Informationssicherheits-Managementsystem (ISMS)
Zertifizierung nach ISO 27001 oder IT-Grundschutz
Zertifizierung nach ISO 27001 oder IT-Grundschutz
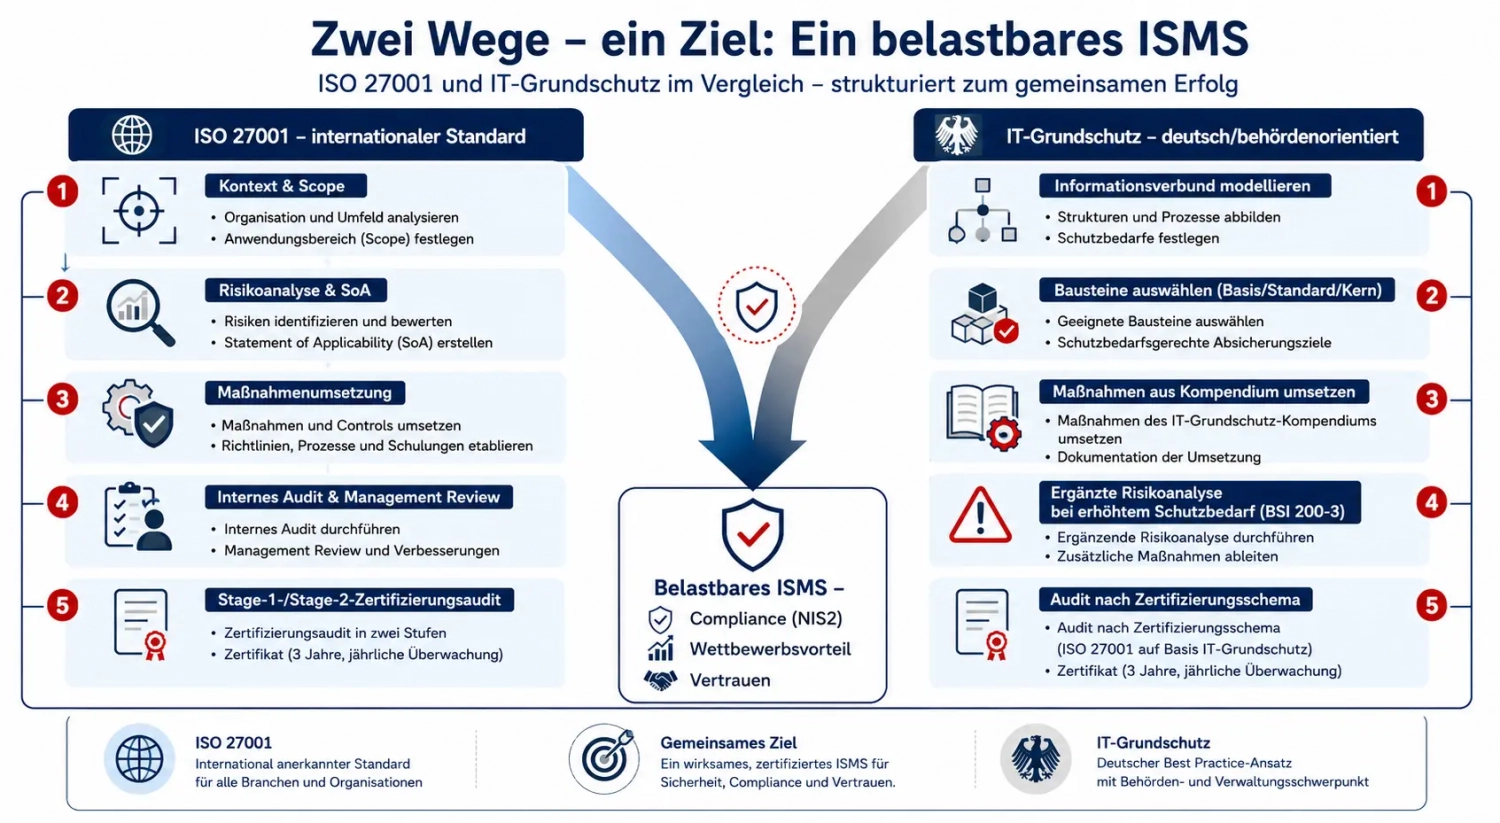
Ein ISMS (Informationssicherheits-Managementsystem) ist der systematische Rahmen, mit dem Unternehmen Informationswerte schützen, Risiken steuern und Compliance-Anforderungen erfüllen können. Für die Zertifizierung stehen üblicherweise zwei etablierte Wege zur Verfügung: die internationale Norm ISO 27001 und der deutsche BSI IT-Grundschutz.
Die Wahl der jeweiligen Zertifizierung hängt von unterschiedlichen Faktoren ab, dazu gehören z.B. die Branchensituation, Anforderungen des Gesetzgebers oder von Kunden sowie das Vorhandensein möglicher weiterer Zertifizierungen.
Die ISO 27001 folgt einem risikobasierten Top-Down-Ansatz mit individueller Risikoanalyse und dem Anhang A bzw. der ISO 27002 mit einer Vielzahl an zu beachtenden Controls (Maßnahmen); der IT-Grundschutz bietet mit seinen Bausteinen eine maßnahmenorientierte Bottom-Up-Methodik, die für normalen Schutzbedarf die Risikoanalyse weitgehend vorwegnimmt.
Ein Informationssicherheits-Managementsystem (ISMS) fasst Richtlinien, Prozesse, Verantwortlichkeiten und Maßnahmen zu einem steuerbaren System zusammen, das die Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit Ihrer Informationen sicherstellt. Es basiert auf einem PDCA-Zyklus (Plan–Do–Check–Act) und etabliert einen kontinuierlichen Verbesserungsprozess, der technische, organisatorische und personelle Sicherheitsaspekte verbindet. Für die Geschäftsführung ist das ISMS zentral, weil es Compliance-Anforderungen aus Gesetzen, Normen, Verträgen und selbstauferlegten Anforderungen adressiert und nachweisbar macht.
Ein integriertes Managementsystem (IMS) verbindet mehrere Normen unter einer gemeinsamen Struktur – idealerweise auf Basis der ISO-Harmonized-Structure (HS) mit einheitlichen Kapiteln zu Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung und Verbesserung. Datenschutzmanagement (ISO/IEC 27701), Business Continuity Management (ISO 22301) Qualitätsmanagement (ISO 9001), Umweltmanagement (ISO 14001), und Informationssicherheit (ISO/IEC 27001) lassen sich so nahtlos aufbauen, weil sie zentrale Prozesse teilen: Risikomanagement, Lieferantenmanagement, Schulungen, interne Audits, Management Review und die Überwachung von Meldepflichten. Unternehmen reduzieren Dokumentationsaufwand, vermeiden Doppelarbeit und schaffen eine konsistente Governance – besonders wertvoll unter NIS2, wo Nachweisführung und Lieferketten-Resilienz im Fokus stehen.
Gap-Analyse
Systematische Bestandsaufnahme Ihres Sicherheitsniveaus; Berichtserstellung mit Ergebnissen und Empfehlungen. Mehr…
ISMS-Aufbau & Implementierung
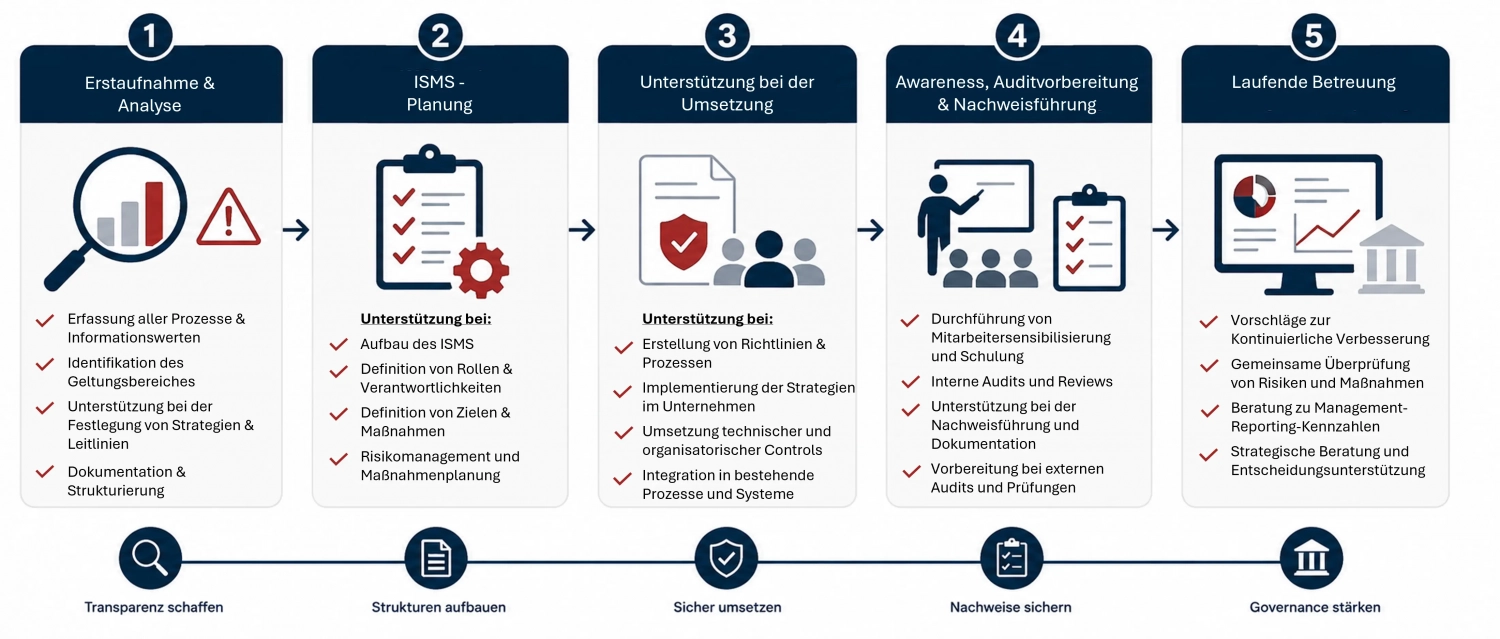
Unterstützung bei der Entwicklung und Umsetzung von Richtlinien und Verfahren, Risikomanagement, Controls, Begleitung der operativen Umsetzung bis zum auditfähigen Zustand.
Interne Audits & Zertifizierungsbegleitung
Unabhängige Prüfung der ISMS-Umsetzung und -Wirksamkeit; Begleitung des Zertifizierungs-Audits.
Risikomanagement & Awareness
Unterstützung beim Aufbau eines ISO 27005-konformen Risikomanagements, kombiniert mit gezielten Security-Awareness-Programmen für Mitarbeiter und Führungsebene.
Externer ISB / CISO as a Service
Entlastung Ihrer internen Ressourcen durch einen erfahrenen externen Informationssicherheitsbeauftragten, der Ihr ISMS im Regelbetrieb steuert und weiterentwickelt. Mehr…
Fehlende Klarheit über den nächsten Schritt? Kontaktieren Sie uns – wir zeigen Ihnen den effizientesten Weg.

Ein wirksames Informationssicherheits-Managementsystem (ISMS) lebt nicht von Dokumenten allein – es braucht Menschen, die ihre Aufgaben verstehen und täglich umsetzen. Unsere praxisnahen ISMS-Seminare richten sich gezielt an Führungskräfte und Mitarbeiter, weil nur ein gemeinsames Verständnis von Rollen, Verantwortlichkeiten und Sicherheitsregeln die Vertraulichkeit, Integrität und Verfügbarkeit Ihrer Informationen nachhaltig sichert. Während Führungskräfte lernen, wie sie ISMS-Ziele strategisch steuern, Ressourcen bereitstellen und eine Sicherheitskultur vorleben, erhalten Mitarbeiter konkrete Handlungsempfehlungen für den Umgang mit sensiblen Daten, das Erkennen von Sicherheitsvorfällen und die Einhaltung von Richtlinien im Alltag. Diese rollenspezifische Sensibilisierung erfüllt nicht nur die Anforderungen von ISO 27001 (Klausel 7.2/7.3, Control A.6.3) und NIS2, sondern reduziert nachweislich Risiken durch menschliches Fehlverhalten. Investieren Sie in Schulungen, die Ihr gesamtes Team vom Vorstand bis zur Fachkraft zu aktiven Mitgestaltern Ihrer Informationssicherheit machen.
Sie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere Informationen © ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-09-08 08:00:232026-09-01 10:53:59Podcast – Security on Air – Heute Interessenskonflikte in der Funktion des ISB
 AdobeStock | 1821779727 | InfiniteFlow
https://anmatho.de/wp-content/uploads/2026/08/AdobeStock_1821779727-Organigramm-web-scaled.webp
1556
2560
Matthias Weigmann
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Matthias Weigmann2026-08-27 08:00:482026-08-26 11:43:27Anordnung des Informationssicherheitsbeauftragten (ISB) im Organigramm© ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-08-25 08:23:582026-08-25 08:23:58Podcast – Security on Air – Heute Datenschutz in ein ISMS integrieren
 AdobeStock | 1731259197 | Nirusmee
https://anmatho.de/wp-content/uploads/2026/07/AdobeStock_1731259197-audit-web2-Kopie.webp
675
1200
Matthias Weigmann
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Matthias Weigmann2026-08-18 08:00:232026-08-19 14:44:22Von der Audit-Feststellung zur echten Verbesserung© ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-07-28 09:00:122026-07-20 08:58:07Podcast – Security on Air – Heute Supply Chain Resilienz
 AdobeStock | 2008956510 | InfiniteFlow
https://anmatho.de/wp-content/uploads/2026/07/AdobeStock_2008956510-skill-web.jpg
675
1200
Andreas Kondek
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Kondek2026-07-21 09:00:552026-06-18 09:26:09Kompetenzmanagement als Erfolgsfaktor für Informationssicherheit und Datenschutz
 AdobeStock | 1995247060 | Mahfuz
https://anmatho.de/wp-content/uploads/2026/06/AdobeStock_1995247060-asset-blau-web.jpg
509
1200
Sandra Cleven
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Sandra Cleven2026-07-14 09:00:132026-06-18 08:09:00Wertemanagement nach ISO 27001 als Sicherheitsfaktor
 AdobeStock_800272519 | Ticha
https://anmatho.de/wp-content/uploads/2024/05/AdobeStock_800272519-management-bewertung-web.jpg
667
1000
Matthias Weigmann
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Matthias Weigmann2026-06-30 09:00:152026-06-30 09:28:42Wirksamkeitsmessung im ISMS – Wirksamkeit nachweisen© ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-06-23 08:00:292026-06-23 08:15:27Podcast – Security on Air – Heute Maßregelprozess
Banner: Adobe Stock | #526499704 |tippapatt und #121298187 | Rawpixel.com
Sie sehen gerade einen Platzhalterinhalt von OpenStreetMap. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen