Risikomanagement
Ihr strategischer Hebel für Compliance und unternehmerische Resilienz
Ihr strategischer Hebel für Compliance und unternehmerische Resilienz
Meist wird erst im Ernstfall deutlich, wie gut das Managen von Risiken im Unternehmen funktioniert. Häufig zeigt die Erfahrung, dass der bisherige Weg nicht ausreicht.
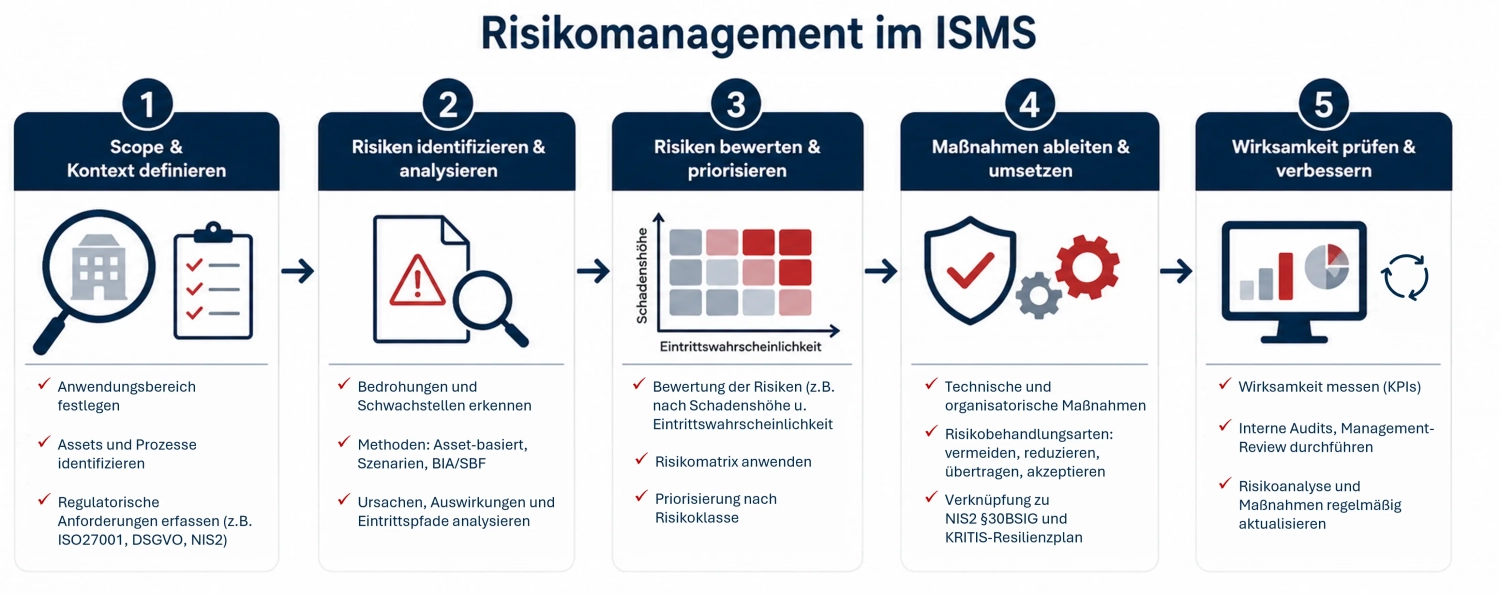
Risikomanagement ist die systematische Grundlage, um Risiken in Ihrem Unternehmen zu identifizieren, zu bewerten und gezielt zu behandeln. Für das Management ist das Thema zentral, weil NIS2, das KRITIS-Dachgesetz (im Entwurf) und das BSIG klare Pflichten vorgeben: Risikoanalysen, dokumentierte Maßnahmen und nachweisbare Wirksamkeit. Ein etabliertes ISMS nach ISO 27001 schafft hierfür den notwendigen Ordnungsrahmen und verbindet technische mit organisatorischen Maßnahmen. Compliance entsteht nicht durch Einzelmaßnahmen, sondern durch einen geregelten, wiederkehrenden Prozess – genau das leistet professionelles Risikomanagement. Erst durch das regelmäßige Üben von Notfall- und BCM-Szenarien werden verborgene Schwachstellen sichtbar, sodass Risiken und ihre tatsächlichen Auswirkungen frühzeitig identifiziert und gezielt reduziert werden können.
Gap-Analyse & Reifegradbewertung
Wir prüfen Ihren Ist-Zustand gegenüber NIS2 (§ 30 BSIG) und/oder ISO 27001 und leiten eine priorisierte Maßnahmenliste ab. Mehr…
ISMS-Aufbau & Risikomanagementprozess
Wir beraten von der Scope-Definition über Asset-Erfassung, Risikoanalyse (ISO 27005/BSI 200-3) bis zur Maßnahmenumsetzung und Dokumentation. Mehr…
NIS2-Umsetzungsbegleitung
Unterstützung bei der Registrierung im BSI-Portal, Umsetzung der Mindestmaßnahmen, Incident- und Lieferkettenmanagement, Auditvorbereitung. Mehr…
Resilienz nach KRITIS-Dachgesetz
Beratung zu Risikoanalysen (All-Gefahren-Ansatz), Resilienzplan, physische Sicherheit, BCM/Krisenmanagement und Nachweisführung.
Security Awareness
Planung und Durchführung zielgruppengerechter Schulungen. Mehr…
BCM und Notfallplanung
Erarbeitung von Notfallplänen, Durchführung von BCM-Workshops und Unterstützung bei der Erstellung von Krisenkommunikationskonzepte für Führungskräfte und Mitarbeitende.
Sind Risiken in Ihrem Unternehmen bereits transparent – oder reagieren Sie erst im Ernstfall?
Viele Führungskräfte stellen fest, dass Risiken nur unvollständig erfasst sind, Maßnahmen nicht priorisiert wurden und Nachweise fehlen.
Kontaktieren Sie uns für eine erste Einschätzung.
Die NIS2‑Richtlinie und ihre Umsetzung in Deutschland durch das NIS2‑Umsetzungsgesetz sehen ausdrücklich vor, dass die Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen für das Risikomanagement im Bereich der Cybersicherheit verantwortlich sind.
Wobei die NIS2‑Richtlinie der europäische Rechtsakt ist, der die Mitgliedstaaten verpflichtet, nationale Regeln zu schaffen; in Deutschland wird diese Vorgabe durch das NIS2‑Umsetzungsgesetz umgesetzt, das das BSI‑Gesetz (BSIG) novelliert – deshalb stehen die konkret anwendbaren Pflichten für Unternehmen im BSIG.
Rechtsgrundlage für die Schulungspflicht von Geschäftsleitungen ist § 38 Abs. 1 und Abs. 3 BSIG (in Verbindung mit den Maßnahmenkatalogen nach § 30 BSIG):
Ziel dieser Regelung ist es, sicherzustellen, dass die Geschäftsleitung das geforderte Risikomanagement nicht nur formal abnickt, sondern inhaltlich versteht, steuern und sinnvoll anwenden kann.
Ein robustes Risikomanagement braucht beides: Führungskräfte, die Risiken strategisch steuern, und Mitarbeiter, die Risiken im Alltag sicher erkennen und melden. Unser Risikomanagement-Seminar für Führungskräfte vermittelt Priorisierung, Bewertung und Entscheidung unter Unsicherheit. Das separate Awareness-Seminar für Mitarbeiter schult die tägliche Risikowahrnehmung, korrekte Meldung und den sicheren Umgang mit Bedrohungen. Zusammen erfüllen Sie nicht nur NIS2- und ISO-27001-Pflichten, sondern machen Risikomanagement zum gelebten Wettbewerbsvorteil.
Sie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere InformationenSie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere Informationen © ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-08-25 08:23:582026-08-25 08:23:58Podcast – Security on Air – Heute Datenschutz in ein ISMS integrieren
 Adobe Stock | #210281961 | Andrey Popov
https://anmatho.de/wp-content/uploads/2023/11/D_AdobeStock_210281961-bcm-farbanpassung.png
590
1000
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-07-03 10:12:092026-09-01 09:36:07Business Continuity Management (BCM) 2026
 AdobeStock | 407869470 | Jo Panuwat D
https://anmatho.de/wp-content/uploads/2026/06/AdobeStock_407869470-risiko-schach-rote-figur-web.jpg
527
1200
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2026-06-17 09:32:442026-06-17 10:15:29NIS2 Umsetzung in Deutschland: Risikomanagement
 AdobeStock | 407869470 | Jo Panuwat D
https://anmatho.de/wp-content/uploads/2025/11/Bild-Webseite2.jpg
960
1707
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
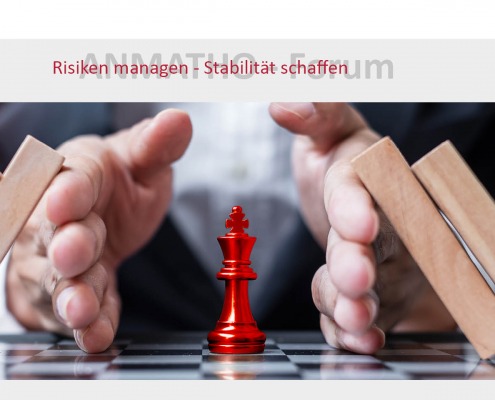
Alice Laudien2026-03-19 11:50:302026-03-20 07:56:40Rückblick ANMATHO-Forum: „Risiken managen – Stabilität schaffen“© ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2025-12-15 08:20:542025-12-15 08:20:53Podcast – Jahresrückblick 2025 & Ausblick 2026© ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2025-11-28 09:30:122025-11-27 11:44:14Podcast – Security on Air – Heute Sonderfolge NIS2 Umsetzungsgesetz
 AdobeStock | 758936305 | Ekaterina
https://anmatho.de/wp-content/uploads/2025/07/AdobeStock_758936305-bcm-rettungsboot-web.png
675
1200
Sandra Cleven
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Sandra Cleven2025-08-05 09:00:332025-07-22 12:35:41Business Continuity Management – Weil der Ernstfall schon lange keine Ausnahme mehr ist
 AdobeStock | 1485543477 | Captain
https://anmatho.de/wp-content/uploads/2025/07/AdobeStock_1485543477-BIA-web.png
800
1200
Sandra Cleven
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Sandra Cleven2025-07-25 09:30:352025-07-08 09:05:46Business Impact Analyse im ISMS – Der Schlüssel für eine robuste Informationssicherheit
 AdobeStock | 967960173 | Exnoi
https://anmatho.de/wp-content/uploads/2024/10/AdobeStock_967960173-rezension-web.png
560
1000
Matthias Weigmann
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Matthias Weigmann2024-11-06 09:10:132026-09-17 08:29:11“Information Security Risk Management: Risikomanagement mit ISO/IEC 27001, 27005 und 31010” von Sebastian Klipper, eine Rezension
Banner: Adobe Stock | #526499704 |tippapatt und #407869470 | Jo Panuwat D
Sie sehen gerade einen Platzhalterinhalt von OpenStreetMap. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen