Für Datenschutzbeauftragte (DSB) stellt sich die Frage: Wie lässt sich Datenschutz-Compliance nicht nur dokumentieren, sondern auch messbar und steuerbar machen? Die ISO/IEC 27004 (Leitlinien zur Bestimmung der Leistungsfähigkeit des ISMS ISO 27001) liefert hierfür einen strukturierten Messprozess, der sich hervorragend auf den Datenschutz übertragen lässt. Dieser Artikel zeigt Ihnen, wie Sie den ISO-27004-Messprozess mit konkreten Datenschutz-KPIs operationalisieren und am Ende die Ergebnisse mithilfe eines Reifegradmodells für die Geschäftsführung aufbereiten.

Der ISO-27004-Messprozess – Übertragung auf den Datenschutz

Die ISO/IEC 27004 beschreibt einen systematischen Aufbau eines Messsystems in sieben Schritten. Kern des Prozesses ist es, Messziele zu definieren, die zu messenden Objekte festzulegen, passende Kennzahlen auszuwählen, Datenquellen zu benennen, Verantwortlichkeiten zu klären, Bewertungsregeln zu definieren und einen zielgruppengerechten Berichtsrhythmus festzulegen.
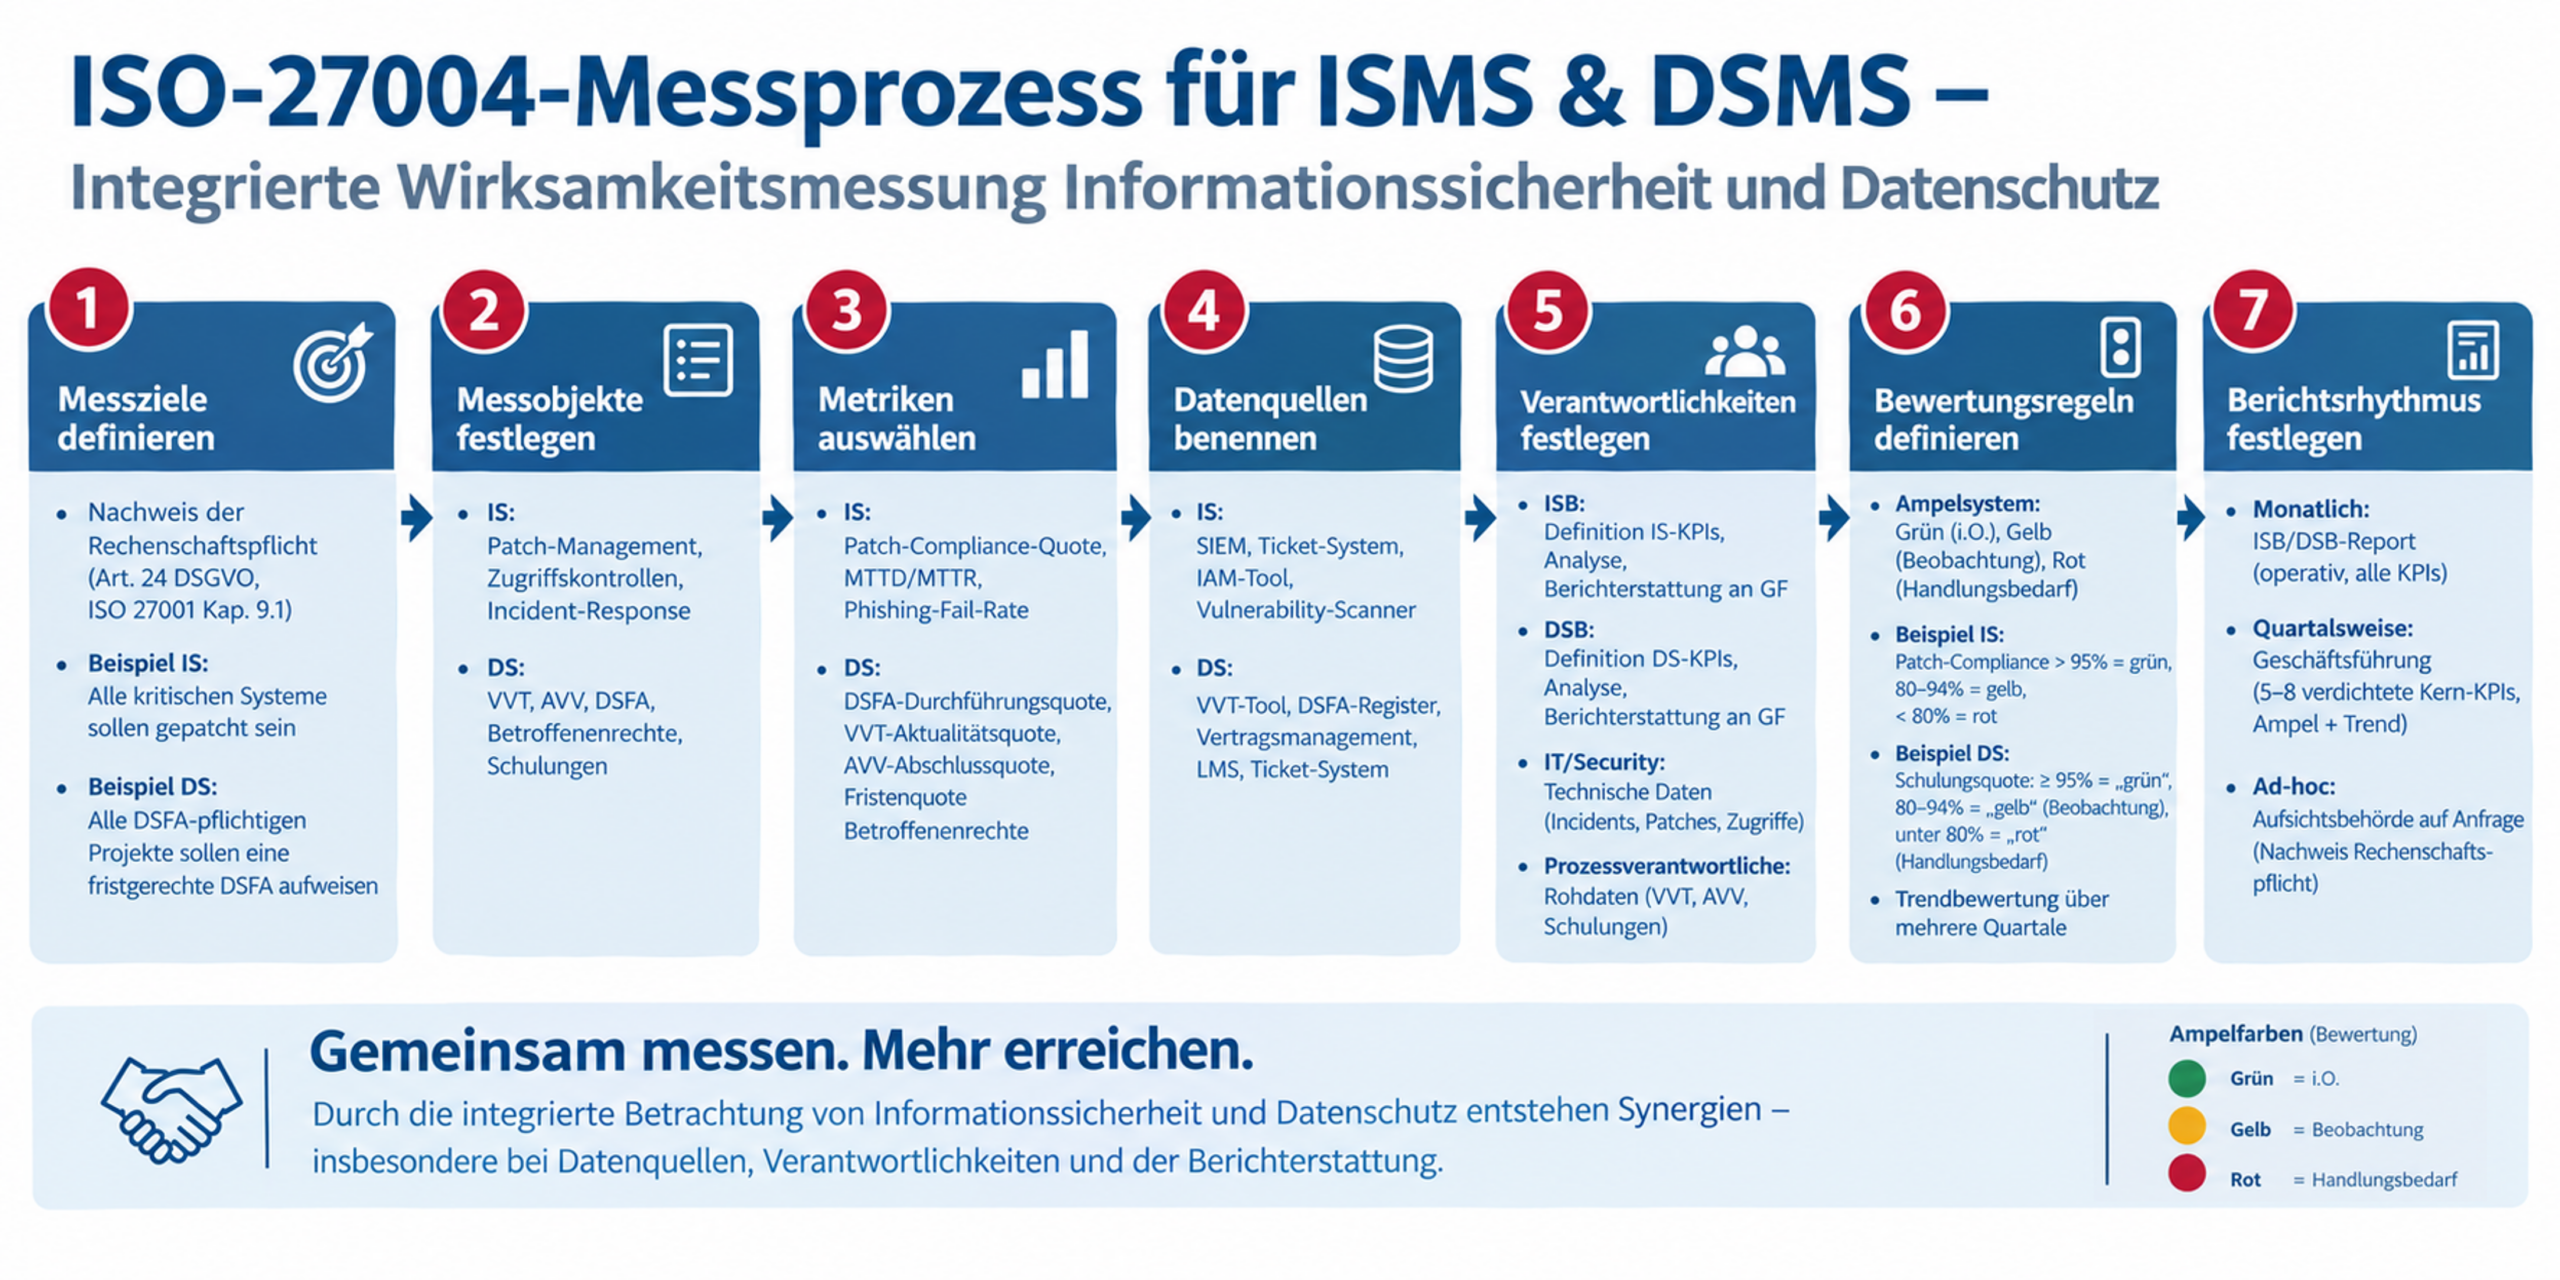
Prozessablauf: Wirksamkeitsmessung im Datenschutz

Am Beispiel der Mitarbeiterschulungen im Datenschutz lässt sich dieser Prozess anschaulich darstellen: Zunächst wird als Messziel definiert, dass alle Mitarbeiter eine datenschutzrechtliche Grundschulung absolvieren und das vermittelte Wissen nachweislich anwenden können. Als Messobjekt dienen alle Mitarbeiter des Unternehmens, unabhängig von Abteilung oder Hierarchieebene, da Art. 32 Abs. 1 lit. b DSGVO die Sensibilisierung aller mit personenbezogenen Daten umgehenden Personen fordert.

Als Kennzahlen bieten sich die Datenschutz-Schulungsquote (Anzahl geschulter Mitarbeiter geteilt durch Gesamtzahl der Mitarbeiter) und die Schulungs-Transferquote (Anteil der Mitarbeiter, die eine Wissensprüfung nach der Schulung bestehen) an. Die Daten hierfür stammen aus dem Learning Management System (LMS) oder der Schulungsliste (durchgeführte Schulungen) sowie der Personaldatei (Gesamtzahl der Mitarbeiter). Verantwortlich für die Erhebung und Analyse ist der DSB, während die Personalabteilung und die Fachbereichsleiter die Rohdaten liefern.

Für die Bewertung werden Schwellwerte definiert:

  • Eine Schulungsquote von ≥ 95% gilt als „grün”,
  • 80–94% als „gelb” (Beobachtung) und
  • unter 80% als „rot” (Handlungsbedarf).

Bei der Transferquote gelten z.B.:

  • ≥ 80% als „grün”,
  • 60–79% als „gelb” und
  • unter 60% als „rot”.

Zusätzlich wird der Trend über mehrere Quartale betrachtet – eine sinkende Quote ist auch im grünen Bereich ein Warnsignal. Der DSB berichtet diese Kennzahlen monatlich im operativen Datenschutz-Report und quartalsweise in verdichteter Form an die Geschäftsführung.

Dieses Vorgehen lässt sich analog auf weitere datenschutzrelevante Prozesse übertragen, etwa das Verzeichnis von Verarbeitungstätigkeiten (VVT), Auftragsverarbeitungsverträge (AVV), Datenschutz-Folgenabschätzungen (DSFA), Betroffenenrechte oder Drittlandtransfers.

Das Reifegradmodell

Kennzahlen allein zeigen, ob Ziele erreicht werden. Ein Reifegradmodell zeigt zusätzlich, wie nachhaltig und wiederholbar die zugrundeliegenden Prozesse funktionieren. Für Datenschutzbeauftragte ist dies ein wertvolles Instrument, um der Geschäftsführung den Entwicklungsstand des Datenschutzmanagementsystems (DSMS) zu kommunizieren und Verbesserungsbedarf zu begründen.

Typische Reifegradstufen

Ein gängiges Modell unterscheidet fünf Stufen:

  • Auf Stufe 1 (Initial / Ad-hoc) werden Datenschutzmaßnahmen reaktiv und unkoordiniert umgesetzt. Es gibt keine dokumentierten Prozesse, und die Umsetzung hängt stark von Einzelpersonen ab. Schulungen finden nur auf Nachfrage oder nach Vorfällen statt.
  • Auf Stufe 2 (Managed / Wiederholbar) sind einzelne Prozesse wie VVT oder AVV dokumentiert und werden teilweise angewendet, jedoch inkonsistent und stark von individuellem Engagement abhängig. Schulungen werden durchgeführt, aber ohne einheitliches Konzept oder Erfolgskontrolle.
  • Auf Stufe 3 (Defined / Standardisiert) sind Datenschutzprozesse unternehmensweit standardisiert, etwa der DSFA-Prozess, VVT-Reviews oder das Schulungskonzept. Verantwortlichkeiten sind klar definiert. Es existiert ein verbindlicher Schulungsplan mit definierten Inhalten für verschiedene Zielgruppen (z. B. Mitarbeiter, Führungskräfte, DSB, Entwickler).
  • Auf Stufe 4 (Predictable / Gesteuert) werden Prozesse mittels Kennzahlen überwacht und gesteuert, beispielsweise durch die Schulungsquote oder die Schulungs-Transferquote. Abweichungen werden systematisch analysiert und korrigiert. Die Wirksamkeit der Schulungen wird regelmäßig überprüft und nachgesteuert.
  • Auf Stufe 5 (Optimized / Kontinuierlich verbessernd) werden Prozesse kontinuierlich verbessert, etwa durch Automatisierung von Schulungserinnerungen, KI-gestützte personalisierte Lernpfade oder gamifizierte Schulungsformate. Best Practices werden regelmäßig aktualisiert und geteilt.

Anwendung am Beispiel Schulungen und Kommunikation an die Geschäftsführung

Der DSB kann das Reifegradmodell auf den Schulungsprozess anwenden, um den Entwicklungsstand zu bewerten und Verbesserungsbedarf zu identifizieren. Befindet sich der Schulungsprozess aktuell auf Stufe 2 (wiederholbar), bedeutet dies, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Schulungskonzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Schulungsinhalte, keine rollenspezifische Differenzierung und keine Erfolgskontrolle durch Wissensprüfungen.

Das Ziel könnte sein, innerhalb von 12 Monaten Stufe 3 (standardisiert) zu erreichen. Dafür müssten ein unternehmensweites Schulungskonzept definiert, rollenspezifische Schulungsinhalte entwickelt, ein verbindlicher Schulungsplan eingeführt und Verantwortlichkeiten für die Durchführung und Dokumentation klar zugewiesen werden. In der Kommunikation an die Geschäftsführung lässt sich dies wie folgt formulieren:

„Unser Schulungsprozess im Datenschutz befindet sich aktuell auf Reifegrad 2 (wiederholbar). Das bedeutet, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Konzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Inhalte oder Erfolgskontrolle. Um aufsichtsrechtliche Anforderungen nach Art. 32 Abs. 1 lit. b DSGVO nachhaltig zu erfüllen und Prüfungen effizient zu bestehen, empfehlen wir den Ausbau auf Reifegrad 3 (standardisiert). Dies erfordert die Definition eines unternehmensweiten Schulungskonzepts, die Entwicklung rollenspezifischer Schulungsinhalte und die Einführung eines verbindlichen Schulungsplans. Der geschätzte Investitionsbedarf beträgt X EUR für externe Beratung und Schulungsmaterialien sowie Y Personentage für Konzeptentwicklung und Implementierung.”

Für die Geschäftsführung bietet das Reifegradmodell Transparenz über den aktuellen Stand und den Zielzustand, ermöglicht die Priorisierung von Prozessen mit dem größten Reifegrad-Gap und liefert eine nachvollziehbare Herleitung von Ressourcenbedarf und Budget. Die jährliche Reifegrad-Bewertung zeigt zudem, ob getätigte Investitionen wirken.

Fazit für Datenschutzbeauftragte

Die Kombination aus ISO-27004-Messprozess, konkreten Datenschutz-KPIs und einem Reifegradmodell ermöglicht es Ihnen als DSB, Datenschutz-Compliance nicht nur zu dokumentieren, sondern auch messbar, steuerbar und nachweisbar zu machen.

Starten Sie mit 5–8 Kern-KPIs, definieren Sie klare Bewertungsregeln und bewerten Sie jährlich den Reifegrad Ihrer Schlüsselprozesse. So schaffen Sie eine belastbare Basis für datenschutzrechtliche Entscheidungen und den Nachweis gegenüber Aufsichtsbehörden.

Möchten Sie die Wirksamkeitsmessung in Ihrer Organisation professionalisieren?

In unserem Ein-Tages-Seminar „Wirksamkeitsmessung nach ISO 27004″ erlangen Sie die Kompetenz, mit den richtigen Methoden Ihre Maßnahmen im ISMS und im Datenschutz zu bewerten. Welche Schwachstellen müssen beobachtet, gesteuert und letztendlich gemessen werden? Welche Kennzahlen sollten zu Rate gezogen werden und was sagen sie überhaupt aus?

Mit Hilfe dieser Kenntnisse können Sie dann die Wirksamkeit Ihres ISMS und Ihres Datenschutzmanagementsystems überprüfen und erkennen, ob Sie einen Diamanten oder einen Glaskristall in der Hand halten.

Jetzt Seminar-Termin sichern →

Weiterführende Artikel dieser Serie

Hinweis: Dieser Artikel ist Teil unserer Serie zur Wirksamkeitsmessung im ISMS. Weitere Artikel folgen. Bleiben Sie dran!

Seminare sind heute keine „nice-to-have“-Weiterbildung mehr, sondern eine zentrale Säule für Compliance, Risikominimierung und Unternehmensresilienz – sowohl für die Führungsebene als auch für alle Mitarbeitenden.

Regulatorische Anforderungen machen Schulungen zur Pflicht

Die gesetzlichen Vorgaben haben sich in den letzten Jahren deutlich verschärft und verlangen explizit nachweisbare Sensibilisierungs- und Schulungsmaßnahmen:

  • NIS2 verpflichtet wichtige und besonders wichtige Einrichtungen zu „grundlegende[n] Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik“ (§ 30 Abs. 2 Nr. 7 BSIG).
  • Die Geschäftsleitung muss selbst regelmäßig an Schulungen teilnehmen und haftet für die Umsetzung der Risikomanagementmaßnahmen (§ 38 Abs. 3 BSIG).
  • Die DSGVO fordert im Rahmen technischer und organisatorischer Maßnahmen (Art. 32), dass zugriffsberechtigte Personen geschult und sensibilisiert werden.
  • Standards wie ISO 27001, TISAX® oder branchenspezifische Regelungen (z. B. DORA für Finanzunternehmen, KRITIS) verlangen dokumentierte, regelmäßige Awareness-Programme.

Kurz: Seminare erfüllen nicht nur eine Compliance-Pflicht, sie schaffen auch die notwendige Nachweisbarkeit gegenüber Aufsichtsbehörden, Kunden und Partnern.

Security Awareness: Der Mensch als stärkste Verteidigungslinie

Über 80% erfolgreicher Cyberangriffe beginnen mit einem menschlichen Fehlverhalten – etwa einem Klick auf einen Phishing-Link oder der Weitergabe von Zugangsdaten. Security-Awareness-Seminare setzen genau hier an

  • Sie sensibilisieren für typische Bedrohungen wie Phishing, Social Engineering oder unsichere Passwörter.
  • Sie vermitteln konkretes Handlungswissen, z. B. wie verdächtige E-Mails erkannt und gemeldet werden.
  • Sie stärken die Sicherheitskultur, sodass Sicherheit im Arbeitsalltag selbstverständlich wird.

Für die Führungsebene sind Seminare zusätzlich strategisch wichtig: Nur wer Risiken versteht und bewerten kann, trifft fundierte Entscheidungen zu Budget, Priorisierung und Governance.

Neues Seminar: Datenschutz im Gesundheitswesen

Die Anforderungen an Datenschutz und Unternehmensresilienz steigen kontinuierlich – besonders im Gesundheitswesen, wo sensible Patientendaten einem besonders hohen Schutz unterliegen. Unser neues Seminar Datenschutz im Gesundheitswesen bietet genau hier praxisnahes Wissen, auf die Bedürfnisse auf Praxen zugeschnitten:

  • In nur einer Stunde lernen Teilnehmende, warum Praxisdaten besonders schutzbedürftig sind.
  • Sie erkennen typische Datenschutzverstöße im Alltag (z. B. ungesicherte E-Mails, falsche Empfänger, unzureichende Zugriffskontrollen).
  • Sie erhalten konkrete Handlungsschritte bei einem Vorfall – von der Dokumentation bis zur Meldung.

Damit wird abstraktes Recht in alltägliches, sicheres Handeln übersetzt.

BCM, Risikomanagement und Wirksamkeitsmessung

Gleichzeitig gewinnen Business Continuity Management (BCM), Risikomanagement und die Messung der Wirksamkeit von Maßnahmen an Bedeutung, um Krisenfestigkeit nachweisbar zu stärken. In diesem Zusammenhang können unsere Seminare zum BCM, Risikomanagement sowie zur Wirksamkeitsmessung wertvolle Impulse liefern und Verantwortliche gezielt bei der Erhöhung der organisatorischen Resilienz unterstützen.

Weitere Seminare im Überblick

Unser Portfolio deckt die zentralen Bedarfe moderner Organisationen ab:

Nächste Schritte: Informieren, anmelden, vernetzen

Nutzen Sie die Gelegenheit, Ihr Unternehmen frühzeitig auf aktuelle regulatorische Anforderungen vorzubereiten, Sicherheitskompetenzen im Unternehmen zu stärken und Ihre Organisation resilient aufzustellen. Alle Details finden Sie auf unserer Webseite: anmatho.de/seminare

Newsletter-Anmeldung: Gerne können Sie sich auch für unseren Kundennewsletter mit aktuellen Informationen zu Informationssicherheit und Datenschutz, den spezialisierten Datenschutznewsletter sowie den Seminarnewsletter anmelden. Die Anmeldung erfolgt bequem per E-Mail an info@anmatho.de oder direkt über unsere Webseite unter https://anmatho.de/neuigkeiten/newsletter/.


Ein Cyberangriff, ein großflächiger IT-Ausfall oder der Ausfall eines wichtigen Dienstleisters kann Geschäftsprozesse innerhalb weniger Minuten zum Stillstand bringen. Die entscheidende Frage lautet dann: Welche Prozesse müssen wie schnell wieder funktionieren, damit das Unternehmen handlungsfähig bleibt?

Eine Business Impact Analyse, kurz BIA, schafft hierfür die notwendige Entscheidungsgrundlage. Sie zeigt, welche Geschäftsprozesse besonders kritisch sind, welche Auswirkungen eine Unterbrechung hat und welche Ressourcen für die Aufrechterhaltung oder Wiederherstellung benötigt werden.

Was ist eine Business Impact Analyse?

Die Business Impact Analyse untersucht die Auswirkungen, die eine Unterbrechung oder ein Ausfall wichtiger Geschäftsprozesse auf ein Unternehmen hat.

Dabei geht es nicht nur um die Frage, welche IT-Anwendung ausfällt. Im Mittelpunkt steht der Geschäftsprozess: Welche Leistung erbringt das Unternehmen, welche internen und externen Abhängigkeiten bestehen und ab welchem Zeitpunkt werden die Folgen eines Ausfalls nicht mehr akzeptabel?

Typische Fragestellungen einer BIA sind:

  • Welche Geschäftsprozesse sind für den Betrieb unverzichtbar?
  • Welche Folgen hätte eine Unterbrechung für Umsatz, Kunden und Lieferfähigkeit?
  • Welche gesetzlichen, regulatorischen oder vertraglichen Pflichten wären betroffen?
  • Wie lange darf der Prozess maximal ausfallen?
  • Wie schnell muss der Prozess wieder aufgenommen werden?
  • Wie viele Daten dürfen im Ernstfall verloren gehen?
  • Welche Personen, Informationen, Systeme und Dienstleister sind für den Betrieb und deren Prozesse kritisch?
  • Welche Notbetriebs- und Wiederherstellungsmaßnahmen sind vorhanden?

Eine BIA betrachtet dabei nicht nur finanzielle Schäden. Auch Auswirkungen auf Datenschutz, Informationssicherheit, Reputation, Mitarbeitende, Lieferketten und die Erfüllung vertraglicher Verpflichtungen können entscheidend sein.

Warum ist die BIA für Unternehmen wichtig?

Unternehmen sind heute in hohem Maß von funktionierenden IT-Systemen, digitalen Kommunikationswegen, Lieferketten und externen Dienstleistern abhängig. Gleichzeitig führen schlanke Prozesse und geringe Zeitpuffer dazu, dass bereits kurze Unterbrechungen erhebliche Folgen haben können.

Ziel des BCM (Business Continuity Management) ist es, den Geschäftsbetrieb auch bei schwerwiegenden Ereignissen aufrechtzuerhalten oder nach einer Unterbrechung auf einem definierten Mindestniveau fortzuführen. Eine BIA hilft dabei, Prioritäten zu setzen.

BIA, Risikoanalyse und Notfallplanung

BIA und Risikoanalyse werden in der Praxis häufig miteinander verwechselt. Beide Verfahren hängen eng zusammen, verfolgen aber unterschiedliche Ziele.

VerfahrenZentrale FrageTypisches Ergebnis
Business Impact Analyse (BIA)Welche Auswirkungen hat der Ausfall eines Geschäftsprozesses?Kritische Prozesse, Auswirkungen und Wiederanlaufziele
RisikoanalyseWelche Gefährdungen können eine Störung verursachen?Risiken, Eintrittswahrscheinlichkeiten und Schadensbewertungen
NotfallplanungWie wird bei einer konkreten Störung gehandelt?Maßnahmen, Rollen, Kommunikationswege und Wiederanlaufpläne

Die BIA beschreibt also vor allem die geschäftlichen Konsequenzen und zeitlichen Anforderungen. Die Risikoanalyse untersucht mögliche Ursachen wie Ransomware, Hardwaredefekte, Fehlbedienung, Lieferantenausfälle oder Naturereignisse.

Erst die Kombination aus beiden Perspektiven ermöglicht eine angemessene Notfallvorsorge:

  1. Die BIA bestimmt, welche Prozesse wie kritisch sind.
  2. Die Risikoanalyse bewertet mögliche Gefährdungen.
  3. Die Notfall- und Wiederanlaufplanung legt konkrete Maßnahmen fest.
  4. Tests zeigen, ob diese Maßnahmen tatsächlich funktionieren.

BIA, Risikoanalyse und Notfallplanung sind miteinander verbundene Bestandteile eines ganzheitlichen Business Continuity Managements.

Die wichtigsten Kennzahlen der BIA

Damit die Ergebnisse nachvollziehbar und vergleichbar sind, sollten in einer BIA einheitliche Begriffe und Zielwerte verwendet werden.

MTPD oder MAO

Die Maximum Tolerable Period of Disruption (MTPD) beziehungsweise Maximum Acceptable Outage (MAO) bezeichnet die maximal tolerierbare Dauer einer Unterbrechung.

Nach Ablauf dieses Zeitraums wären die Auswirkungen für das Unternehmen nicht mehr akzeptabel. Die MTPD beschreibt damit die äußerste Grenze – nicht zwingend das angestrebte Wiederherstellungsziel.

RTO

Das Recovery Time Objective (RTO) gibt an, innerhalb welcher Zeit ein Prozess oder eine IT-Leistung wiederhergestellt werden soll.

Das RTO sollte grundsätzlich kürzer sein als die MTPD. So bleibt ein Zeitpuffer, falls die Wiederherstellung nicht planmäßig verläuft.

Beispiel:
Ein Unternehmen kann einen wichtigen Auftragseingangsprozess maximal acht Stunden unterbrechen. Danach drohen erhebliche Liefer- und Umsatzprobleme. Die MTPD liegt somit bei acht Stunden. Als RTO könnten vier Stunden festgelegt werden.

RPO

Das Recovery Point Objective (RPO) beschreibt den maximal akzeptablen Datenverlust als Zeitspanne.

Ein RPO von 15 Minuten bedeutet, dass im Ernstfall höchstens die Daten der letzten 15 Minuten verloren gehen dürfen. Daraus ergeben sich Anforderungen an Backup-Intervalle, Replikation und Wiederherstellungsverfahren.

MBCO

Das Minimum Business Continuity Objective (MBCO) bezeichnet die Mindestleistung, die während eines Notbetriebs aufrechterhalten werden muss.

Ein Prozess muss nicht immer sofort vollständig verfügbar sein. Für eine Übergangsphase kann es beispielsweise ausreichen, nur besonders dringende Kundenaufträge zu bearbeiten oder Zahlungen manuell anzustoßen.

Diese Unterscheidung zwischen vollständigem Normalbetrieb, reduziertem Notbetrieb und vollständigem Stillstand macht die BIA besonders praxisnah.

So läuft eine BIA in der Praxis ab

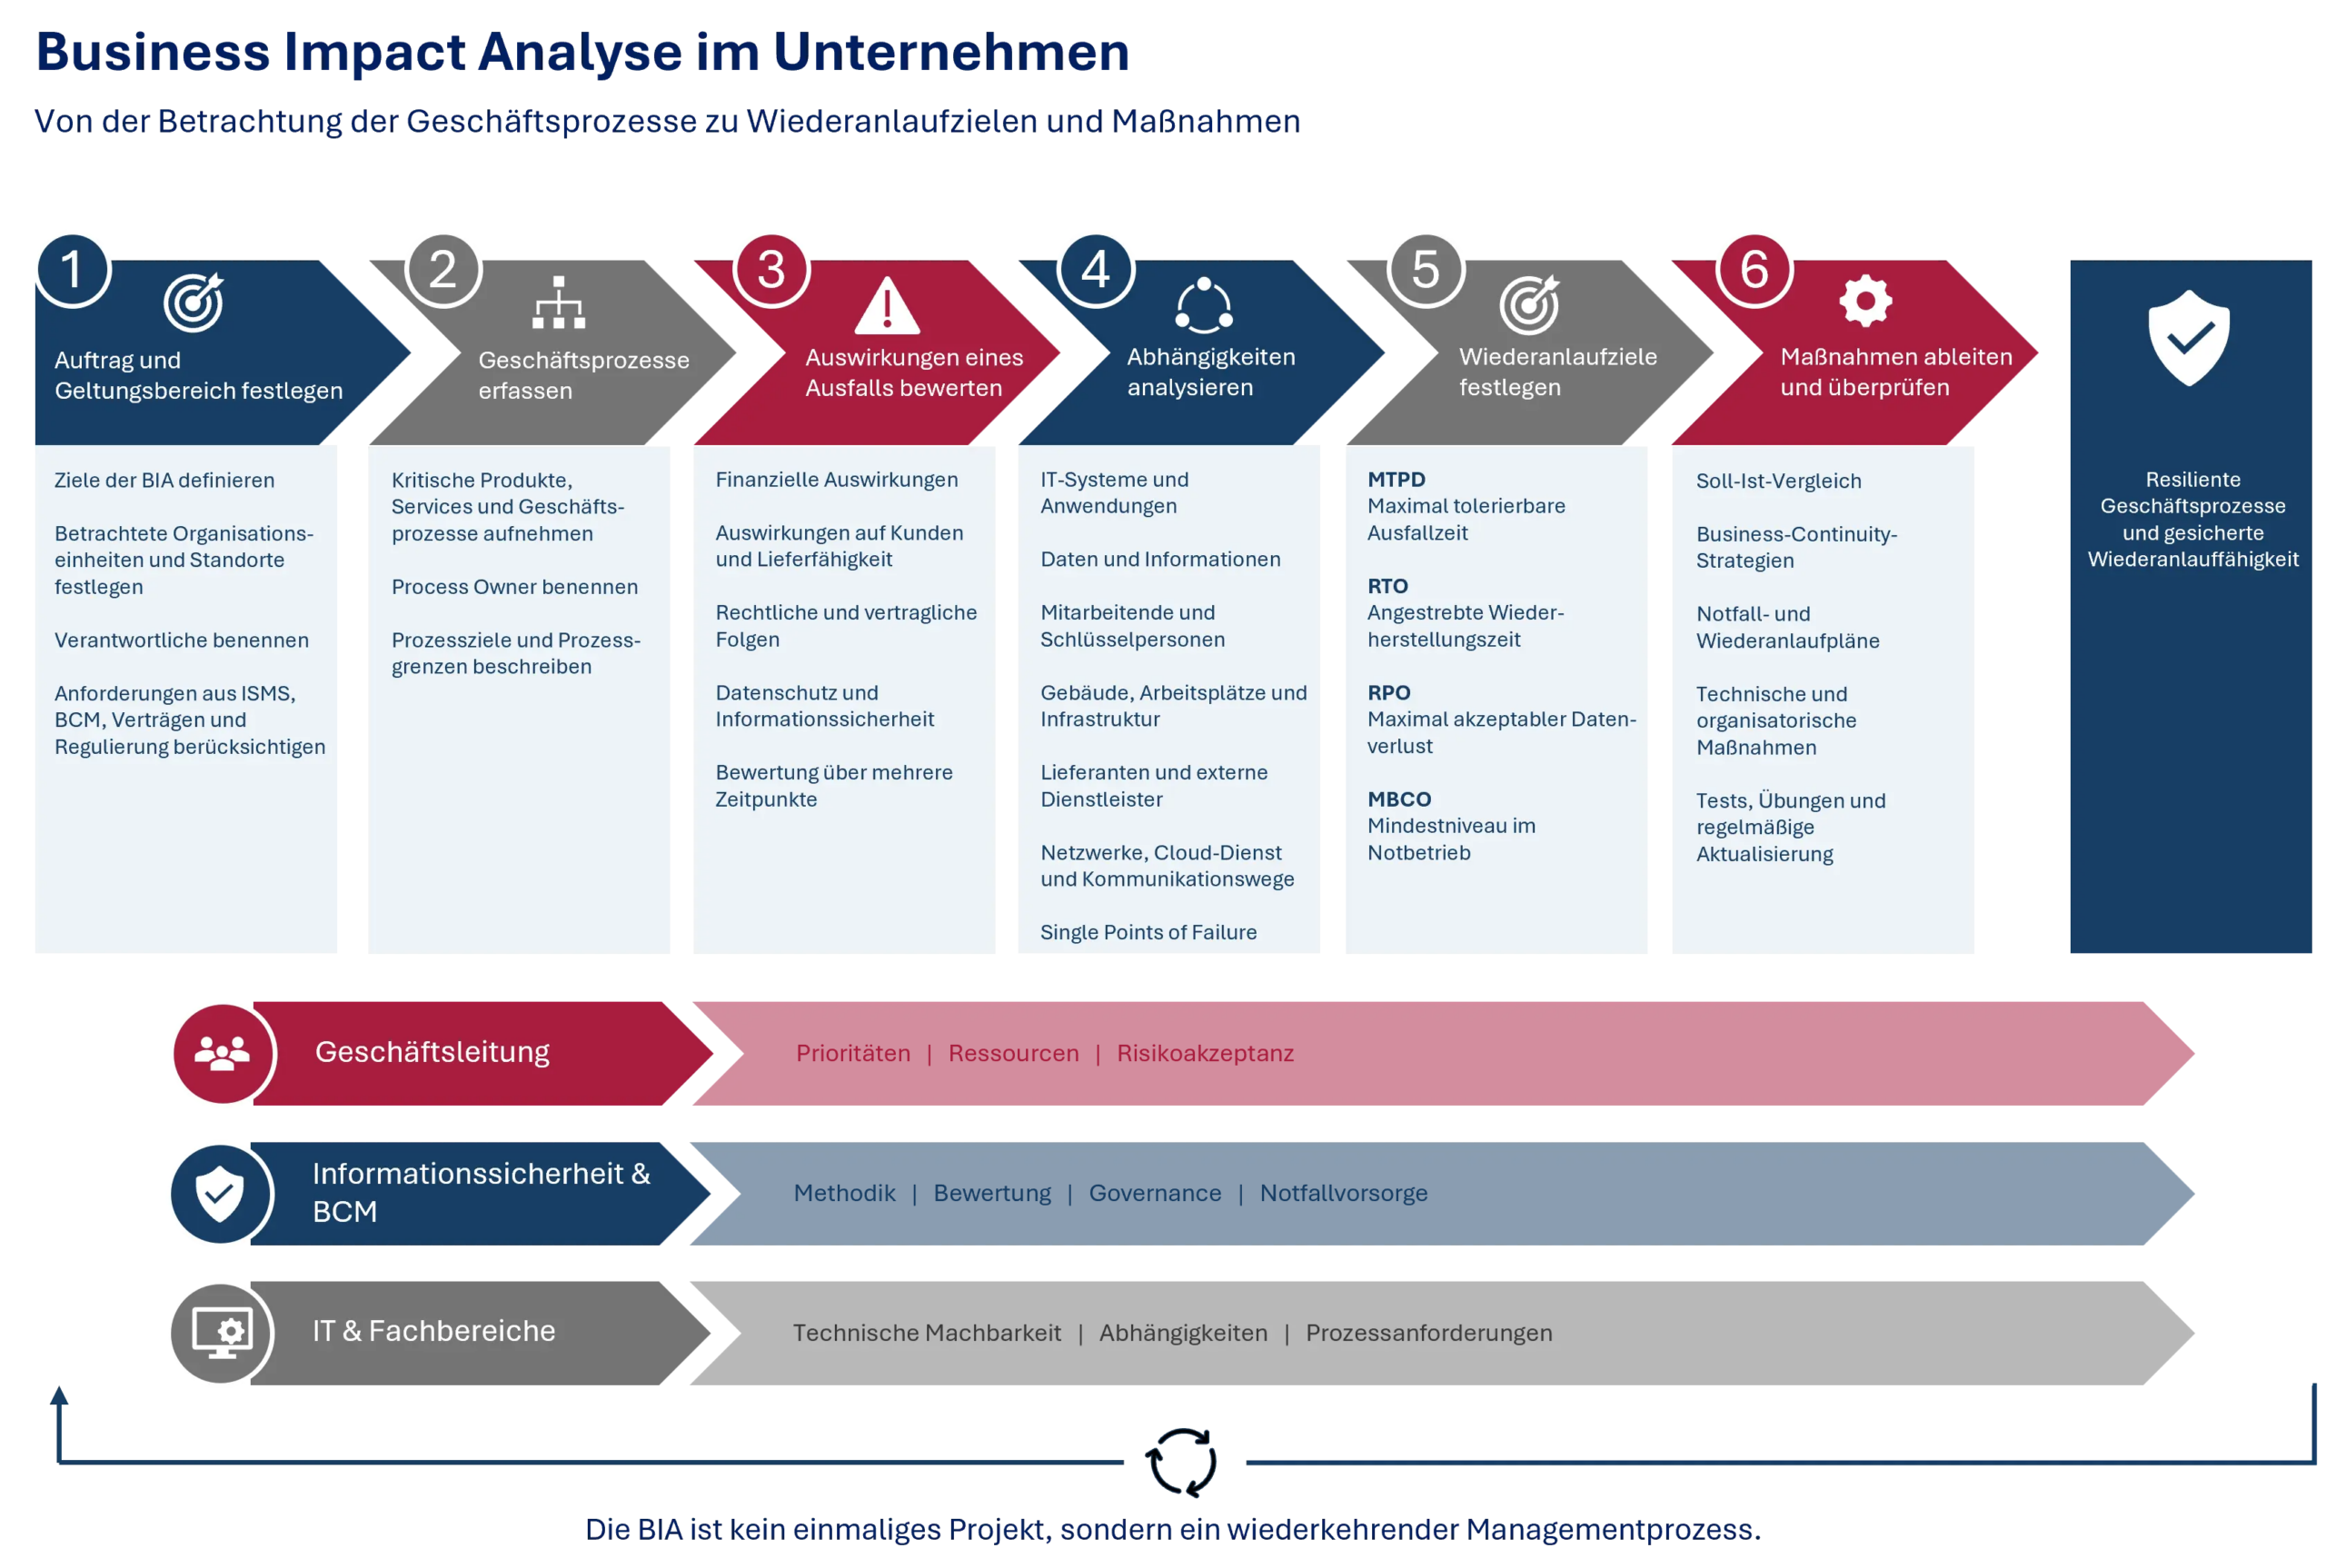
Prozessdiagramm zur Business Impact Analyse kurz BIA

Verantwortlichkeiten im Unternehmen

Eine BIA ist eine bereichsübergreifende Managementaufgabe. Die Verantwortung darf nicht vollständig an die IT oder den ISB delegiert werden.

Die Geschäftsleitung sollte:

  • Ziele und Geltungsbereich der BIA bestätigen
  • Verantwortliche und Ressourcen benennen
  • Kritikalitätskriterien freigeben
  • Zielkonflikte zwischen Kosten, Verfügbarkeit und Resilienz entscheiden
  • Akzeptierte Restrisiken genehmigen
  • Investitionen in Notfallvorsorge priorisieren
  • Die Ergebnisse formal freigeben

Die Leitungsebene ist für das BCM verantwortlich.

Zu den zentralen Aufgaben gehören:

  • Methodik und Bewertungskriterien festlegen
  • BIA in ISMS und Risikomanagement integrieren
  • Abhängigkeiten zu Schutzbedarf und Informationswerten herstellen
  • Anforderungen an Wiederherstellung und Notfallvorsorge ableiten
  • Ergebnisse konsolidieren und dokumentieren
  • Notfallpläne, Tests und Verbesserungsmaßnahmen koordinieren
  • Aktualisierungen und Managementberichte sicherstellen

Die IT sollte insbesondere:

  • Technische Abhängigkeiten dokumentieren
  • Single Points of Failure identifizieren
  • RTO- und RPO-Anforderungen auf Machbarkeit prüfen
  • Backup- und Restore-Verfahren bewerten
  • Wiederanlaufreihenfolgen mit den Fachbereichen abstimmen
  • Wiederherstellungstests durchführen
  • Abweichungen zwischen Soll- und Ist-Zustand transparent machen

Die IT kann technische Wiederherstellungszeiten einschätzen. Welche Geschäftsprozesse jedoch zuerst wiederhergestellt werden müssen, ist eine unternehmerische Entscheidung.

Die Fachbereiche kennen die tatsächlichen Folgen eines Prozessausfalls. Sie sollten daher:

  • Prozessabhängigkeiten vollständig beschreiben
  • Auswirkungen in unterschiedlichen Zeitintervallen bewerten
  • Mindestleistungen im Notbetrieb definieren
  • Ersatzverfahren und Prioritäten benennen
  • Wiederanlaufpläne fachlich prüfen
  • An Übungen und Tests teilnehmen


BIA im Kontext von Standards und Regulierung


ISO 22301

Die ISO 22301 beschreibt Anforderungen an ein Business-Continuity-Management-System. Die BIA ist ein zentrales Element, um zeitkritische Aktivitäten, Auswirkungen und Wiederherstellungsanforderungen zu bestimmen.

Ein wirksames BCMS umfasst jedoch mehr als die BIA. Dazu gehören unter anderem:

  • Governance und Verantwortlichkeiten
  • Business-Continuity-Strategien
  • Geschäftsfortführungsplanung
  • Wiederanlauf- und Wiederherstellungsplanung
  • Übungen und Tests
  • Leistungsüberwachung
  • kontinuierliche Verbesserung

BSI-Standard 200-4

Der BSI-Standard 200-4 bietet eine praxisnahe Methodik für den Aufbau und Betrieb eines BCMS. Er richtet sich an Unternehmen, Behörden und andere Organisationen und kann an die jeweiligen organisatorischen, rechtlichen und wirtschaftlichen Rahmenbedingungen angepasst werden.

Der Standard beschreibt unter anderem:

  • den BIA-Vorfilter,
  • die Vorbereitung und Durchführung der BIA,
  • die Ermittlung von Prozess- und Ressourcenabhängigkeiten,
  • die Identifikation von Single Points of Failure,
  • den Soll-Ist-Vergleich,
  • die Auswahl von Business-Continuity-Strategien,
  • die Geschäftsfortführungsplanung,
  • die Wiederanlauf- und Wiederherstellungsplanung,
  • sowie Übungen, Tests und Verbesserungsmaßnahmen.

Der BSI-Standard 200-4 sieht außerdem ein Stufenmodell mit Reaktiv-BCMS, Aufbau-BCMS und Standard-BCMS vor. Die Stufe Standard-BCMS ist an die Anforderungen der ISO 22301:2019 angelehnt und kann die Grundlage für eine Zertifizierungsfähigkeit bilden.

ISO/IEC 27001 und ISMS

Im ISMS hilft die BIA dabei, Verfügbarkeitsanforderungen geschäftlich zu begründen. Sie zeigt, welche Informationswerte, Systeme und Prozesse besonders geschützt und wie schnell sie wiederhergestellt werden müssen.

Die BIA ersetzt die Informationssicherheits-Risikoanalyse jedoch nicht. Sie ergänzt diese, indem sie die Auswirkungen auf Geschäftsprozesse und die zeitlichen Anforderungen konkretisiert.

NIS2 und weitere Anforderungen

Für Unternehmen, die in den Anwendungsbereich der NIS2-Regulierung fallen, kann die BIA eine wichtige Grundlage für Maßnahmen zur Geschäftsfortführung, Krisenbewältigung, Risikosteuerung und Reaktion auf Sicherheitsvorfälle bilden.

Der konkrete rechtliche Anwendungsbereich und die jeweils geltenden nationalen Anforderungen sollten separat geprüft werden. Eine BIA allein führt nicht automatisch zur Erfüllung regulatorischer Pflichten. Sie liefert jedoch wichtige Nachweise und Entscheidungsgrundlagen für ein systematisches Resilienz- und Risikomanagement.

Typische Fehler bei der BIA

In der Praxis treten immer wieder ähnliche Schwachstellen auf:

  • Die BIA wird ausschließlich von der IT durchgeführt.
  • Geschäftsprozesse werden mit einzelnen Anwendungen gleichgesetzt.
  • Alle Prozesse werden als gleich kritisch eingestuft.
  • RTO und RPO werden ohne Beteiligung der Fachbereiche festgelegt.
  • Abhängigkeiten von Dienstleistern und Lieferketten fehlen.
  • Manuelle Ersatzverfahren werden nicht betrachtet.
  • Die MTPD wird mit dem RTO verwechselt.
  • RTO-Ziele sind technisch oder wirtschaftlich unrealistisch.
  • Backups werden erstellt, aber Wiederherstellungen nicht getestet.
  • Ergebnisse werden dokumentiert, aber nicht in Maßnahmen überführt.
  • Die Geschäftsleitung genehmigt die Ergebnisse nicht.
  • Die BIA wird nach Prozess-, Organisations- oder Technologiewechseln nicht aktualisiert.

Der wichtigste Grundsatz lautet:

Eine BIA ist nur dann wirksam, wenn ihre Ergebnisse konkrete Entscheidungen und Maßnahmen auslösen.

Von der BIA zu konkreten Maßnahmen

Aus den Ergebnissen sollten sich nachvollziehbare Verbesserungsmaßnahmen ableiten lassen. Dazu gehören beispielsweise:

  • Aufbau redundanter Systeme und Kommunikationswege
  • Verbesserung von Backup- und Restore-Konzepten
  • Einführung regelmäßiger Wiederherstellungstests
  • Definition von Ausweicharbeitsplätzen
  • Entwicklung manueller Ersatzverfahren
  • Anpassung von Service-Level-Vereinbarungen
  • Überprüfung kritischer Lieferanten
  • Absicherung besonders wichtiger Cloud- und SaaS-Abhängigkeiten
  • Erstellung und Pflege von Notfallhandbüchern
  • Entwicklung von Wiederanlaufplänen
  • Aufbau einer Krisenorganisation
  • Durchführung von Alarmierungs-, Plan- und Funktionstests

Eine BIA muss regelmäßig aktualisiert werden

Eine BIA ist keine einmalige Bestandsaufnahme. Sie sollte regelmäßig überprüft und bei relevanten Veränderungen aktualisiert werden.

Das gilt insbesondere bei:

  • Einführung neuer Anwendungen
  • Cloud- und Outsourcing-Projekten
  • Fusionen und Umstrukturierungen
  • neuen Standorten oder Produktionsverfahren
  • Änderungen bei kritischen Dienstleistern
  • neuen gesetzlichen oder vertraglichen Anforderungen
  • größeren Sicherheitsvorfällen
  • Erkenntnissen aus Notfallübungen
  • organisatorischen Veränderungen bei Schlüsselpersonen

Auch Testergebnisse müssen zurück in die BIA einfließen. Wenn ein System laut Planung innerhalb von vier Stunden wiederhergestellt werden soll, ein Restore-Test aber zwölf Stunden benötigt, besteht eine relevante Lücke. Dann müssen entweder technische Maßnahmen verbessert, das Ziel angepasst oder das verbleibende Risiko durch die Geschäftsleitung akzeptiert werden.

Fazit

Eine Business Impact Analyse beantwortet nicht nur die Frage, welche IT-Systeme bei einem Ausfall betroffen sind. Sie zeigt, welche Geschäftsprozesse für das Unternehmen unverzichtbar sind, welche Ausfallzeiten akzeptiert werden können und welche Ressourcen für Notbetrieb und Wiederherstellung erforderlich sind.

Damit schafft die BIA eine gemeinsame Entscheidungsgrundlage für Geschäftsleitung, Fachbereiche, Informationssicherheit, BCM und IT. Werden die Ergebnisse konsequent in technische Maßnahmen, Notfallverfahren, Wiederanlaufpläne und Tests überführt, stärkt die BIA nicht nur das ISMS, sondern die gesamte organisatorische Resilienz.

Was Sie auch interessieren könnte:

Seminar:

“Business Continuity Management (BCM) nach ISO 22301”

„Wirksamkeitsmessung nach ISO 27004“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Wer die wichtigsten Gedanken zur BIA kompakt im Audioformat vertiefen möchte, findet im Podcast „Business Impact Analyse – für den Ernstfall vorbereitet“ passende Praxisimpulse.

Hören Sie rein!

Blog-Beitrag:

„Business Impact Analyse im ISMS – Der Schlüssel für eine robuste Informationssicherheit“

Das stille Risiko im Alltag

Sie haben in Informationssicherheit investiert – Firewalls, Data Loss Prevention (DLP), Schulungen für alle Beteiligten. Sie erfüllen NIS2, IT-SiG 2.0 und/oder ISO- und  BSI-Standards. Dennoch verlassen täglich vertrauliche Daten Ihr Unternehmen über einen Kanal, den Security-Tools oft nicht erfassen: Schatten-KI.

Laut IBM Cost of a Data Breach Report 2026 waren Schatten-KI-Inzidenzen in 43% aller Sicherheitsvorfälle beteiligt – eine Verdopplung gegenüber dem Vorjahr.

Mitarbeitende kopieren Kundendaten in ChatGPT, lassen sich Vertragsentwürfe von Claude prüfen oder nutzen KI zur Code-Generierung – ohne Freigabe, Aufsicht oder Sicherheitskontrollen.

Die Risiken: Warum Schatten-KI für KRITIS und NIS2 existenziell ist

“Datenabfluss und Vertraulichkeitsverlust”

Vertrauliche Daten gelangen in externe KI-Systeme ohne Ihre Kontrolle.

  • Keine vertragliche Absicherung: Bei privaten Accounts fehlen Auftragsverarbeitungsverträge (AVV) und Standardvertragsklauseln (SCCs) – ein klarer DSGVO-Verstoß.
  • Training mit Ihren Daten: Kostenlose KI-Dienste nutzen Eingaben zum Training.
  • Downstream-Verstöße: KI-Systeme geben sensible Daten zurück. Laut Netskope AI Report 2026 haben sich solche Vorfälle binnen eines Jahres mehr als verdoppelt.

“Compliance-Verstöße mit weitreichenden Folgen”

DSGVO-Verstöße

  • Privacy by Design / by Default ist unmöglich bei “heimlicher” Datenverarbeitung
  • Datenschutz-Folgenabschätzungen können nicht oder nur unzureichend durchgeführt werden
  • Betroffenenrechte (Auskunft, Löschung) lassen sich nicht gewährleisten

AI Act – Transparenzpflichten seit August 2026

  • Fehlende Kennzeichnung: KI-generierte Inhalte könnten ohne Wissen des Unternehmens veröffentlicht werden
  • Keine Dokumentation: Ohne KI-Inventar kein Nachweis bei behördlichen Prüfungen

Laut der genannten Studie von IBM hatten 68% der von Sicherheitsvorfällen betroffenen Unternehmen keine KI-Governance-Richtlinie.

NIS2 und KRITIS-Anforderungen

  • Schatten-KI untergräbt Investitionen in Cybersicherheit
  • Incident-Erkennung scheitert bei nicht erfasster KI-Nutzung
  • Externe KI-Anbieter werden zu Lieferanten ohne Due Diligence

In etwa jedem fünften Fall zahlte das betroffene Unternehmen zusätzlich eine regulatorische Geldstrafe.

“Haftungs- und Reputationsrisiken”

  • Zivilrechtliche Haftung bei Datenlecks
  • Verlust von Geschäftsgeheimnissen durch fehlende Nachweisbarkeit
  • Reputationsschäden durch Schlagzeilen über Compliance-Verstöße

Warum Verbote scheitern – und was stattdessen funktioniert

Die naheliegende Reaktion: KI-Nutzung verbieten. Doch diese Strategie ist zum Scheitern verurteilt.

Die Realität: Verbote werden umgangen

  • Produktivitätsdruck: Mitarbeitende erleben KI als Werkzeug, das ihre Arbeit erleichtert. Ein Verbot wird als Innovationsbremse wahrgenommen und stillschweigend ignoriert
  • Private Accounts: Laut UpGuard State of Shadow AI Survey (November 2025) berichteten 81% der Mitarbeitenden und 88% der Sicherheitsverantwortlichen von der Nutzung nicht genehmigter KI-Tools.
  • Kultur des Wegschauens: Führungskräfte dulden die Nutzung, solange „die Arbeit erledigt wird”

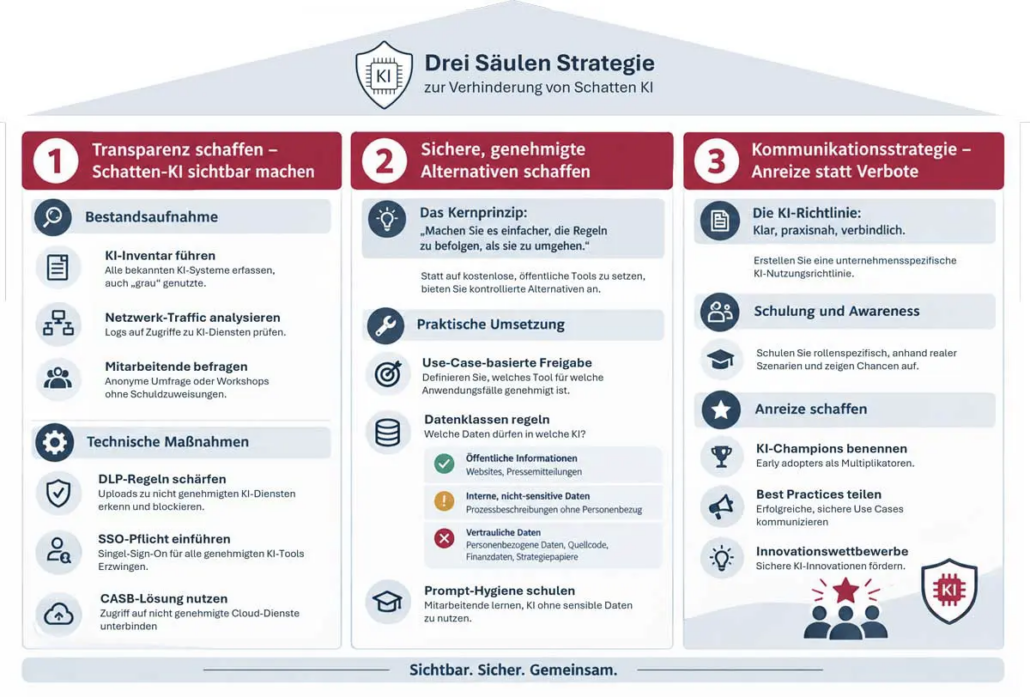
Der bessere Weg: Drei Säulen Strategie

Drei Säulen Strategie zur Verhinderung von Schatten KI

Drei Säulen Strategie zur Verhinderung von Schatten KI

Fazit: Schatten-KI ist ein Führungsproblem

Schatten-KI lässt sich nicht wegpatchen. Sie ist die logische Konsequenz aus Innovationsdruck, Produktivitätserwartungen und unklaren Regeln.

Für KRITIS- und NIS2-Unternehmen gilt: Wer Schatten-KI ignoriert, riskiert nicht nur Datenschutzverstöße, sondern untergräbt die gesamte Compliance-Architektur. Die Aufsichtsbehörden werden dies bei Prüfungen zunehmend thematisieren – spätestens seit den AI-Act-Transparenzpflichten im August 2026.

Die Zahlen sprechen eine deutliche Sprache: Schatten-KI-Inzidenzen haben sich innerhalb eines Jahres mehr als verdoppelt.

Der erfolgreiche Weg führt nicht über Verbote, sondern über Transparenz, sichere Alternativen und eine Kultur der verantwortungsvollen Nutzung. Unternehmen, die dies verstehen und umsetzen, minimieren Risiken und machen KI zu einem echten Wettbewerbsvorteil.

Umsetzung: Ein pragmatischer Fahrplan für KRITIS-Unternehmen

Aus unserer Beratungserfahrung hat sich folgender Fahrplan bewährt:

Schritt 1: Transparenz und Mindestkontrollen

  • KI-Inventar anlegen (bekannte Tools erfassen)
  • Netzwerk-Logs auf KI-Zugriffe prüfen
  • DLP-Regeln für bekannte KI-Dienste schärfen
  • Erste KI-Richtlinie entwerfen (Muster nutzen)
  • Führungskräfte informieren und einbinden

Schritt 2: Sichere Alternativen bereitstellen

  • Mindestens ein genehmigtes Enterprise-KI-Tool einführen
  • Single Sign On-Pflicht für alle genehmigten Tools durchsetzen
  • Datenklassen und Use-Case-Matrix definieren
  • Erste Schulungswelle für kritische Bereiche (HR, Legal, IT, Marketing)

Schritt 3: Governance etablieren und skalieren

  • KI-Richtlinie finalisieren und veröffentlichen
  • Meldeprozess für KI-Incidents in bestehendes Incident-Management integrieren
  • Regelmäßige Reviews etablieren (vierteljährliche Prüfung des KI-Inventars)
  • Awareness-Kampagne starten (Newsletter, Intranet,…)

Was Sie auch interessieren könnte:

Seminar:

“KI im Unternehmen – Rechtliche Anforderungen und praktische Umsetzung”

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

Interner Auditor: In Managementsystemen nach ISO 27001, ISO 9001 oder ISO 22301 entscheidet nicht das Audit selbst über den Erfolg, sondern der professionelle Umgang mit den daraus resultierenden Feststellungen. Genau hier entfaltet der interne Auditor seinen größten Mehrwert: Er identifiziert nicht nur Abweichungen, sondern stellt sicher, dass daraus nachhaltige und wirksame Verbesserungen im Unternehmen entstehen.

Rolle des internen Auditors im Umgang mit Feststellungen

Ein interner Auditor bewertet Prozesse systematisch und unterscheidet dabei klar zwischen:

  • Hauptabweichungen (kritische, systemgefährdende Mängel)
  • Nichtkonformitäten (Abweichungen von Anforderungen)
  • Empfehlungen (Optimierungspotenziale ohne Normverstoß)

Die Qualität dieser Einordnung ist entscheidend. Eine zu „weiche“ Bewertung verschleiert Risiken, während eine zu harte Bewertung Ressourcen unnötig bindet. Die Weiterbildung vermittelt hier die notwendige Sicherheit in der Bewertung und Argumentation.

Nichtkonformitäten und Hauptabweichungen sicher erkennen

Ein zentraler Bestandteil der Auditorenausbildung ist die Fähigkeit, Abweichungen präzise zu formulieren und normkonform einzuordnen:

  • Hauptabweichung: Systematische oder kritische Schwäche mit unmittelbarem Risiko für die Wirksamkeit des Managementsystems (z. B. fehlende Risikobewertungen im ISMS).
  • Nichtkonformität: Eine konkrete Anforderung ist nicht erfüllt (z. B. fehlende Dokumentation, unvollständige Umsetzung).

Wichtig ist dabei:

  • Bezug zur konkreten Normanforderung
  • Nachvollziehbare Begründung
  • Objektive Nachweise (Audit-Trails)

Nur so lassen sich Diskussionen im Audit vermeiden und Maßnahmen gezielt ableiten.

Empfehlungen als strategisches Werkzeug

Neben Abweichungen spielen Empfehlungen eine oft unterschätzte Rolle. Ein gut ausgebildeter interner Auditor nutzt sie gezielt, um:

  • zukünftige Risiken frühzeitig zu adressieren
  • Effizienzpotenziale aufzuzeigen
  • Best Practices im Unternehmen zu verbreiten

Damit wird das Audit vom reinen Kontrollinstrument zum echten Verbesserungshebel.

Maßnahmenplanung: Vom Audit zur Verbesserung

Der eigentliche Mehrwert entsteht erst nach dem Audit – in der strukturierten Maßnahmenplanung. Je konkreter die Empfehlung vom Auditor formuliert wird, desto einfacher ist es daraus die Maßnahmenplanung abzuleiten.

  • Ursachenanalyse (z. B. nach dem 5-W-Prinzip) für Nichtkonformitäten
  • Priorisierung nach Risiko und Auswirkung
  • Definition konkreter Maßnahmen in Abstimmung mit den Verantwortlichen
  • Festlegung von Verantwortlichkeiten und Fristen zur Umsetzung der Maßnahmen

Besonders relevant ist die Differenzierung zwischen:

  • Quick Wins: Schnell umsetzbare Maßnahmen mit hoher Wirkung (z. B. Anpassung einer Richtlinie, Schließen von Dokumentationslücken)
  • Strukturellen Maßnahmen: Nachhaltige Änderungen an Prozessen oder Systemen (z. B. Einführung eines Berechtigungsmanagement-Prozesses)

Ein erfahrener interner Auditor erkennt, wann eine schnelle Lösung ausreicht – und wann grundlegende Veränderungen notwendig sind – und leitet die Verantwortlichen entsprechend an.

Mehrwert für Unternehmen

Unternehmen profitieren direkt von dieser strukturierten Herangehensweise:

  • Abweichungen werden nicht nur dokumentiert, sondern nachhaltig beseitigt
  • Kritische Schwachstellen werden frühzeitig erkannt (insbesondere bei Hauptabweichungen)
  • Maßnahmen werden effizient priorisiert und umgesetzt
  • Audit-Ergebnisse werden steuerbar und messbar
  • Externe Audits verlaufen deutlich stabiler

Gerade im KRITIS- und NIS2-Umfeld ist dieser strukturierte Umgang mit Feststellungen entscheidend für die Nachweisfähigkeit gegenüber Aufsichtsbehörden.

Praxisbeispiel

In einem internen ISO-27001-Audit wird festgestellt, dass regelmäßige Kontrollen und Überwachung von zugewiesenen Benutzerrechten nicht durchgeführt werden.

  • Ein unerfahrener Auditor dokumentiert dies pauschal als „Verbesserungspotenzial“.
  • Ein geschulter Auditor erkennt eine Nichtkonformität (oder sogar Hauptabweichung, je nach Kritikalität).

Die daraus abgeleitete Maßnahmenplanung umfasst:

  • Quick Win: Sofortige Durchführung einer Berechtigungsprüfung
  • Nachhaltige Maßnahme: Einführung eines systematischen Prozesses zur Überprüfung und Dokumentation der Benutzerberechtigungen inkl. Verantwortlichkeiten

Das Ergebnis: Reduziertes Sicherheitsrisiko und belastbare Compliance.

Fazit

Die Weiterbildung zum internen Auditor befähigt Mitarbeitende nicht nur zur Durchführung von Audits, sondern vor allem zum professionellen Umgang mit deren Ergebnissen.

Der strukturierte Umgang mit Nichtkonformitäten, Hauptabweichungen und Empfehlungen – kombiniert mit einer wirksamen Maßnahmenplanung – macht interne Audits zu einem zentralen Steuerungsinstrument für Qualität, Sicherheit und Compliance.

Was Sie auch interessieren könnte:

Seminar:

„Einführung in die Auditierung von Managementsystemen nach ISO 19011“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

In einem vorangehenden Beitrag habe ich einen kurzen Überblick über die Messung der Wirksamkeit eines Informationssicherheits-Managementsystems (ISMS) und seiner Maßnahmen gegeben. Dieser Artikel beschäftigt sich mit der Frage, wie Wirksamkeit nachgewiesen werden kann.

Voraussetzung für die Wirksamkeitsfeststellung

Was bedeutet Wirksamkeit? Die ISO 27000 definiert Wirksamkeit als “das Ausmaß, in dem geplante Aktivitäten umgesetzt und geplante Ergebnisse erreicht werden”. Es bedarf also zunächst geplanter, d.h. beabsichtigter Aktivitäten und beabsichtigter Ergebnisse. Ohne konkrete Vorstellung eines zu erreichenden Zustandes kann es also keine Wirksamkeitsmessung geben.

Vergleichen wir das mit der Realität in vielen Organisationen, so muss man feststellen, dass es einer validen Wirksamkeitsmessung bereits an den Voraussetzungen mangelt. Häufig werden Maßnahmen der Informationssicherheit umgesetzt, weil das so üblich ist. Auch wenn die Maßnahme zur Bearbeitung eines Risikos oder zur Erfüllung einer zutreffenden Anforderung ausgewählt wurde, fehlt oft eine (dokumentierte) Vorstellung, unter welchen Umständen man die Maßnahme als wirksam und erfolgreich bezeichnen möchte. Häufig geht man davon aus, dass die Maßnahme schon (vollumfänglich) erfolgreich sein wird. Mit der Umsetzung der Maßnahme gilt das Ziel dann als erreicht. Eine Wirksamkeitsmessung erübrigt sich unter dieser Annahme.

Die Festlegung von Kriterien der Wirksamkeit und des Erfolges von Maßnahmen ist also zwingend notwendig.

Feststellung der Wirksamkeit

Maßnahmen können vollumfänglich erfolgreich sein, teilweise erfolgreich, unwirksam oder, wenn es ganz schlecht läuft, sogar kontraproduktiv. Wer nicht nachschaut, wird nicht erfahren, wie es im konkreten Fall bei ihm ausschaut.

Überwachung und Messung

Für die Überprüfung der Wirksamkeit bieten sich Messungen an. Diese sind als Mittel der Bewertung der Leistung eines ISMS sowie der Informationssicherheitsleistung in Kapitel 9.1 der ISO 27001 verbindlich vorgesehen.

Die Definition und Pflege von Leistungskennzahlen sind ein probates Mittel. Leistungskennzahlen enthalten in ihrem Zielwert das beabsichtigte Ergebnis. Die Wirksamkeit einer oder mehrerer Maßnahmen oder eines Teilaspekts dieser Maßnahmen lässt sich an der Leistungskennzahl also direkt ablesen. Weitere Ausführungen hierzu finden sich in den Artikeln “Wirksamkeitsmessung im ISMS – Wirksamkeit des Managementsystems” und “Wirksamkeitsmessung im ISMS – Informationssicherheitsleistung”

Audits

Audits sind ein weiteres Mittel zur Überprüfung der Wirksamkeit. Typischerweise umfassen Audits drei Prüfebenen: Eignung, Angemessenheit und Wirksamkeit.

In der Praxis verbringen Auditoren leider zuviel Zeit mit Dokumentenprüfungen, d.h. mit Eignungsprüfung sowie mit der Umsetzung der anwendbaren Regelungen. Für die Prüfung der Wirksamkeit bleibt häufig zu wenig Zeit. Wenn die Reife eines ISMS zunimmt sollte sich der Schwerpunkt der Audits allerdings deutlich Richtung Wirksamkeit verschieben. Auditoren sollten dann intensiver und nachdrücklicher nach “geplanten Ergebnissen” fragen sowie sich mit der Frage der Zielerreichung beschäftigen.

Weitere Ausführungen zu Audits als Mittel der Wirksamkeitsprüfung finden Sie in dem Artikel “Wirksamkeitsmessung im ISMS – Interne Audits“.

Managementbewertung

Die Managementbewertung nach ISO 27001 ist eine Bewertung durch die oberste Leitung einer Organisation. Die Vorstände, Geschäftsführungen, Präsidenten, wie immer auch die Mitglieder der obersten Leitung in der konkreten Organisation heißen, sind für die Informationssicherheit verantwortlich. Meist delegieren sie diese Aufgabe an einen Beauftragten (Informationssicherheitsbeauftrager – ISB) mit dem Auftrag ein ISMS aufzubauen, zu verwirklichen, aufrechtzuerhalten und fortlaufend zu verbessern. In geplanten Abständen müssen sie überprüfen, ob diese Aufgabe in geeigneter, angemessener und wirksamer Weise ausgeführt wird. Eine solche Prüfung kann valide nur durchgeführt werden, wenn die oberste Leitung konkrete Vorstellungen von der Zielsetzung des ISMS hat. Damit ist auch die Managementbewertung eine Form bzw. ein Element der Wirksamkeitsmessung.

Weitere Ausführungen zu Audits als Mittel der Wirksamkeitsprüfung finden Sie in dem Artikel “Wirksamkeitsmessung im ISMS – Managementbewertung”

Was Sie noch interessieren könnte…

Seminar:

„Wirksamkeitsmessung nach ISO 27004“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

In unserem Podcast “Wirksamkeitsmessung in der ISO 27001” informieren wir Sie in lockerer Art und Weise über folgende Aspekte:

  • Was fordert die ISO 27001 und die ISO 27004?
  • Wie findet man heraus, was gemessen werden sollte und mit welchen Methoden?
  • Worauf achten Auditoren?
  • Was sind beispielhafte Kenngrößen?

Hören Sie rein!

Nachdem wir im ersten Teil dieser Reihe von Blogartikeln zur Umsetzung der NIS2-Richtlinie in Deutschland dargestellt hatten, warum es eine Schulungspflicht für Geschäftsleitungen im entsprechenden BSI-Gesetz (BSI-G) gibt, ging es im zweiten Teil um das Risikomanagement und die Möglichkeiten der Unternehmensleitung, das Risikomanagement aktiv zu gestalten.

Mittlerweile ist die sofort nach Inkrafttreten des BSI-Gesetzes einsetzende 3-monatige Frist zur Registrierung des Unternehmens am 3. März 2026 abgelaufen, und es tritt ein eigentlich schon abgehaktes Thema wieder neu auf die Tagesordnung: die Frage nach der Betroffenheit.

Fehlinterpretationen in der Betroffenheitsprüfung

Von der gesetzlichen Vorgabe, die Anforderungen aus dem BSI-Gesetz zu erfüllen, sind nicht alle Unternehmen betroffen. Schon vor dem finalen Inkrafttreten des Gesetzes hatte das Bundesamt für Sicherheit in der Informationstechnik (BSI) auf seiner Webseite eine recht eingängig gehaltene Unterstützung veröffentlich, in der man durch Beantwortung einiger weniger einfacher Fragen selbständig (unverbindlich!) prüfen konnte, ob das eigene Unternehmen nach dem BSI-G pflichtig ist.

Interessanterweise ist das Wissen über die Pflichtigkeit in Unternehmen extrem verschieden ausgeprägt. Einige Unternehmen haben die Pflichtigkeit schon vor dem Inkrafttreten des BSI-G geprüft und erste, grobe Planungen angestellt, wie, mit welchen Ressourcen und mit welcher Unterstützung eventuelle Anforderungen sinnvoll und strukturiert umgesetzt werden könnten.

Unsicherheiten bei der Einschätzung

Einige Einschätzung aus dem März 2026 gehen davon aus, dass besonders in kleineren und kleinen umsatzstarken Unternehmen die Betroffenheit des eigenen Unternehmens immer noch falsch eingeschätzt wird. Der Anteil der Unternehmen, die für sich fälschlicherweise davon ausgehen, dass sie nicht betroffen seien, obwohl sie es tatsächlich sind, liegt nach diesen Einschätzungen bei ca. 50 Prozent (laut Cyber Security Report 2026 – Schwarz Digits KG).

Parameter Unternehmensgröße

Die Betroffenheit ergibt sich für die meisten Unternehmen aus den beiden Parametern „Unternehmensgröße“ und „Geschäftsfeld“. Die Unternehmensgröße wird an den Mitarbeiterzahlen und an Finanzdaten festgemacht: mit mehr als 250 Mitarbeitern ODER (!) mehr als 50 Millionen € Umsatz bzw. mehr als 43 Millionen € Bilanzsumme gilt man als Großunternehmen und damit potenziell als „besonders wichtige Einrichtung“. Zu den mittleren Unternehmen zählt man mit mehr als 50 Mitarbeitern ODER (!) mit mehr als 10 Millionen € Umsatz bzw. Jahresbilanz.

Parameter Geschäftsfeld

Der Parameter „Unternehmensgröße“ allein führt allerdings noch nicht zwingend zu einer Betroffenheit – es muss auch der zweite Parameter „Geschäftsfeld“ erfüllt sein. Hierfür gibt es im BSI-G die beiden Anlagen 1 und 2, in der recht detailliert die Geschäftsfelder aufgeführt sind, die im Zusammenspiel mit der Unternehmensgröße zu einer Betroffenheit führen.

Besonderheiten

Allerdings gibt es auch noch einige Besonderheiten. So sind Unternehmen unabhängig von den beiden genannten Parametern pflichtig, wenn sie z.B. als Anbieter von DNS-Diensten oder Qualifizierten Vertrauensdiensten tätig sind. Auch Betreiber Kritischer Anlagen sind unabhängig von der Unternehmensgröße betroffen. Im BSI-G finden sich neben der Definition, welche Unternehmen betroffen sind, auch abweichende Regelungen für Unternehmen, die bereits nach dem Energiewirtschaftsgesetzt (EnWG) oder dem Telekommunikationsgesetz (TKG) reguliert sind.

Es ist nachvollziehbar, dass neben der Uninformiertheit auch Fehlinterpretationen des Gesetzestextes zu einer falschen Einschätzung der eigenen NIS2-Pflichtigkeit führen. Rechtzeitige Information, eine Vernetzung mit anderen Unternehmen und Spezialisten und Inanspruchnahme von Unterstützungsangeboten helfen dabei, unangenehme Fehlentscheidungen zu vermeiden. Alles übrigens Dinge, die auch ein einem ISMS gefordert werden.

Strukturiert vorgehen

Wenn festgestellt wurde, dass man doch unter die NIS2-Richtlinie fällt, stellt sich für viele Verantwortliche unmittelbar die nächste zentrale Frage: Was ist konkret zu tun, wenn man betroffen ist? Neben der Umsetzung geeigneter Sicherheitsmaßnahmen rückt dabei insbesondere eine formale Anforderung in den Fokus, die häufig unterschätzt wird – die Registrierung im Melde- und Informationsportal des Bundesamts für Sicherheit in der Informationstechnik (BSI). Diese stellt den ersten verbindlichen Schritt dar, um den gesetzlichen Pflichten nachzukommen und als betroffene Einrichtung gegenüber den zuständigen Behörden sichtbar zu werden.

Ablauf der Registrierung in Kürze

  1. Prüfung, ob das Unternehmen unter NIS-2 fällt. Zur Betroffenheitsprüfung
  2. Im Portal von Mein Unternehmenskonto mit einer deutschen Steuernummer ein Organisationszertifikat beantragen.
  3. Aktivierung per E-Mail und Post abwarten und das Zertifikat freischalten.
  4. Mit diesem Zugang im BSI-Portal anmelden.
  5. Dort die NIS-2-Registrierung abschließen und die erforderlichen Unternehmensdaten sowie eine Kontaktstelle angeben.

Wichtige Hinweise

  • Für jede Person mit Portalzugriff kann ein eigenes ELSTER-Organisationszertifikat sinnvoll sein. Übrigens: Dieses Zertifikat hat nichts mit dem ELSTER-Zertifikat für die private Steuereklärung zu tun!
  • Die Registrierung sollte nicht aufgeschoben werden, da für betroffene Unternehmen eine Frist gilt, diese Frist bereits abgelaufen ist, und die Aktivierung einige Zeit in Anspruch nehmen kann.

Fazit

Abschließend zeigt sich deutlich: Die NIS2-Betroffenheit wird nach wie vor von vielen Unternehmen unterschätzt oder falsch eingeordnet – insbesondere von kleineren, aber umsatzstarken oder kritischen Organisationen. Gerade hier besteht akuter Handlungsbedarf. Die Registrierung im BSI-Portal ist kein optionaler Schritt, sondern eine zentrale gesetzliche Verpflichtung, die nicht aufgeschoben werden sollte.

Unternehmen sollten daher zeitnah prüfen, ob sie unter die Richtlinie fallen, und die Registrierung strukturiert angehen.

Was Sie auch interessieren könnte:

Seminar:

„Geschäftsleitung fit für NIS2“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

Die Einführung von Künstlicher Intelligenz (KI) im Unternehmen verspricht Effizienz, automatisierte Analysen und kreative Unterstützung. Doch gerade in sensiblen Bereichen wie Energieversorgung, Verwaltung oder kritischer Infrastruktur ist Vorsicht geboten: KI kann nur dann ein Gewinn sein, wenn sie sicher, rechtskonform und gezielt eingesetzt wird.

Öffentliche KI vs. Eigene Unternehmens-KI

Der Unterschied zwischen öffentlicher KI (z. B. ChatGPT u.a.) und unternehmensintern trainierten Modellen ist entscheidend.

  • Öffentliche KI: Sie ist einfach nutzbar, aber es gibt Risiken beim Datenschutz und Urheberrecht. Zusätzlich können alle eingegebenen Daten zur Modellverbesserung (Trainingszwecken) verwendet werden.
  • Eigene KI / On-Premise KI: Läuft in der Unternehmensumgebung und ist ideal für sensible oder vertrauliche Informationen. Anbieter wie Microsoft Copilot in geschützter Azure-Umgebung oder OpenGPT Enterprise bieten entsprechende Schutzmechanismen.

Tipp: Prüfen Sie bei jeder Anwendung, wo Daten verarbeitet und gespeichert werden, wer Zugriff erhält, und welche Lizenzbedingungen gelten. Ein internes KI-Governance-Dokument ist Pflicht, ebenso ein Freigabeprozess für neue Tools.

Überprüfung von KI-Ergebnissen – wie geht das zuverlässig?

KI liefert gute Erstentwürfe, aber keine garantierten Wahrheiten.

  • Vier-Augen-Prinzip: Lassen Sie Ergebnisse durch Fachpersonen oder Compliance-Verantwortliche validieren.
  • Fact-Checking-Tools: Externer Quellenabgleich, z. B. über Google Fact Check Tools oder spezialisierte Tools zur Prüfung für technische Berechnungen helfen bei der Überprüfung von Ergebnissen.
  • Protokollierung: Jede KI-gestützte Entscheidung sollte dokumentiert werden (z. B. in einem Ticketsystem oder Audit-Trail).

Praxisbeispiel: Ein Stadtwerk nutzte KI zur Auswertung von Kundenfeedback. Die Ergebnisse waren zunächst irreführend, weil Dialekte als negative Kommentare erkannt wurden. Nach kurzer Feinjustierung durch ein menschliches Audit-Team stieg die Trefferquote der Analyse auf über 85 %.

KI und Urheberrecht bei Bildern

Bei der Nutzung KI-generierter Bilder besteht weiterhin das Risiko, dass Trainingsdaten Inhalte enthalten, die urheberrechtlich geschützt sind.

Geprüfte Anbieter:

  • Adobe Firefly: Ist nur mit eigenen Stockmaterialien trainiert und ist mit entsprechender kostenpflichtiger Lizensierung für die kommerzielle Nutzung erlaubt.
  • Getty Images Generative AI: Entwickelt mit vollständig eigenem Bildmaterial.
  • Midjourney, DALL·E 3: Bietet eine hohe Qualität, allerdings besteht eine rechtlich unsichere Lizenzlage für kommerzielle Zwecke.

Prüftipp: Nutzen Sie Tools wie „Have I Been Trained?“ zur Kontrolle, ob geschützte Bildinhalte in Trainingsdaten vorkommen.
Rechtlicher Hinweis: Nach EU-Urheberrechtsgesetz haftet der Ersteller, nicht der KI-Anbieter. „Unwissenheit schützt vor Strafe nicht.“

KI-Schutz für Diensthandys

Mit steigender mobiler KI-Nutzung wächst das Risiko für Datenabfluss.

Empfohlene Maßnahmen:

  • MDM-Lösung (Mobile Device Management) mit KI-Zugriffskontrolle.
  • Sperrung öffentlicher KI-Apps für dienstliche Nutzung, außer über geprüfte Unternehmenskanäle.
  • Einsatz von App-Sandboxing für KI-Chatfunktionen.
  • Schulungen für Mitarbeitende zu Datenschutz und KI-Nutzung auf Smartphones.

Basis-Schulung und Governance-Struktur

Jede KI-Anwendung braucht eine eigene Bewertung hinsichtlich:

  • Datenschutz (personenbezogene Daten, DSGVO)
  • Sicherheit (Training, Zugriff, Speicherung)
  • Lizenz- und Nutzungsrechte
  • Transparenz und Nachvollziehbarkeit

Für die Einführung empfiehlt sich eine zweistufige Schulung:

  1. Grundverständnis, was KI kann, wo liegen die Grenzen.
  2. Schulung auf das konkrete KI-Tool, was ist bei der Nutzung zu beachten, sprich welche Daten dürfen eingegeben werden, wie ist das Ergebnis zu prüfen usw.

Checkliste: Sicherer und effektiver KI-Einsatz im Unternehmen

Diese Checkliste dient als Leitfaden für die Bewertung, Einführung und regelmäßige Kontrolle von KI-Anwendungen.

  1. Strategische Vorbereitung
  • Zieldefinition: Welche konkreten Aufgaben soll die KI übernehmen (z.  Textanalyse, Prozessautomatisierung, Vorhersage)?
  • Welches Modell: Öffentliche KI oder On-Premise Lösung
  • Kosten-Nutzen-Abwägung: Wirtschaftlicher Mehrwert und bestehende Alternativen prüfen.
  • Governance-Festlegung: Verantwortlichkeiten, Freigabeprozess und Auditintervalle definieren.
  1. Datenschutz & Compliance
  • DSGVO-konform: Werden personenbezogene Daten verarbeitet? Wenn ja, mit Einwilligung oder Berechtigungsgrundlage.
  • Datentransfer prüfen: Fließen Daten außerhalb des europäischen Rechtsraums (z.B.  über Cloud-API)?
  • Vertragliche Vereinbarungen: Lizenzbedingungen, Datenschutzerklärungen und Nutzungsrechte dokumentieren.
  • Audit-Trail: Ergebnisse der KI müssen nachvollziehbar und nachprüfbar gespeichert werden.
  1. Informationssicherheit
  • Zugriffsrechte: KI-Anwendungen nur für autorisierte Mitarbeitende zugänglich.
  • MDM-Integration: Diensthandys und mobile Geräte über zentrale Sicherheitssteuerung schützen.
  • Cloud-Sicherheit: Verschlüsselung und separate Datenräume („Data Sovereignty Zones“) verwenden.
  • Incident Response: KI-Einsatz im Notfallplan bzw. ISMS berücksichtigen.
  1. Qualitätskontrolle der KI-Ergebnisse
  • Vier-Augen-Prinzip: Fachliche Review der durch KI erstellten Inhalte oder Analysen.
  • Bias-Tests: Gibt es systematische Verzerrungen in den Ergebnissen?
  • Regelmäßiges Retraining: Modelle regelmäßig mit aktuellen, validierten Daten füttern.
  • Dokumentation: KI-Version, Trainingszeitpunkt und Quellen eindeutig vermerken.
  1. Urheberrecht & Inhaltssicherheit
  • Bilder und Textquellen prüfen: Nur freigegebene oder eigens erstellte Inhalte verwenden.
  • KI-Tool auswählen: Bevorzugt Anbieter mit transparenten Trainingsdaten.
  • Rechtsprüfung: Vor Publikation oder Produktivsetzung durch Juristen oder Compliance-Teams prüfen lassen.
  • Beweisführung: Bei generativen Inhalten immer Herkunftsnachweis (Source Tag) abspeichern.
  1. Schulung & Awareness
  • Mitarbeiterschulung: Grundlagen der KI-Nutzung, Datenschutz und rechtliche Risiken.
  • Praxisübungen: „Gute vs. riskante“ KI-Beispiele durchspielen.
  • Rollenbezogene Trainings: Fachbereiche lernen, KI-Ergebnisse korrekt zu hinterfragen.
  • Kommunikation: Interne Richtlinie zur Nutzung öffentlicher KI-Systeme veröffentlichen.

Whitepaper und Checklisten finden Sie z. B. auch bei:

Was Sie auch interessieren könnte:

Seminar:

“KI im Unternehmen – Rechtliche Anforderungen und praktische Umsetzung”

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!


In einer Welt voller Unwägbarkeiten wie Cyberangriffen, Naturkatastrophen oder Ausfällen kritischer Systeme ist Business Continuity Management (BCM) essenziell, um Unternehmen handlungsfähig zu halten. Ein BCM integriert die Notfallvorsorge strategisch, minimiert Ausfälle und schützt Reputation sowie Wirtschaftlichkeit.

Warum BCM und Notfallvorsorge priorisieren?

BCM geht über reine Krisenreaktion hinaus: Es stärkt die gesamte Unternehmensresilienz. Studien zeigen, dass Firmen mit einem robustem BCM schneller wieder im Normalbetrieb und wettbewerbsfähiger bleiben. Besonders in den KRITIS-Sektoren wie Energie oder Telekommunikation ist es regulatorisch vorgeschrieben, z. B. nach NIS2 oder ISO 27001. Eine gute Notfallvorsorge fokussiert sich auf eine unmittelbare Gefahrenabwehr, während BCM die langfristige Kontinuität sichert.

Schritt-für-Schritt-Ratgeber zur Umsetzung

  1. Risikoanalyse durchführen: Identifizieren Sie Bedrohungen via Business Impact Analysis (BIA) und Risiko Impact Analysis (RIA). Bewerten Sie die Eintrittswahrscheinlichkeit und das mögliche Schadenspotenzial – priorisieren Sie kritische Prozesse.
  2. Policy und Governance festlegen: Definieren Sie Ziele, Rollen (z. B. BCM-Manager) und Eskalationswege. Holen Sie sich den Support ihres Top-Managements ein.
  3. Pläne erstellen: Entwickeln Sie Business Continuity Plans (BCP) mit Notfall-, Wiederanlauf- und Kommunikationsstrategien. Üben sie Wiederherstellungsszenarien und halten Sie die dafür notwendigen Zeiten fest. So wissen Sie wie lange ihre Wiederherstellung z.B. aus einem Backup dann tatsächlich dauert. Integrieren Sie Evakuierungspläne, Checklisten und Backup-Lösungen in ihre Planung.
  4. Tests und Übungen: Führen Sie regelmäßige Simulationen durch, um die Pläne zu validieren. Aktualisieren Sie die Pläne und Szenarien jährlich basierend auf den „Lessons Learned“.
  5. Kommunikation etablieren: Schulen Sie ihre Mitarbeiter, definieren Sie Informationsflüsse und informieren Sie Stakeholder. Legen Sie sich ggf. vorgefertigte Texte für Presse und Kundenkommunikation in die Schublade.

Praktische Tipps für den Einstieg

Nutzen Sie Vorlagen wie z.B. das IHK-Notfall-Handbuch für Unternehmen für die Erstellung ihrer individuellen Checklisten. Integrieren Sie ein IT-Notfallmanagement (z. B. Disaster Recovery) und PDCA-Zyklus für kontinuierliche Verbesserung in ihre Unternehmensprozesse. Für KRITIS-Betreiber: Erfüllen Sie BSI-Standards durch regelmäßige Audits.

Vorteile und Fazit

Ein gut strukturiertes funktionierendes BCM reduziert Insolvenzrisiken und schafft Risikobewusstsein. Es ist Ihre Versicherung gegen den Worst Case – investieren Sie jetzt, um gestärkt aus Krisen hervorzugehen.

Was Sie auch interessieren könnte:

Seminar:

“Business Continuity Management (BCM) nach ISO 22301”

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

In den bisherigen Blogartikeln wurde an verschiedenen Stellen (Teil7, Teil6 und Teil1) der Aspekt der Klassifizierung angesprochen. Die meisten Klassifizierungsschemata adressieren das Schutzziel der Vertraulichkeit, so auch das Whitepaper des VDA.

Auch der grundsätzliche Gedanke, dass ein Klassifizierungsschema (oder genaugenommen: eine vorgenommene Klassifizierung) dazu dienen soll, dem Bearbeiter oder Benutzer eines Informationswertes Hinweise über den Umgang und die Handhabung des Informationswertes mitzugeben, kam bereits an mehrere Stellen zur Sprache. Der TISAX® Prüfkatalog fordert als MUSS ebenfalls ein Klassifizierungsschema, das das Schutzziel „Vertraulichkeit“ adressiert.

Probleme in der Umsetzung

In der Praxis tut man sich jedoch manchmal etwas schwer, die im TISAX® Prüfkatalog als SOLLTE ebenfalls geforderte Berücksichtigung der Schutzziele Integrität und Verfügbarkeit in dieses Klassifizierungsschema mit einzubauen. Eine oft anzutreffende Fehlannahme ist hierbei, dass die Bezeichnungen für die einzelnen Klassifizierungsstufen identisch sein müssten – doch dem ist nicht so. Es ist ja auch naheliegend, dass Vokabeln wie „intern“ oder „geheim“ nicht geeignet sind, die Kritikalität hinsichtlich der Verfügbarkeit zu beschreiben. Viel besser passen dagegen Vokabeln wie z.B. „unbedenklich“, „normal“, „kritisch“, um zu beschreiben, wie die Anforderungen an einen Informationswert hinsichtlich seiner Verfügbarkeit sind. Auch für das Schutzziel Integrität würden diese Bezeichnungen besser passen …

Nun ist es toll, ein passendes Klassifizierungsschema zu haben – stellt sich die Frage nach dem praktischen Nutzen. Auch bei den beiden neu hinzugekommenen Schutzzielen (Verfügbarkeit, Integrität) verhält es sich wie schon zuvor bei der Vertraulichkeit: passend zur Klassifizierung werden Handhabungsvorgaben gemacht. Die Klassifizierung eines Informationswertes als „kritisch“ hinsichtlich der Verfügbarkeit könnte so z.B. zu der Auflage führen, nach Möglichkeit eine Redundanz für diesen Informationswert zu etablieren, oder zu dem Verbot, diesen Informationswert vom Unternehmensgelände zu entfernen. Wenn ein anderer Informationswert dagegen als „unbedenklich“ hinsichtlich der Verfügbarkeit angesehen wird, werden die Handhabungsvorgaben sicher weniger streng ausfallen.

Die Philosophie hinter der Klassifizierung

Abschließend sei noch auf die sinnvolle Reihenfolge bei der Nutzung eines Klassifizierungsschemas hingewiesen. Natürlich wird als erstes ein organisationsweites Klassifizierungsschema festgelegt. Zu den Aufgaben der Werteverantwortlichen gehört es dann, die einzelnen Informationswerte hinsichtlich Vertraulichkeit, Verfügbarkeit und Integrität zu klassifizieren. Durch die Klassifikation ergeben sich die Handhabungsvorgaben, die für die Benutzung des einzelnen Informationswertes zu beachten sind.

Bliebe als letztes die Frage, woran man seine Einschätzung bei der Klassifizierung eines Informationswertes festmachen soll. Die Antwort ist recht einfach – an der Höhe und der Art des Schadens, der entsteht, wenn das jeweilige Schutzziel beeinträchtigt ist. Man wird ein Dokument oder ein Prototyp als „geheim“ klassifizieren, wenn es bei der Verletzung der Vertraulichkeit zu einem hohen Schaden kommen könnte.

Was Sie auch interessieren könnte:

Seminar:

„TISAX® – Informationssicherheit in der Automobilindustrie“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube” sowie natürlich auf unserer Webseite.

Hören Sie rein!

© ANMATHO AG