Sicherheitslücken finden und schließen
Mit der Gap-Analyse erstellen wir für Sie einen wichtigen Soll-Ist-Vergleich, der den Status-quo zum Thema Informationssicherheit und / oder Datenschutz in Ihrem Unternehmen aufzeigt.
Diese Analyse ist gerade in der Vorbereitung eines ISMS oder DSMS-Projektes wichtig, um den Handlungsbedarf zum entsprechenden Thema in Ihrem Unternehmen einzuschätzen.
Warum das Thema für das Management wichtig ist
Regelmäßig kommt es zu Änderungen oder Neuerstellung von gesetzlichen Anforderungen (z.B. DS-GVO, NIS2, SzA, etc.) oder auch vertraglichen Anpassungen. Unternehmen müssen diese neuen Anforderungen fristgerecht umsetzen. Eine Gap-Analyse schafft Klarheit über den IST-Zustand, deckt Abweichungen zu den neuen Anforderungen auf und liefert einen priorisierten Maßnahmenplan für die Umsetzung.
Was eine Gap-Analyse leistet
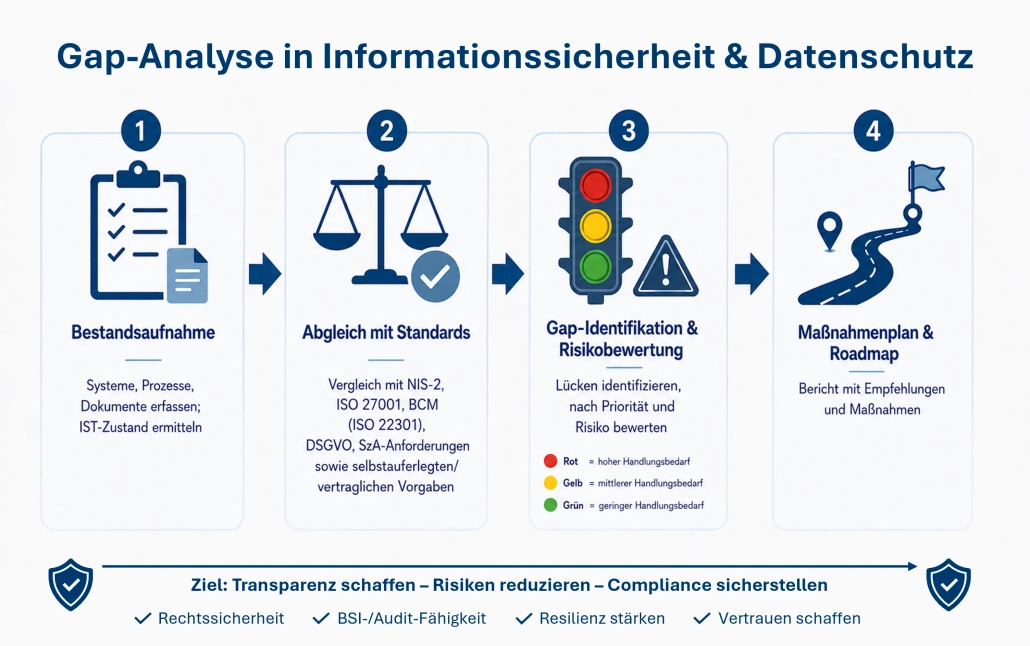
- Sie ermittelt systematisch den aktuellen Sicherheitsstatus (technisch, organisatorisch, prozessual).
- Sie vergleicht diesen IST-Zustand mit den SOLL-Anforderungen aus z.B. NIS‑2, ISO/IEC 27001:2022, BSI IT-Grundschutz, ISO 22301 (BCM), DS-GVO sowie selbstauferlegten oder vertraglichen Anforderungen.
- Sie identifiziert Lücken („Gaps“) und bewertet Risiken
- Im Anschluss werden konkrete, umsetzbare Maßnahmen abgeleitet und ein priorisierter Handlungsplan vorgestellt.
Gap-Analyse und Internes Audit im Vergleich: Wann Sie welches Instrument einsetzen
Gap-Analyse mit Handlungsempfehlungen: Die Gap-Analyse liefert konkrete Maßnahmen und priorisierte Handlungsempfehlungen. Sie beinhaltet beratende Elemente und kann nahtlos in eine begleitende Beratungsleistung überführt werden.
Internes Audit am Projektende: Das interne Audit prüft abschließend, ob alle normativen und unternehmensinternen Anforderungen wirksam umgesetzt wurden.
Internes Audit mit Unabhängigkeitsgebot: Ein internes Audit dokumentiert Nichtkonformitäten und gibt Empfehlungen. Die Umsetzung der Maßnahmen muss jedoch selbstständig ausgearbeitet und unabhängig vom Auditor erfolgen, um die neutrale Prüfposition zu wahren.
Normative Verpflichtung: Interne Audits sind nach ISO 27001 (Kapitel 9.2 der Harmonized Structure) zwingend vorgeschrieben und essenziell für die Zertifizierung. Gap-Analysen sind hingegen keine Normforderung, sondern eine bewährte Vorbereitungsmethode.
Unsere Dienstleistungen zu dem Thema
ISO 27001-Gap-Analyse
Prüfung Ihres ISMS nach ISO/IEC 27001:2022, Identifikation von Gaps und Erstellung eines Berichts mit priorisierten Handlungsempfehlungen. Mehr…
NIS2-Gap-Analyse
Analyse des IST-Zustand und Identifikation von Gaps sowie Erstellung eines Berichts. Mehr…
Datenschutz-Gap-Analyse
Vergleich der bereits umgesetzten Datenschutzmaßnahmen mit den Anforderungen der DSGVO und Erstellung von Handlungsempfehlungen. Mehr…
BCM-Gap-Analyse nach ISO 22301 & NIS 2
Neben der regulären Gap-Analyse bieten wir Beratung bei der Business Impact Analysis, Notfallplanung, Aufbau von Krisenmanagement und Wiederherstellungsprozessen. Mehr zum BCM / Mehr zu NIS2
SzA-Check für KRITIS
Prüfung Ihrer Systeme zur Angriffserkennung gegen die BSI-Anforderungen, Lückenanalyse und Umsetzungsempfehlungen. Mehr…
Security Awareness
Schulungen, Unterstützung bei der Erstellung eines Krisenkommunikationskonzeptes als integraler Teil der NIS‑2-Compliance. Mehr…
Darüber hinaus unterstützen wir Sie...
… beim Aufbau und der Weiterentwicklung eines ISMS, DSMS oder Integrierten Managementsystems (IMS) – inklusive Durchführung interner Audits und Bereitstellung externer Informationssicherheitsbeauftragter (ISB) und Datenschutzbeauftragten (DSB). Mehr zu internen Audits…
Ihr nächster Schritt:
Unsicher, wo Sie bei NIS‑2, ISO 27001 und BCM wirklich stehen?
Kontaktieren Sie uns für ein unverbindliches Erstgespräch. Wir ermitteln Ihre Gaps, priorisieren Maßnahmen und bringen Sie zügig in die Compliance.
Unsere Leistungen zum Download:


Banner: Adobe Stock | #526499704 |tippapatt und #210281961 | Andrey Popov