Für Datenschutzbeauftragte (DSB) stellt sich die Frage: Wie lässt sich Datenschutz-Compliance nicht nur dokumentieren, sondern auch messbar und steuerbar machen? Die ISO/IEC 27004 (Leitlinien zur Bestimmung der Leistungsfähigkeit des ISMS ISO 27001) liefert hierfür einen strukturierten Messprozess, der sich hervorragend auf den Datenschutz übertragen lässt. Dieser Artikel zeigt Ihnen, wie Sie den ISO-27004-Messprozess mit konkreten Datenschutz-KPIs operationalisieren und am Ende die Ergebnisse mithilfe eines Reifegradmodells für die Geschäftsführung aufbereiten.

Der ISO-27004-Messprozess – Übertragung auf den Datenschutz

Die ISO/IEC 27004 beschreibt einen systematischen Aufbau eines Messsystems in sieben Schritten. Kern des Prozesses ist es, Messziele zu definieren, die zu messenden Objekte festzulegen, passende Kennzahlen auszuwählen, Datenquellen zu benennen, Verantwortlichkeiten zu klären, Bewertungsregeln zu definieren und einen zielgruppengerechten Berichtsrhythmus festzulegen.
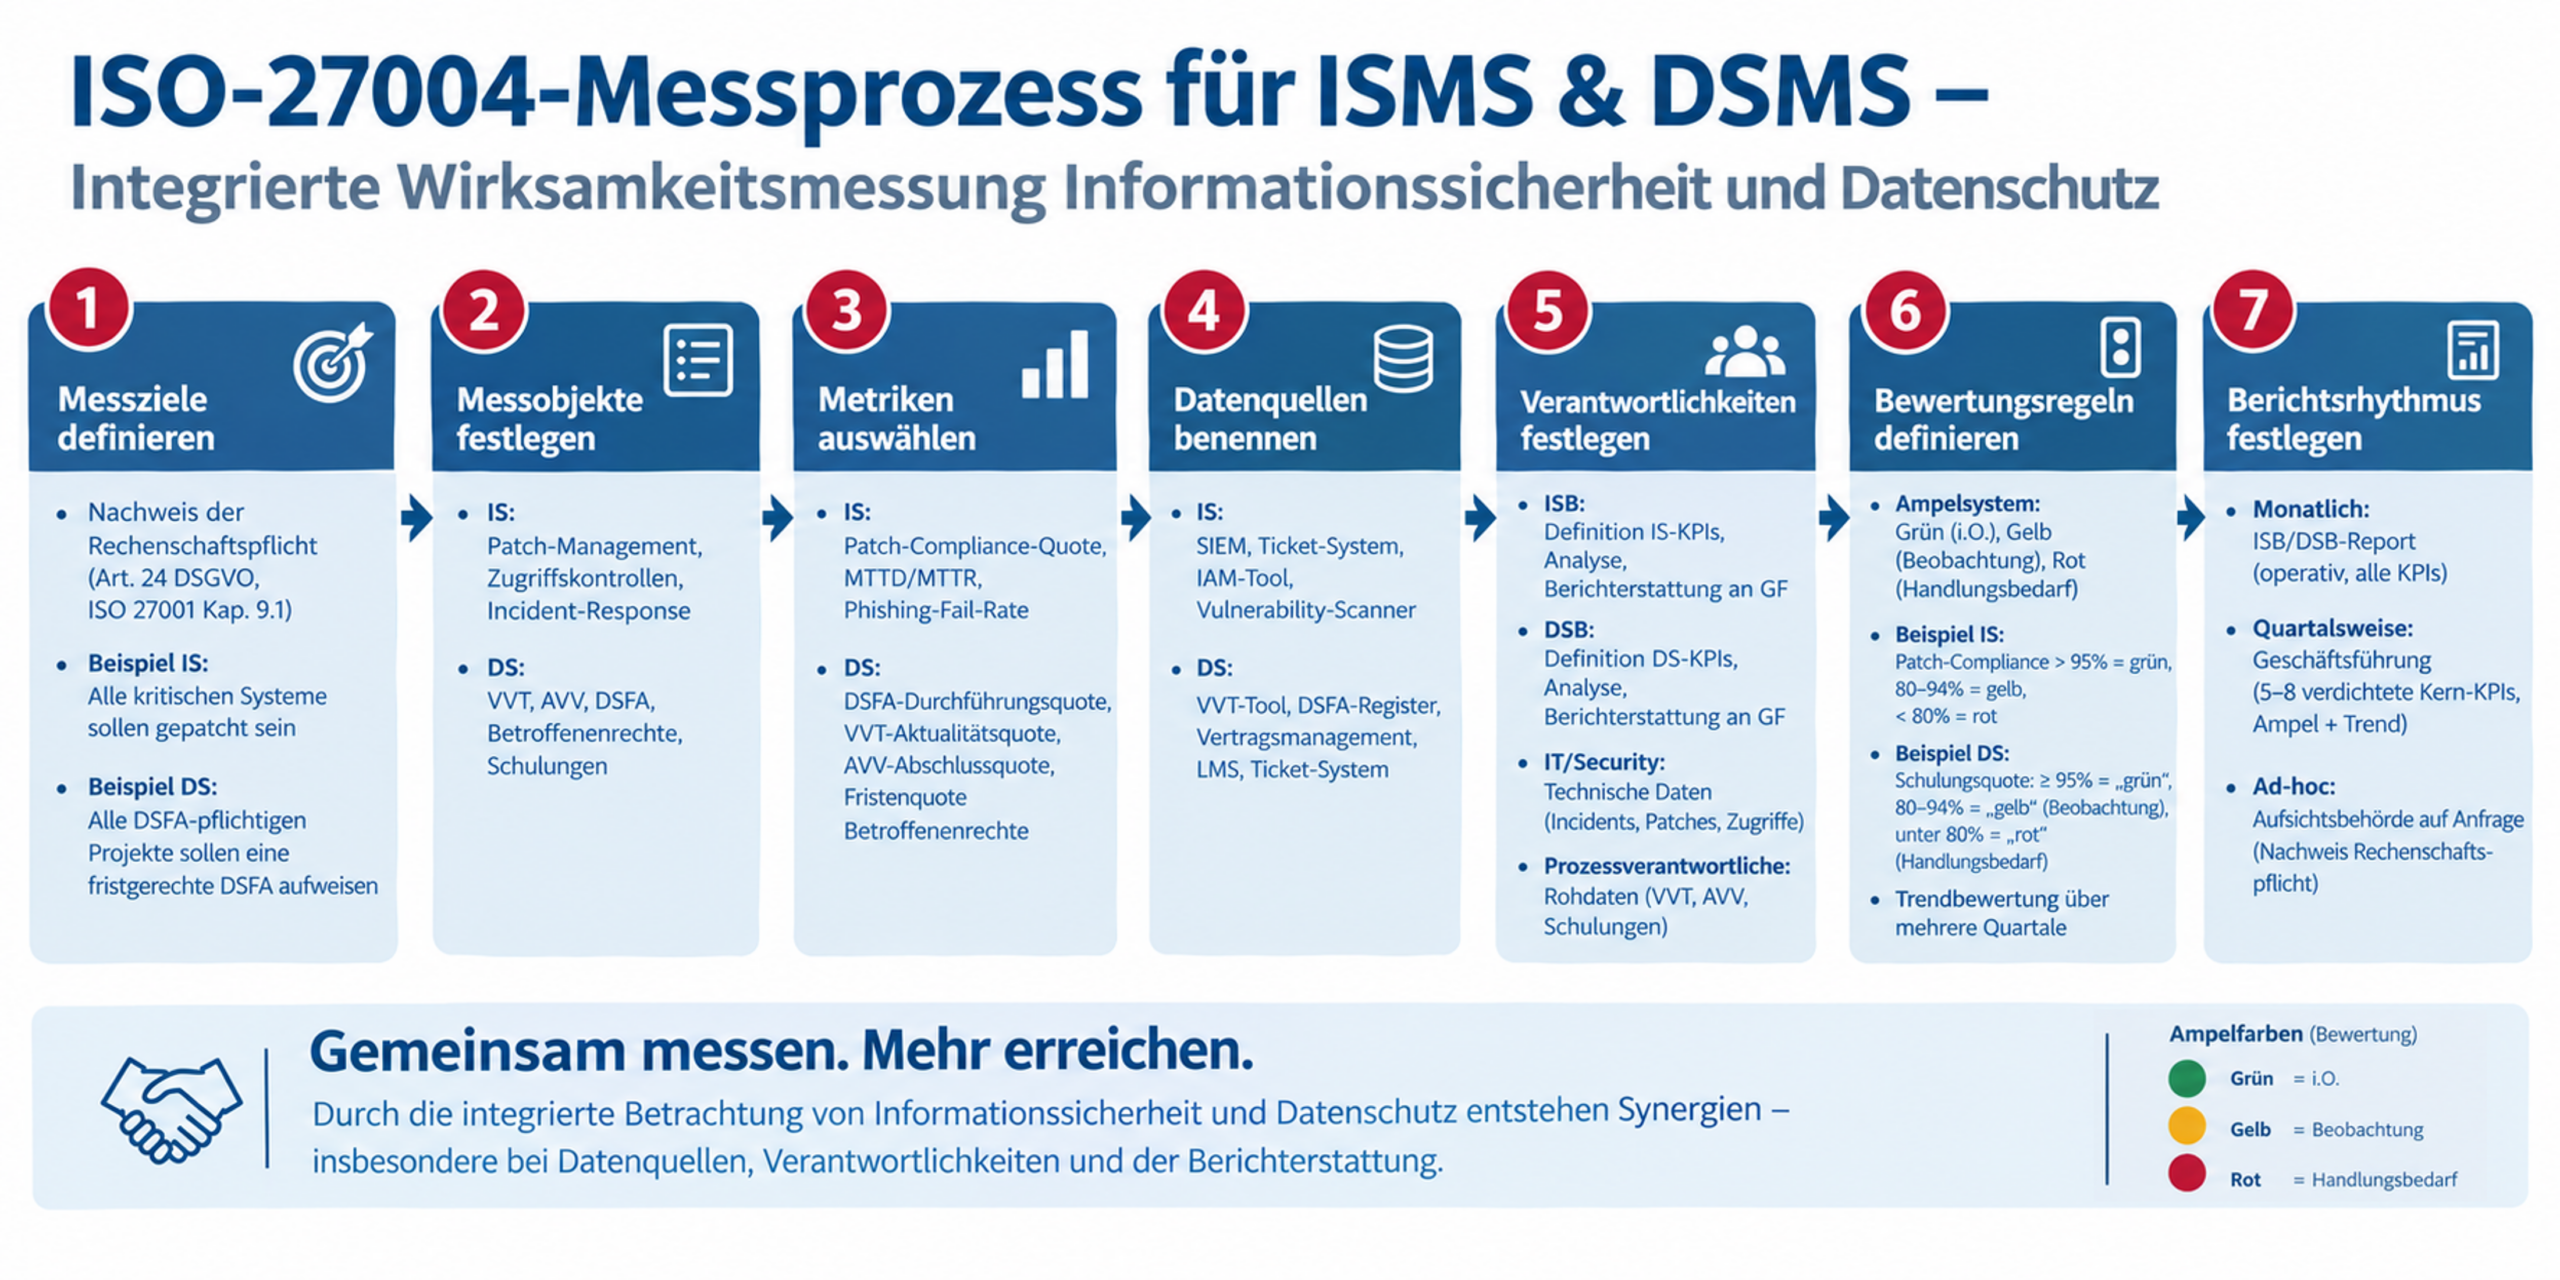
Prozessablauf: Wirksamkeitsmessung im Datenschutz

Am Beispiel der Mitarbeiterschulungen im Datenschutz lässt sich dieser Prozess anschaulich darstellen: Zunächst wird als Messziel definiert, dass alle Mitarbeiter eine datenschutzrechtliche Grundschulung absolvieren und das vermittelte Wissen nachweislich anwenden können. Als Messobjekt dienen alle Mitarbeiter des Unternehmens, unabhängig von Abteilung oder Hierarchieebene, da Art. 32 Abs. 1 lit. b DSGVO die Sensibilisierung aller mit personenbezogenen Daten umgehenden Personen fordert.

Als Kennzahlen bieten sich die Datenschutz-Schulungsquote (Anzahl geschulter Mitarbeiter geteilt durch Gesamtzahl der Mitarbeiter) und die Schulungs-Transferquote (Anteil der Mitarbeiter, die eine Wissensprüfung nach der Schulung bestehen) an. Die Daten hierfür stammen aus dem Learning Management System (LMS) oder der Schulungsliste (durchgeführte Schulungen) sowie der Personaldatei (Gesamtzahl der Mitarbeiter). Verantwortlich für die Erhebung und Analyse ist der DSB, während die Personalabteilung und die Fachbereichsleiter die Rohdaten liefern.

Für die Bewertung werden Schwellwerte definiert:

  • Eine Schulungsquote von ≥ 95% gilt als „grün”,
  • 80–94% als „gelb” (Beobachtung) und
  • unter 80% als „rot” (Handlungsbedarf).

Bei der Transferquote gelten z.B.:

  • ≥ 80% als „grün”,
  • 60–79% als „gelb” und
  • unter 60% als „rot”.

Zusätzlich wird der Trend über mehrere Quartale betrachtet – eine sinkende Quote ist auch im grünen Bereich ein Warnsignal. Der DSB berichtet diese Kennzahlen monatlich im operativen Datenschutz-Report und quartalsweise in verdichteter Form an die Geschäftsführung.

Dieses Vorgehen lässt sich analog auf weitere datenschutzrelevante Prozesse übertragen, etwa das Verzeichnis von Verarbeitungstätigkeiten (VVT), Auftragsverarbeitungsverträge (AVV), Datenschutz-Folgenabschätzungen (DSFA), Betroffenenrechte oder Drittlandtransfers.

Das Reifegradmodell

Kennzahlen allein zeigen, ob Ziele erreicht werden. Ein Reifegradmodell zeigt zusätzlich, wie nachhaltig und wiederholbar die zugrundeliegenden Prozesse funktionieren. Für Datenschutzbeauftragte ist dies ein wertvolles Instrument, um der Geschäftsführung den Entwicklungsstand des Datenschutzmanagementsystems (DSMS) zu kommunizieren und Verbesserungsbedarf zu begründen.

Typische Reifegradstufen

Ein gängiges Modell unterscheidet fünf Stufen:

  • Auf Stufe 1 (Initial / Ad-hoc) werden Datenschutzmaßnahmen reaktiv und unkoordiniert umgesetzt. Es gibt keine dokumentierten Prozesse, und die Umsetzung hängt stark von Einzelpersonen ab. Schulungen finden nur auf Nachfrage oder nach Vorfällen statt.
  • Auf Stufe 2 (Managed / Wiederholbar) sind einzelne Prozesse wie VVT oder AVV dokumentiert und werden teilweise angewendet, jedoch inkonsistent und stark von individuellem Engagement abhängig. Schulungen werden durchgeführt, aber ohne einheitliches Konzept oder Erfolgskontrolle.
  • Auf Stufe 3 (Defined / Standardisiert) sind Datenschutzprozesse unternehmensweit standardisiert, etwa der DSFA-Prozess, VVT-Reviews oder das Schulungskonzept. Verantwortlichkeiten sind klar definiert. Es existiert ein verbindlicher Schulungsplan mit definierten Inhalten für verschiedene Zielgruppen (z. B. Mitarbeiter, Führungskräfte, DSB, Entwickler).
  • Auf Stufe 4 (Predictable / Gesteuert) werden Prozesse mittels Kennzahlen überwacht und gesteuert, beispielsweise durch die Schulungsquote oder die Schulungs-Transferquote. Abweichungen werden systematisch analysiert und korrigiert. Die Wirksamkeit der Schulungen wird regelmäßig überprüft und nachgesteuert.
  • Auf Stufe 5 (Optimized / Kontinuierlich verbessernd) werden Prozesse kontinuierlich verbessert, etwa durch Automatisierung von Schulungserinnerungen, KI-gestützte personalisierte Lernpfade oder gamifizierte Schulungsformate. Best Practices werden regelmäßig aktualisiert und geteilt.

Anwendung am Beispiel Schulungen und Kommunikation an die Geschäftsführung

Der DSB kann das Reifegradmodell auf den Schulungsprozess anwenden, um den Entwicklungsstand zu bewerten und Verbesserungsbedarf zu identifizieren. Befindet sich der Schulungsprozess aktuell auf Stufe 2 (wiederholbar), bedeutet dies, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Schulungskonzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Schulungsinhalte, keine rollenspezifische Differenzierung und keine Erfolgskontrolle durch Wissensprüfungen.

Das Ziel könnte sein, innerhalb von 12 Monaten Stufe 3 (standardisiert) zu erreichen. Dafür müssten ein unternehmensweites Schulungskonzept definiert, rollenspezifische Schulungsinhalte entwickelt, ein verbindlicher Schulungsplan eingeführt und Verantwortlichkeiten für die Durchführung und Dokumentation klar zugewiesen werden. In der Kommunikation an die Geschäftsführung lässt sich dies wie folgt formulieren:

„Unser Schulungsprozess im Datenschutz befindet sich aktuell auf Reifegrad 2 (wiederholbar). Das bedeutet, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Konzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Inhalte oder Erfolgskontrolle. Um aufsichtsrechtliche Anforderungen nach Art. 32 Abs. 1 lit. b DSGVO nachhaltig zu erfüllen und Prüfungen effizient zu bestehen, empfehlen wir den Ausbau auf Reifegrad 3 (standardisiert). Dies erfordert die Definition eines unternehmensweiten Schulungskonzepts, die Entwicklung rollenspezifischer Schulungsinhalte und die Einführung eines verbindlichen Schulungsplans. Der geschätzte Investitionsbedarf beträgt X EUR für externe Beratung und Schulungsmaterialien sowie Y Personentage für Konzeptentwicklung und Implementierung.”

Für die Geschäftsführung bietet das Reifegradmodell Transparenz über den aktuellen Stand und den Zielzustand, ermöglicht die Priorisierung von Prozessen mit dem größten Reifegrad-Gap und liefert eine nachvollziehbare Herleitung von Ressourcenbedarf und Budget. Die jährliche Reifegrad-Bewertung zeigt zudem, ob getätigte Investitionen wirken.

Fazit für Datenschutzbeauftragte

Die Kombination aus ISO-27004-Messprozess, konkreten Datenschutz-KPIs und einem Reifegradmodell ermöglicht es Ihnen als DSB, Datenschutz-Compliance nicht nur zu dokumentieren, sondern auch messbar, steuerbar und nachweisbar zu machen.

Starten Sie mit 5–8 Kern-KPIs, definieren Sie klare Bewertungsregeln und bewerten Sie jährlich den Reifegrad Ihrer Schlüsselprozesse. So schaffen Sie eine belastbare Basis für datenschutzrechtliche Entscheidungen und den Nachweis gegenüber Aufsichtsbehörden.

Möchten Sie die Wirksamkeitsmessung in Ihrer Organisation professionalisieren?

In unserem Ein-Tages-Seminar „Wirksamkeitsmessung nach ISO 27004″ erlangen Sie die Kompetenz, mit den richtigen Methoden Ihre Maßnahmen im ISMS und im Datenschutz zu bewerten. Welche Schwachstellen müssen beobachtet, gesteuert und letztendlich gemessen werden? Welche Kennzahlen sollten zu Rate gezogen werden und was sagen sie überhaupt aus?

Mit Hilfe dieser Kenntnisse können Sie dann die Wirksamkeit Ihres ISMS und Ihres Datenschutzmanagementsystems überprüfen und erkennen, ob Sie einen Diamanten oder einen Glaskristall in der Hand halten.

Jetzt Seminar-Termin sichern →

Weiterführende Artikel dieser Serie

Hinweis: Dieser Artikel ist Teil unserer Serie zur Wirksamkeitsmessung im ISMS. Weitere Artikel folgen. Bleiben Sie dran!

Seminare sind heute keine „nice-to-have“-Weiterbildung mehr, sondern eine zentrale Säule für Compliance, Risikominimierung und Unternehmensresilienz – sowohl für die Führungsebene als auch für alle Mitarbeitenden.

Regulatorische Anforderungen machen Schulungen zur Pflicht

Die gesetzlichen Vorgaben haben sich in den letzten Jahren deutlich verschärft und verlangen explizit nachweisbare Sensibilisierungs- und Schulungsmaßnahmen:

  • NIS2 verpflichtet wichtige und besonders wichtige Einrichtungen zu „grundlegende[n] Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik“ (§ 30 Abs. 2 Nr. 7 BSIG).
  • Die Geschäftsleitung muss selbst regelmäßig an Schulungen teilnehmen und haftet für die Umsetzung der Risikomanagementmaßnahmen (§ 38 Abs. 3 BSIG).
  • Die DSGVO fordert im Rahmen technischer und organisatorischer Maßnahmen (Art. 32), dass zugriffsberechtigte Personen geschult und sensibilisiert werden.
  • Standards wie ISO 27001, TISAX® oder branchenspezifische Regelungen (z. B. DORA für Finanzunternehmen, KRITIS) verlangen dokumentierte, regelmäßige Awareness-Programme.

Kurz: Seminare erfüllen nicht nur eine Compliance-Pflicht, sie schaffen auch die notwendige Nachweisbarkeit gegenüber Aufsichtsbehörden, Kunden und Partnern.

Security Awareness: Der Mensch als stärkste Verteidigungslinie

Über 80% erfolgreicher Cyberangriffe beginnen mit einem menschlichen Fehlverhalten – etwa einem Klick auf einen Phishing-Link oder der Weitergabe von Zugangsdaten. Security-Awareness-Seminare setzen genau hier an

  • Sie sensibilisieren für typische Bedrohungen wie Phishing, Social Engineering oder unsichere Passwörter.
  • Sie vermitteln konkretes Handlungswissen, z. B. wie verdächtige E-Mails erkannt und gemeldet werden.
  • Sie stärken die Sicherheitskultur, sodass Sicherheit im Arbeitsalltag selbstverständlich wird.

Für die Führungsebene sind Seminare zusätzlich strategisch wichtig: Nur wer Risiken versteht und bewerten kann, trifft fundierte Entscheidungen zu Budget, Priorisierung und Governance.

Neues Seminar: Datenschutz im Gesundheitswesen

Die Anforderungen an Datenschutz und Unternehmensresilienz steigen kontinuierlich – besonders im Gesundheitswesen, wo sensible Patientendaten einem besonders hohen Schutz unterliegen. Unser neues Seminar Datenschutz im Gesundheitswesen bietet genau hier praxisnahes Wissen, auf die Bedürfnisse auf Praxen zugeschnitten:

  • In nur einer Stunde lernen Teilnehmende, warum Praxisdaten besonders schutzbedürftig sind.
  • Sie erkennen typische Datenschutzverstöße im Alltag (z. B. ungesicherte E-Mails, falsche Empfänger, unzureichende Zugriffskontrollen).
  • Sie erhalten konkrete Handlungsschritte bei einem Vorfall – von der Dokumentation bis zur Meldung.

Damit wird abstraktes Recht in alltägliches, sicheres Handeln übersetzt.

BCM, Risikomanagement und Wirksamkeitsmessung

Gleichzeitig gewinnen Business Continuity Management (BCM), Risikomanagement und die Messung der Wirksamkeit von Maßnahmen an Bedeutung, um Krisenfestigkeit nachweisbar zu stärken. In diesem Zusammenhang können unsere Seminare zum BCM, Risikomanagement sowie zur Wirksamkeitsmessung wertvolle Impulse liefern und Verantwortliche gezielt bei der Erhöhung der organisatorischen Resilienz unterstützen.

Weitere Seminare im Überblick

Unser Portfolio deckt die zentralen Bedarfe moderner Organisationen ab:

Nächste Schritte: Informieren, anmelden, vernetzen

Nutzen Sie die Gelegenheit, Ihr Unternehmen frühzeitig auf aktuelle regulatorische Anforderungen vorzubereiten, Sicherheitskompetenzen im Unternehmen zu stärken und Ihre Organisation resilient aufzustellen. Alle Details finden Sie auf unserer Webseite: anmatho.de/seminare

Newsletter-Anmeldung: Gerne können Sie sich auch für unseren Kundennewsletter mit aktuellen Informationen zu Informationssicherheit und Datenschutz, den spezialisierten Datenschutznewsletter sowie den Seminarnewsletter anmelden. Die Anmeldung erfolgt bequem per E-Mail an info@anmatho.de oder direkt über unsere Webseite unter https://anmatho.de/neuigkeiten/newsletter/.


Wo sollte der Informationssicherheitsbeauftragte (ISB) idealerweise im Organigramm der Organisation angeordnet sein? Woraus ergeben sich mögliche Interessenkonflikte? Dieser Blog-Artikel gibt Antworten auf diese Fragen.

Die Bezeichnungen des ISB sind in der Praxis unterschiedlich und ergeben sich aus den Gepflogenheiten des Unternehmens bei der Benennung von Stellen und Positionen sowie der Größe und dem Aufbau der jeweiligen Organisation. Beispiele für alternative Titel zum ISB wären: Leiter Informationssicherheit, Vice President Information Security, Information Security Officer (ISO), Chief Information Security Officer (CISO) oder Head of Information Security.

Idealtypische Anordnung des ISB

Die Geschäftsführung trägt im Rahmen ihrer Gesamtverantwortung auch die Verantwortung für die Informationssicherheit. Da sie die damit verbundenen Aufgaben meist nicht selbst wahrnehmen kann, beauftragt sie einen Mitarbeiter des Unternehmens damit: den Informationssicherheitsbeauftragten. Damit ist gleichzeitig geklärt, wer den ISB beauftragt und somit auch, in wessen Auftrag er tätig wird. Der ISB übernimmt damit wichtige Aufgaben, für die  Geschäftsleitung, die weiterhin die Gesamtverantwortung trägt. Es ist daher im Interesse der Geschäftsleitung ihren Beauftragten dicht bei sich zu haben, um sich von der ordnungsgemäßen Aufgabenerfüllung angemessen überzeugen zu können. Der ISB ist aus diesem Grund idealerweise als Stabsstelle bei der Geschäftsleitung angesiedelt.

Alternativer Anordnungen des ISB

Häufig gibt es in Unternehmen bzw. bei der Geschäftsleitung den Wunsch den ISB nicht als Stabsstelle bei der Geschäftsführung anzuordnen. Diese Wünsche sind teilweise verständlich, teilweise aber auch unbillig. Beispiele für mögliche Gründe zur alternativen Anordnung wären:

  • Die Geschäftsleitung möchte das “unangenehme” Thema Informationssicherheit nicht so dicht bei sich haben.
  • Die Arbeitsbelastung der einzelnen Geschäftsleitungsmitglieder ist bereits sehr hoch. Ein weiteres Thema auf dieser Ebene wird als nicht mehr zu bewältigen angesehen.
  • Der (geplante) Inhaber der Stelle “Informationssicherheitsbeauftragter” erfüllt nicht die sonstigen Kriterien für eine Person auf dieser Ebene. Oftmals wird er z.B. als zu jung bzw. unerfahren angesehen.
  • Die neue Stabsstelle würde das etablierte und austarierte Machtgefüge destabilisieren.
  • Der ISB ist nur Teilzeit-ISB und hat noch weitere Aufgaben innerhalb der Organisation. Dies ist insbesondere in kleineren Unternehmen häufiger anzutreffen.

In diesem Artikel möchte ich zwei in der Praxis beliebte Anordnungen betrachten: der IT-Leiter als ISB und der ISB unterhalb des IT-Leiters. Eine dritte beliebte Kombination, der Datenschutzbeauftragte (DSB) als ISB, bespreche ich in einem späteren Blog-Artikel gesondert.

Zu den typischen Aufgaben des ISB gehören meist u.a.:

  • die Erstellung einer Informationssicherheitsstrategie sowie von Richtlinien zur Informationssicherheit
  • Informationssicherheitsrisikomanagement
  • Überprüfung der Einhaltung der Regelungen der Informationssicherheit

IT-Leiter als ISB

Ein gern genutztes Argument zur Besetzung der Rolle des ISB mit dem IT-Leiter ist, dass Informationssicherheit ein IT-Thema sei und sich der IT-Leiter am besten damit auskenne. Dazu wäre folgendes zu erwidern:

  • Informationssicherheit beschäftigt sich mit allen Informationen der Organisation, nicht nur mit denen, die in IT-Systemen verarbeitet werden.
  • Der IT-Leiter ist Teil des operativen Bereiches. Seine Abteilung hat den IT-Betrieb sicherzustellen. Dazu stellt sie bestimmte Systeme und Anwendungen zur Verfügung.
    • Der ISB hat eine überwachende und überprüfende Funktion in Bezug auf die Regelungen der Informationssicherheit (s.o.) beim Betrieb dieser Systeme und Anwendungen. Der IT-Leiter überprüft sich in diesem Punkt also selbst.
  • Ziele des IT-Leiters können zum Beispiel das planmäßige Abschließen von IT-Projekten sein. Sicherheitsfragen und -bedenken können dem entgegen stehen. Ein Interessenkonflikt entsteht insbesondere, wenn die Zielerfüllung Einfluss auf die Vergütung hat.

ISB unterhalb des IT-Leiters

Nicht besser wird es, wenn der ISB innerhalb der IT also unterhalb des IT-Leiters angeordnet ist. Der ISB hat eine überwachende und kontrollierende Funktion im Auftrag der Geschäftsführung. Meistens ist dies deshalb so geregelt, dass der ISB in seiner Funktion als ISB unmittelbar an die Geschäftsleitung berichtet. Er berichtet also der Geschäftsleitung über Entwicklungen, Probleme, Sicherheitsthemen und Nichtkonformitäten im Verantwortungsbereich seines unmittelbaren Vorgesetzten. Dieser ist dann für seine nächste Mitarbeiterbeurteilung inkl. Gehaltserhöhung zuständig. Der Interessenkonflikt ist mit den Händen zu greifen.

Sind Interessenkonflikte normkonform?

Es stellt sich die Frage, ob die beispielhaft skizzierten Interessenkonflikte in einem ISMS nach ISO 27001 normkonform sind?

Als erstes kommt einem das Control A.5.3 “Aufgabentrennung” in den Sinn. Dieses fordert, dass sich widersprechende Aufgaben und Verantwortungsbereiche voneinander getrennt sind. Das ist bei der ersten Anordnung IT-Leiter als ISB aus den oben dargelegten Gründen sicherlich nicht der Fall und daher grundsätzlich eine Nichtkonformität.

Im zweiten Fall ISB unterhalb des IT-Leiters ist dies schon schwieriger zu beurteilen. Wenn der ISB z.B. in einer kleinen Organisation nur in Teilzeit ISB ist und darüber hinaus weitere Aufgaben in der IT übernimmt, kommen zumindest für diese weiteren Aufgaben widersprechende Verantwortlichkeiten bei operativen Aufgaben und der Überwachung der selben in Betracht.

Ist der ISB in der Anordnung ISB unterhalb des IT-Leiters aber ausschließlich ISB, so sind Aufgaben und Verantwortlichkeiten voneinander getrennt, zumindest in der Person des ISB. Auf der Ebene der IT-Abteilung ist das nicht der Fall. Hier ist wieder der IT-Leiter für das operative IT-Geschäft verantwortlich. Ebenfalls ist er für die überwachende und kontrollierende Tätigkeit seines Mitarbeiters, dem ISB, verantwortlich. Eine Trennung liegt also nicht vor. Damit handelt es sich grundsätzlich um eine Nichtkonformität. Als Grundlage für eine Nichtkonformität käme in diesem Fall auch Kapitel 5.3 in Frage. Dieses fordert u.a., dass die Geschäftsleitung die Verantwortlichkeit und die Befugnis für das Sicherstellen, dass das ISMS die Anforderungen der ISO 27001 erfüllt, zuweisen muss. Das eine solche dysfunktionale Anordnung ein Funktionieren des ISMS sicherstellt, kann man zumindest bezweifeln. Da damit die Funktionsweise des ISMS als Ganzes in Frage gestellt ist, könnte man sogar zum Ergebnis kommen, dass es sich um eine schwerwiegende Nichtkonformität (Hauptabweichung) handelt.

Gerade in kleineren Organisationen ist eine vollständige Trennung der Aufgaben und Verantwortlichkeiten nicht immer zu gewährleisten. Mit der Frage, wie die unerwünschten Folgen abgemildert werden können, beschäftigt sich ein folgender Artikel. Für größere Organisationen können die entschuldigenden Zwänge kleinerer Unternehmen jedoch nicht gelten.

Was Sie auch interessieren könnte:

Seminar:

„Informationssicherheit für Vorstände und Geschäftsführer“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!


Interner Auditor: In Managementsystemen nach ISO 27001, ISO 9001 oder ISO 22301 entscheidet nicht das Audit selbst über den Erfolg, sondern der professionelle Umgang mit den daraus resultierenden Feststellungen. Genau hier entfaltet der interne Auditor seinen größten Mehrwert: Er identifiziert nicht nur Abweichungen, sondern stellt sicher, dass daraus nachhaltige und wirksame Verbesserungen im Unternehmen entstehen.

Rolle des internen Auditors im Umgang mit Feststellungen

Ein interner Auditor bewertet Prozesse systematisch und unterscheidet dabei klar zwischen:

  • Hauptabweichungen (kritische, systemgefährdende Mängel)
  • Nichtkonformitäten (Abweichungen von Anforderungen)
  • Empfehlungen (Optimierungspotenziale ohne Normverstoß)

Die Qualität dieser Einordnung ist entscheidend. Eine zu „weiche“ Bewertung verschleiert Risiken, während eine zu harte Bewertung Ressourcen unnötig bindet. Die Weiterbildung vermittelt hier die notwendige Sicherheit in der Bewertung und Argumentation.

Nichtkonformitäten und Hauptabweichungen sicher erkennen

Ein zentraler Bestandteil der Auditorenausbildung ist die Fähigkeit, Abweichungen präzise zu formulieren und normkonform einzuordnen:

  • Hauptabweichung: Systematische oder kritische Schwäche mit unmittelbarem Risiko für die Wirksamkeit des Managementsystems (z. B. fehlende Risikobewertungen im ISMS).
  • Nichtkonformität: Eine konkrete Anforderung ist nicht erfüllt (z. B. fehlende Dokumentation, unvollständige Umsetzung).

Wichtig ist dabei:

  • Bezug zur konkreten Normanforderung
  • Nachvollziehbare Begründung
  • Objektive Nachweise (Audit-Trails)

Nur so lassen sich Diskussionen im Audit vermeiden und Maßnahmen gezielt ableiten.

Empfehlungen als strategisches Werkzeug

Neben Abweichungen spielen Empfehlungen eine oft unterschätzte Rolle. Ein gut ausgebildeter interner Auditor nutzt sie gezielt, um:

  • zukünftige Risiken frühzeitig zu adressieren
  • Effizienzpotenziale aufzuzeigen
  • Best Practices im Unternehmen zu verbreiten

Damit wird das Audit vom reinen Kontrollinstrument zum echten Verbesserungshebel.

Maßnahmenplanung: Vom Audit zur Verbesserung

Der eigentliche Mehrwert entsteht erst nach dem Audit – in der strukturierten Maßnahmenplanung. Je konkreter die Empfehlung vom Auditor formuliert wird, desto einfacher ist es daraus die Maßnahmenplanung abzuleiten.

  • Ursachenanalyse (z. B. nach dem 5-W-Prinzip) für Nichtkonformitäten
  • Priorisierung nach Risiko und Auswirkung
  • Definition konkreter Maßnahmen in Abstimmung mit den Verantwortlichen
  • Festlegung von Verantwortlichkeiten und Fristen zur Umsetzung der Maßnahmen

Besonders relevant ist die Differenzierung zwischen:

  • Quick Wins: Schnell umsetzbare Maßnahmen mit hoher Wirkung (z. B. Anpassung einer Richtlinie, Schließen von Dokumentationslücken)
  • Strukturellen Maßnahmen: Nachhaltige Änderungen an Prozessen oder Systemen (z. B. Einführung eines Berechtigungsmanagement-Prozesses)

Ein erfahrener interner Auditor erkennt, wann eine schnelle Lösung ausreicht – und wann grundlegende Veränderungen notwendig sind – und leitet die Verantwortlichen entsprechend an.

Mehrwert für Unternehmen

Unternehmen profitieren direkt von dieser strukturierten Herangehensweise:

  • Abweichungen werden nicht nur dokumentiert, sondern nachhaltig beseitigt
  • Kritische Schwachstellen werden frühzeitig erkannt (insbesondere bei Hauptabweichungen)
  • Maßnahmen werden effizient priorisiert und umgesetzt
  • Audit-Ergebnisse werden steuerbar und messbar
  • Externe Audits verlaufen deutlich stabiler

Gerade im KRITIS- und NIS2-Umfeld ist dieser strukturierte Umgang mit Feststellungen entscheidend für die Nachweisfähigkeit gegenüber Aufsichtsbehörden.

Praxisbeispiel

In einem internen ISO-27001-Audit wird festgestellt, dass regelmäßige Kontrollen und Überwachung von zugewiesenen Benutzerrechten nicht durchgeführt werden.

  • Ein unerfahrener Auditor dokumentiert dies pauschal als „Verbesserungspotenzial“.
  • Ein geschulter Auditor erkennt eine Nichtkonformität (oder sogar Hauptabweichung, je nach Kritikalität).

Die daraus abgeleitete Maßnahmenplanung umfasst:

  • Quick Win: Sofortige Durchführung einer Berechtigungsprüfung
  • Nachhaltige Maßnahme: Einführung eines systematischen Prozesses zur Überprüfung und Dokumentation der Benutzerberechtigungen inkl. Verantwortlichkeiten

Das Ergebnis: Reduziertes Sicherheitsrisiko und belastbare Compliance.

Fazit

Die Weiterbildung zum internen Auditor befähigt Mitarbeitende nicht nur zur Durchführung von Audits, sondern vor allem zum professionellen Umgang mit deren Ergebnissen.

Der strukturierte Umgang mit Nichtkonformitäten, Hauptabweichungen und Empfehlungen – kombiniert mit einer wirksamen Maßnahmenplanung – macht interne Audits zu einem zentralen Steuerungsinstrument für Qualität, Sicherheit und Compliance.

Was Sie auch interessieren könnte:

Seminar:

„Einführung in die Auditierung von Managementsystemen nach ISO 19011“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

Ein wirksames Kompetenzmanagement ist ein zentraler Erfolgsfaktor für Informationssicherheit und Datenschutz in Organisationen. Technische Maßnahmen, Richtlinien und Tools entfalten ihre Wirkung nur dann voll, wenn Rollen klar definiert, Verantwortlichkeiten eindeutig zugewiesen und erforderliche Kompetenzen systematisch aufgebaut und überprüft werden. Kompetenzmanagement ist damit ein integraler Bestandteil der Governance-Struktur.

Normativer Rahmen und Zielsetzung

Kompetenzmanagement ist keine freiwillige Zusatzmaßnahme, sondern normativ verankert:

  • Die ISO/IEC 27001 fordert in Kapitel 7.2 die Sicherstellung erforderlicher Kompetenz auf Basis angemessener Ausbildung, Schulung oder Erfahrung.
  • Die ISO/IEC 27701 erweitert diese Anforderungen um spezifische Datenschutzrollen.
  • Die Datenschutz-Grundverordnung (DSGVO), insbesondere Art. 24, 32 und 39, impliziert Fachkundeanforderungen an Verantwortliche und Datenschutzbeauftragte.

Ziel des Kompetenzmanagements ist es, sicherzustellen, dass alle sicherheits- und datenschutzrelevanten Aufgaben durch fachlich geeignete Personen wahrgenommen werden und dass Kompetenzlücken frühzeitig identifiziert und geschlossen werden.

Rollen und Verantwortlichkeiten im ISMS/DSMS als Basis für das Kompetenzmanagement

Eine saubere Rollendefinition verhindert Verantwortungsdiffusion und schafft klare Steuerungsmechanismen. In der Praxis empfiehlt sich eine strukturierte Rollenhierarchie mit Governance-, Steuerungs- und Ausführungsrollen.

Grundprinzipien der Rollendefinition

Rollen sind organisatorische Funktionen mit klar abgegrenzten Aufgaben, Befugnissen und Verantwortlichkeiten. Eine saubere Rollendefinition umfasst:

  • Zweck der Rolle
  • Verantwortungsbereich (Scope)
  • Konkrete Aufgaben
  • Erforderliche Kompetenzen (fachlich, methodisch, sozial)
  • Berichts- und Eskalationswege
  • Stellvertretungsregelung

Rollen sind unabhängig von Personen zu definieren. Erst danach erfolgt die Zuordnung geeigneter Mitarbeitender.

Rollen und Verantwortlichkeiten in der Informationssicherheit

Ein ISMS nach ISO/IEC 27001 umfasst typischerweise folgende Rollen:

Verantwortlichkeiten:

  • Aufbau, Betrieb und Weiterentwicklung des ISMS
  • Risikomanagementprozess steuern
  • Reporting an die oberste Leitung
  • Steuerung von Sicherheitsvorfällen

Erforderliche Kompetenzen:

  • Risikomanagementmethodik (z. B. ISO 27005)
  • Governance- und Compliance-Kenntnisse
  • Incident-Management
  • Kommunikations- und Durchsetzungsfähigkeit

Verantwortlichkeiten:

  • Schutzbedarfsermittlung
  • Genehmigung von Zugriffsrechten
  • Definition von Sicherheitsanforderungen

Erforderliche Kompetenzen:

  • Grundverständnis Informationssicherheit
  • Bewertung von Vertraulichkeit, Integrität und Verfügbarkeit
  • Kenntnis geschäftlicher Prozesse

Verantwortlichkeiten:

  • Technische Umsetzung von Sicherheitsmaßnahmen
  • Patch- und Schwachstellenmanagement
  • Systemhärtung

Erforderliche Kompetenzen:

  • IT-Sicherheitsarchitektur
  • Technische Standards (z. B. Netzwerksicherheit, IAM)
  • Protokollanalyse

Rollen und Verantwortlichkeiten im Datenschutz

Im Datenschutzmanagement kommen zusätzlich spezifische Rollen hinzu.

Gemäß Datenschutz-Grundverordnung Art. 37–39:

Verantwortlichkeiten:

  • Beratung der Verantwortlichen
  • Überwachung der DSGVO-Compliance
  • Schulung und Sensibilisierung
  • Zusammenarbeit mit Aufsichtsbehörden

Erforderliche Kompetenzen:

  • Datenschutzrecht
  • Technisch-organisatorische Maßnahmen (TOM)
  • Datenschutz-Folgenabschätzung (DSFA)
  • Kommunikationsfähigkeit auf Managementebene

Verantwortlichkeiten:

  • Pflege des Verzeichnisses von Verarbeitungstätigkeiten
  • Umsetzung von Löschkonzepten
  • Einhaltung Zweckbindung

Erforderliche Kompetenzen:

  • Grundlagen DSGVO
  • Dokumentationsfähigkeit
  • Prozessverständnis

Steuerungsinstrumente des Kompetenzmanagements

Für das zielgerichtete und erfolgreiche managen von Kompetenzen sollte die Organisation sich Steuerungsinstrumenten bedienen.

Die Skill-Matrizen als Steuerungsinstrument

Ziel einer Skill-Matrix

Eine Skill-Matrix dient der strukturierten Erfassung und Bewertung vorhandener Kompetenzen je Rolle und Person. Sie ermöglicht:

  • Transparenz über Ist-Kompetenzen
  • Identifikation von Kompetenzlücken
  • Priorisierung von Schulungsmaßnahmen
  • Nachweis gegenüber Auditoren

Aufbau einer Skill-Matrix

Typischer Aufbau:

  • Rolle
  • Kompetenz
  • Soll-Level
  • Ist-Level
  • Gap
  • Maßnahme

Kompetenzdimensionen können sein:

  • Fachkompetenz (z. B. Kryptografie, Datenschutzrecht)
  • Methodenkompetenz (z. B. Risikoanalyse, Auditmethodik)
  • Tool-Kompetenz (z. B. SIEM, GRC-Tool)
  • Regulatorische Kompetenz
  • Soft Skills

Bewertungsskalen sind typischerweise 0–4 oder 1–5 (Grundkenntnisse bis Expertenniveau).

Regelmäßige Kompetenzreviews als Steuerungsinstrument

Kompetenzmanagement ist kein einmaliger Vorgang, sondern zyklisch im PDCA-Modell verankert.

Integration in interne Audits

Im Rahmen interner Audits wird geprüft:

  • Sind Rollen dokumentiert?
  • Sind Kompetenzanforderungen definiert?
  • Entsprechen Ist-Kompetenzen den Soll-Anforderungen?
  • Sind Schulungsnachweise vorhanden?

Kompetenzdefizite gelten als Nichtkonformitäten oder Verbesserungspotenziale.

Management-Review als Steuerungsinstrument

Im Management-Review werden unter anderem bewertet:

  • Wirksamkeit von Schulungsmaßnahmen
  • Kritische Kompetenzlücken
  • Abhängigkeit von Einzelpersonen (Key-Person-Risk)
  • Budgetbedarf für Qualifizierungsmaßnahmen

Die Bewertung der Kompetenzlage ist Teil der Gesamtwirksamkeit des ISMS/DSMS.

Kennzahlen zur Wirksamkeitsmessung als Steuerungsinstrument

Kompetenzkennzahlen sollten zur Bewertung getroffener Maßnahmen und als Steuerungsindikatoren etabliert werden.

Mögliche KPIs:

  • Anteil vollständig qualifizierter Rollen
  • Anzahl identifizierter Kompetenzlücken
  • Schulungsquote pro Jahr
  • Auditfeststellungen mit Kompetenzbezug
  • Zeit bis zur Schließung einer Kompetenzlücke

Gezielte Entwicklung von Kompetenzen

Anhand der ermittelten Kompetenzanforderungen und Kompetenzlücken muß Wissen in der Organisation zielgerichtet aufgebaut werden.

Geeignete Maßnahmen hierfür sind z.B.:

  • Fachschulungen (z. B. ISO 27001 Auditor, Datenschutzbeauftragter)
  • Technische Trainings (z. B. Incident Response)
  • Simulationen (Tabletop-Exercises)
  • Mentoring

Wissenssicherung

Zur Reduktion von Abhängigkeiten muss Wissenssicherung von der Organisation aktiv betrieben werden.

Hierzu dienen z. B. Dokumentationspflichten, Cross-Trainings und Stellvertreterregelungen.

Fazit

Ein strukturiertes Kompetenzmanagement ist für Organisationen essentiell und integraler Bestandteil eines wirksamen ISMS und DSMS. Klare Rollendefinitionen, systematische Skill-Matrixen und regelmäßige Kompetenzreviews im Rahmen von Audits und Management-Reviews stellen sicher, dass Informationssicherheit und Datenschutz nicht nur formal implementiert, sondern tatsächlich wirksam betrieben werden.

Organisationen, die Kompetenzmanagement strategisch verankern, reduzieren operative Risiken, stärken Compliance-Fähigkeit und erhöhen die Resilienz gegenüber Sicherheits- und Datenschutzvorfällen.

Was Sie auch interessieren könnte:

Seminar:

“ISO 27701 – Den Datenschutz in ein bestehendes ISMS nach ISO 27001 integrieren”

„Wirksamkeitsmessung nach ISO 27004“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

Warum integrierte Compliance zum Gamechanger wird

Unternehmen stehen heute vor der Herausforderung, unterschiedliche Anforderungen aus Informationssicherheit, Datenschutz und branchenspezifischen Standards nicht nur zu erfüllen, sondern sinnvoll miteinander zu verzahnen. Gerade NIS2, TISAX und die DSGVO zeigen, wie eng regulatorische Vorgaben, technische Schutzmaßnahmen und organisatorische Prozesse miteinander verbunden sind. Wer diese Anforderungen einzeln betrachtet, riskiert Doppelarbeit, Medienbrüche und uneinheitliche Nachweise. Ein integrierter Ansatz schafft hier deutlich mehr Klarheit, Effizienz und Steuerbarkeit.

Gemeinsame Basis statt paralleler Systeme

Ob NIS2, TISAX oder Datenschutz: Im Kern geht es fast immer um denselben Grundgedanken – Informationen, Prozesse und Lieferketten wirksam zu schützen. Die Unterschiede liegen vor allem in der Sprache der Regelwerke, den jeweiligen Schwerpunkten und den konkreten Nachweisanforderungen. Genau deshalb lohnt es sich, die Anforderungen nicht isoliert umzusetzen, sondern in ein gemeinsames Managementsystem zu überführen. Ein solides Informationssicherheits-Managementsystem auf Basis der ISO 27001 kann dafür das Rückgrat bilden.

Die ISO 27001 bietet mit ihrem risikobasierten Ansatz, klaren Verantwortlichkeiten und dokumentierten Prozessen einen Rahmen, der sich gut auf weitere Anforderungen ausdehnen lässt. So können technische und organisatorische Maßnahmen aus der DSGVO, branchenspezifische Vorgaben aus TISAX und die erweiterten Cybersecurity-Pflichten aus NIS2 in einer konsistenten Struktur zusammengeführt werden. Das reduziert Redundanzen und verbessert die Nachweisfähigkeit.

Typische Beispiele aus der Praxis

Besonders anschaulich wird der Nutzen integrierter Compliance an konkreten Anwendungsfeldern. In der Energiewirtschaft etwa treffen verschiedene Regelwerke aufeinander: der IT-Sicherheitskatalog nach § 11 EnWG, branchenspezifische Sicherheitsstandards, NIS2, ISO 27001 und ISO 27019, KRITIS-Vorgaben, Datenschutzrecht, Business-Continuity-Management und teilweise auch technische Sicherheitsmanagementsysteme. Diese Vielfalt führt schnell zu parallelen Prüfungen, unterschiedlichen Verantwortlichkeiten und hohem Dokumentationsaufwand.

Ein integriertes Vorgehen setzt hier auf gemeinsame Kontrollpunkte, abgestimmte Rollen und eine einheitliche Governance. Statt jede Anforderung separat zu pflegen, werden Überschneidungen systematisch zusammengeführt. So kann etwa ein zentrales Risikomanagement gleichzeitig Anforderungen aus Informationssicherheit, Krisenresilienz und Lieferketten-Compliance bedienen. Auch gemeinsame Audits werden dadurch realistischer und effizienter.

Erfolgsfaktoren der Integration

Damit integrierte Compliance funktioniert, braucht es mehr als nur eine gute Absicht. Entscheidend ist zunächst ein sauberes Anforderungs-Mapping, also die strukturierte Zuordnung von Pflichten, Kontrollen und Nachweisen aus verschiedenen Regelwerken. Auf dieser Basis lassen sich gemeinsame Kontrollrahmen entwickeln, die fachlich tragfähig und organisatorisch praktikabel sind.

Ebenso wichtig ist eine einheitliche Governance. Wenn Rollen, Verantwortlichkeiten und Berichtslinien nicht klar definiert sind, entstehen Lücken zwischen Fachbereichen, Informationssicherheit, Datenschutz und Management. Hinzu kommt die technische Unterstützung: Zentrale GRC- oder ISMS-Tools helfen, Maßnahmen, Nachweise und Risikoanalysen konsistent zu dokumentieren. So wird aus einem komplexen Anforderungsgemisch ein steuerbares System.

Datenschutz als Integrationsbeispiel

Ein gutes Beispiel für das Zusammenspiel von Datenschutz und Informationssicherheit ist das Löschkonzept. Die DSGVO verlangt, dass personenbezogene Daten nicht länger als notwendig aufbewahrt werden und nach Wegfall des Zwecks ordnungsgemäß gelöscht werden. In der Praxis braucht es dafür klare Regeln zu Datenarten, Löschfristen, Verantwortlichkeiten, Verfahren und Dokumentation.

Genau hier zeigt sich der Mehrwert eines integrierten ISMS. Löschkonzepte lassen sich mit bestehenden Kontrollen zur Informationsklassifizierung, Archivierung, Berechtigung und Incident-Bearbeitung verbinden. Datenschutz wird dadurch nicht als separate Sonderaufgabe behandelt, sondern als Teil eines durchgängigen Sicherheits- und Governance-Modells. Das erleichtert die Umsetzung und stärkt zugleich die Rechenschaftsfähigkeit.

TISAX und NIS2 im Zusammenspiel

Auch TISAX und NIS2 profitieren von einer integrierten Sichtweise. TISAX stellt in der automobilen Lieferkette besondere Anforderungen an Informationssicherheit, etwa beim Schutz von Prototypen, bei der Steuerung von Dienstleistern und bei der Klassifizierung sensibler Informationen. NIS2 erweitert den Fokus zusätzlich auf Cybersecurity-Risikomanagement, Incident-Management, Business Continuity und Meldepflichten.

Viele dieser Themen sind bereits in einem gut aufgebauten ISMS angelegt. Wer also Risiken systematisch bewertet, Zugriffe sauber steuert, Lieferanten einbindet und Vorfälle strukturiert behandelt, schafft eine belastbare Basis für mehrere Anforderungen zugleich. Die branchenspezifischen Ergänzungen werden dann zu Erweiterungen eines bereits funktionierenden Rahmens statt zu einem zusätzlichen Parallelprojekt.

Zusammenarbeit als strategischer Hebel

NIS2 macht außerdem deutlich, dass Sicherheit heute nicht an der eigenen Unternehmensgrenze endet. Betreiber, Lieferanten, IT-Dienstleister und Behörden müssen enger zusammenarbeiten, um Sicherheitsvorfälle, Abhängigkeiten und Risiken beherrschbar zu machen. Gerade in regulierten Branchen entstehen dadurch neue Netzwerke und abgestimmte Vorgehensweisen, die über das einzelne Unternehmen hinausreichen.

Das ist nicht nur eine regulatorische Pflicht, sondern auch eine strategische Chance. Wer seine Partner in Sicherheits- und Compliance-Prozesse einbindet, verbessert die Transparenz entlang der Lieferkette und stärkt die Resilienz des eigenen Geschäftsmodells. Integrierte Compliance wird so zu einem Instrument moderner Unternehmenssteuerung.

Fazit

Integrierte Compliance reduziert Doppelarbeit, verbessert Nachweisführung und Governance, erhöht Sicherheitsreife und Resilienz und verwandelt regulatorischen Aufwand in strategischen Mehrwert.

Was Sie auch interessieren könnte:

Beiträge:

Beitragsreihe: TISAX® – Informationssicherheit im Detail Teil 1-8

Beitragsreihe: Datenschutz in ein bestehendes ISMS integrieren Teil 1-5

NIS2 Umsetzung in Deutschland: Risikomanagement

Ratgeber Informationssicherheit für Geschäftsführung

Seminare:

“ISO 27701 – Den Datenschutz in ein bestehendes ISMS nach ISO 27001 integrieren”

„TISAX® – Informationssicherheit in der Automobilindustrie“

„Informationssicherheit für Vorstände und Geschäftsführer“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!


Der Blick auf Informationssicherheit und Datenschutz verändert sich derzeit schneller als je zuvor. Neue regulatorische Anforderungen, technologische Entwicklungen und immer raffiniertere Angriffsmethoden stellen Unternehmen vor kontinuierliche Herausforderungen. Genau hier setzt unser aktueller Newsletter an.

In der neuesten Ausgabe beleuchten wir zentrale Entwicklungen, die für Verantwortliche in IT-Sicherheit, Datenschutz und Unternehmensführung unmittelbar relevant sind.

Ein besonderer Fokus liegt auf dem Paradigmenwechsel in der KRITIS-Regulierung. Die Anforderungen steigen nicht nur in der Tiefe, sondern auch in der Breite – und betreffen zunehmend mehr Organisationen. Wer frühzeitig versteht, wie sich regulatorische Erwartungen verändern, kann Risiken gezielt steuern und Wettbewerbsvorteile sichern.

Darüber hinaus widmen wir uns der wachsenden Bedeutung von OT-Security im Kontext von NIS2. Betriebstechnik rückt immer stärker in den Fokus der Sicherheitsstrategien und wird für CISOs zum Pflichtprogramm. Wir zeigen, warum klassische IT-Sicherheitsansätze hier nicht ausreichen und welche Maßnahmen jetzt entscheidend sind.

Ein weiteres zentrales Thema ist die datenschutzkonforme Nutzung von KI-Tools. Viele Unternehmen stehen vor der Frage, wie sich innovative Technologien rechtssicher einsetzen lassen. Wir geben einen praxisnahen Überblick über Anforderungen, Risiken und bewährte Best Practices für den unternehmensweiten Einsatz.

Und weil sich Bedrohungslagen ständig weiterentwickeln, greifen wir auch ein altbekanntes, aber immer aktuelles Thema auf: Phishing – in seiner gefühlt 3276sten Variante. Wir zeigen, wie sich Angriffe verändern, warum sie nach wie vor erfolgreich sind und wie Sie Ihre Organisation wirksam sensibilisieren können.

Unser Newsletter liefert Ihnen regelmäßig kompakte, praxisorientierte Einblicke in die wichtigsten Themen rund um Informationssicherheit und Datenschutz – verständlich aufbereitet und mit direktem Mehrwert für Ihre tägliche Arbeit.

Melden Sie sich jetzt an und bleiben Sie auf dem neuesten Stand: https://anmatho.de/neuigkeiten/newsletter/

Die Einführung von Künstlicher Intelligenz (KI) im Unternehmen verspricht Effizienz, automatisierte Analysen und kreative Unterstützung. Doch gerade in sensiblen Bereichen wie Energieversorgung, Verwaltung oder kritischer Infrastruktur ist Vorsicht geboten: KI kann nur dann ein Gewinn sein, wenn sie sicher, rechtskonform und gezielt eingesetzt wird.

Öffentliche KI vs. Eigene Unternehmens-KI

Der Unterschied zwischen öffentlicher KI (z. B. ChatGPT u.a.) und unternehmensintern trainierten Modellen ist entscheidend.

  • Öffentliche KI: Sie ist einfach nutzbar, aber es gibt Risiken beim Datenschutz und Urheberrecht. Zusätzlich können alle eingegebenen Daten zur Modellverbesserung (Trainingszwecken) verwendet werden.
  • Eigene KI / On-Premise KI: Läuft in der Unternehmensumgebung und ist ideal für sensible oder vertrauliche Informationen. Anbieter wie Microsoft Copilot in geschützter Azure-Umgebung oder OpenGPT Enterprise bieten entsprechende Schutzmechanismen.

Tipp: Prüfen Sie bei jeder Anwendung, wo Daten verarbeitet und gespeichert werden, wer Zugriff erhält, und welche Lizenzbedingungen gelten. Ein internes KI-Governance-Dokument ist Pflicht, ebenso ein Freigabeprozess für neue Tools.

Überprüfung von KI-Ergebnissen – wie geht das zuverlässig?

KI liefert gute Erstentwürfe, aber keine garantierten Wahrheiten.

  • Vier-Augen-Prinzip: Lassen Sie Ergebnisse durch Fachpersonen oder Compliance-Verantwortliche validieren.
  • Fact-Checking-Tools: Externer Quellenabgleich, z. B. über Google Fact Check Tools oder spezialisierte Tools zur Prüfung für technische Berechnungen helfen bei der Überprüfung von Ergebnissen.
  • Protokollierung: Jede KI-gestützte Entscheidung sollte dokumentiert werden (z. B. in einem Ticketsystem oder Audit-Trail).

Praxisbeispiel: Ein Stadtwerk nutzte KI zur Auswertung von Kundenfeedback. Die Ergebnisse waren zunächst irreführend, weil Dialekte als negative Kommentare erkannt wurden. Nach kurzer Feinjustierung durch ein menschliches Audit-Team stieg die Trefferquote der Analyse auf über 85 %.

KI und Urheberrecht bei Bildern

Bei der Nutzung KI-generierter Bilder besteht weiterhin das Risiko, dass Trainingsdaten Inhalte enthalten, die urheberrechtlich geschützt sind.

Geprüfte Anbieter:

  • Adobe Firefly: Ist nur mit eigenen Stockmaterialien trainiert und ist mit entsprechender kostenpflichtiger Lizensierung für die kommerzielle Nutzung erlaubt.
  • Getty Images Generative AI: Entwickelt mit vollständig eigenem Bildmaterial.
  • Midjourney, DALL·E 3: Bietet eine hohe Qualität, allerdings besteht eine rechtlich unsichere Lizenzlage für kommerzielle Zwecke.

Prüftipp: Nutzen Sie Tools wie „Have I Been Trained?“ zur Kontrolle, ob geschützte Bildinhalte in Trainingsdaten vorkommen.
Rechtlicher Hinweis: Nach EU-Urheberrechtsgesetz haftet der Ersteller, nicht der KI-Anbieter. „Unwissenheit schützt vor Strafe nicht.“

KI-Schutz für Diensthandys

Mit steigender mobiler KI-Nutzung wächst das Risiko für Datenabfluss.

Empfohlene Maßnahmen:

  • MDM-Lösung (Mobile Device Management) mit KI-Zugriffskontrolle.
  • Sperrung öffentlicher KI-Apps für dienstliche Nutzung, außer über geprüfte Unternehmenskanäle.
  • Einsatz von App-Sandboxing für KI-Chatfunktionen.
  • Schulungen für Mitarbeitende zu Datenschutz und KI-Nutzung auf Smartphones.

Basis-Schulung und Governance-Struktur

Jede KI-Anwendung braucht eine eigene Bewertung hinsichtlich:

  • Datenschutz (personenbezogene Daten, DSGVO)
  • Sicherheit (Training, Zugriff, Speicherung)
  • Lizenz- und Nutzungsrechte
  • Transparenz und Nachvollziehbarkeit

Für die Einführung empfiehlt sich eine zweistufige Schulung:

  1. Grundverständnis, was KI kann, wo liegen die Grenzen.
  2. Schulung auf das konkrete KI-Tool, was ist bei der Nutzung zu beachten, sprich welche Daten dürfen eingegeben werden, wie ist das Ergebnis zu prüfen usw.

Checkliste: Sicherer und effektiver KI-Einsatz im Unternehmen

Diese Checkliste dient als Leitfaden für die Bewertung, Einführung und regelmäßige Kontrolle von KI-Anwendungen.

  1. Strategische Vorbereitung
  • Zieldefinition: Welche konkreten Aufgaben soll die KI übernehmen (z.  Textanalyse, Prozessautomatisierung, Vorhersage)?
  • Welches Modell: Öffentliche KI oder On-Premise Lösung
  • Kosten-Nutzen-Abwägung: Wirtschaftlicher Mehrwert und bestehende Alternativen prüfen.
  • Governance-Festlegung: Verantwortlichkeiten, Freigabeprozess und Auditintervalle definieren.
  1. Datenschutz & Compliance
  • DSGVO-konform: Werden personenbezogene Daten verarbeitet? Wenn ja, mit Einwilligung oder Berechtigungsgrundlage.
  • Datentransfer prüfen: Fließen Daten außerhalb des europäischen Rechtsraums (z.B.  über Cloud-API)?
  • Vertragliche Vereinbarungen: Lizenzbedingungen, Datenschutzerklärungen und Nutzungsrechte dokumentieren.
  • Audit-Trail: Ergebnisse der KI müssen nachvollziehbar und nachprüfbar gespeichert werden.
  1. Informationssicherheit
  • Zugriffsrechte: KI-Anwendungen nur für autorisierte Mitarbeitende zugänglich.
  • MDM-Integration: Diensthandys und mobile Geräte über zentrale Sicherheitssteuerung schützen.
  • Cloud-Sicherheit: Verschlüsselung und separate Datenräume („Data Sovereignty Zones“) verwenden.
  • Incident Response: KI-Einsatz im Notfallplan bzw. ISMS berücksichtigen.
  1. Qualitätskontrolle der KI-Ergebnisse
  • Vier-Augen-Prinzip: Fachliche Review der durch KI erstellten Inhalte oder Analysen.
  • Bias-Tests: Gibt es systematische Verzerrungen in den Ergebnissen?
  • Regelmäßiges Retraining: Modelle regelmäßig mit aktuellen, validierten Daten füttern.
  • Dokumentation: KI-Version, Trainingszeitpunkt und Quellen eindeutig vermerken.
  1. Urheberrecht & Inhaltssicherheit
  • Bilder und Textquellen prüfen: Nur freigegebene oder eigens erstellte Inhalte verwenden.
  • KI-Tool auswählen: Bevorzugt Anbieter mit transparenten Trainingsdaten.
  • Rechtsprüfung: Vor Publikation oder Produktivsetzung durch Juristen oder Compliance-Teams prüfen lassen.
  • Beweisführung: Bei generativen Inhalten immer Herkunftsnachweis (Source Tag) abspeichern.
  1. Schulung & Awareness
  • Mitarbeiterschulung: Grundlagen der KI-Nutzung, Datenschutz und rechtliche Risiken.
  • Praxisübungen: „Gute vs. riskante“ KI-Beispiele durchspielen.
  • Rollenbezogene Trainings: Fachbereiche lernen, KI-Ergebnisse korrekt zu hinterfragen.
  • Kommunikation: Interne Richtlinie zur Nutzung öffentlicher KI-Systeme veröffentlichen.

Whitepaper und Checklisten finden Sie z. B. auch bei:

Was Sie auch interessieren könnte:

Seminar:

“KI im Unternehmen – Rechtliche Anforderungen und praktische Umsetzung”

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!


In meinen Jahren als Datenschutzbeauftragter habe ich immer wieder erlebt, dass nicht nur große Systemfehler oder Cyberangriffe, sondern gerade kleine, unscheinbare Nachlässigkeiten häufig den Auslöser für einen Datenschutzvorfall darstellen – genau darum soll es in diesem Praxisbeispiel gehen.

In einer mittelgroßen Organisation gehörte es seit vielen Jahren zur gängigen Praxis, Sitzungen der Leitungsebene mit einem Diktiergerät aufzuzeichnen. Die Absicht war zunächst pragmatisch: Diskussionen sollten später leichter protokolliert werden können. Das Gerät wurde regelmäßig auf Sitzungen genutzt.

Im Laufe der Jahre entwickelte sich daraus ein routinierter, jedoch kaum hinterfragter Prozess. Die Aufzeichnungen enthielten eine Vielzahl sensibler Inhalte: Personalangelegenheiten, strategische Planungen, finanzielle Entscheidungen, sowie vereinzelt auch personenbezogene Daten von Mitarbeitenden und externen Partnern.

Das Diktiergerät selbst war ein einfaches, handelsübliches Modell ohne Verschlüsselung. Weder war der Zugriff durch ein Passwort geschützt, noch existierte eine systematische Löschroutine. Die gespeicherten Dateien sammelten sich über Jahre hinweg auf dem Gerät. Eine formelle Regelung zur Aufbewahrung oder zur datenschutzkonformen Verarbeitung der Aufnahmen existierte nicht.

Aus Sicht der Informationssicherheit stellte dies mehrere strukturelle Schwachstellen dar. Es fehlten grundlegende organisatorische und technische Maßnahmen im Sinne der Schutzziele der Informationssicherheit – insbesondere hinsichtlich Vertraulichkeit und Integrität. Auch eine Risikoanalyse oder eine Klassifizierung der enthaltenen Informationen war nie durchgeführt worden.

Als wieder eine Sitzung aufgezeichnet werden sollte fiel auf, dass das Diktiergerät fehlte. Zunächst wurde ein Verlegen vermutet, doch nach kurzer Suche wurde klar: Das Gerät war gestohlen worden.

Mit einem Schlag wurde deutlich, welche Tragweite dieser Verlust haben konnte. Auf dem Gerät befanden sich viele Stunden von Sitzungsaufzeichnungen aus mehreren Jahren. Viele davon enthielten vertrauliche und schützenswerte Daten verschiedenster Ausprägung.

Aus rechtlicher Perspektive ergaben sich sofort mehrere Problemfelder:

Nach der Datenschutz-Grundverordnung (DSGVO) hätte die Organisation geeignete technische und organisatorische Maßnahmen gemäß Artikel 32 implementieren müssen, um ein dem Risiko angemessenes Schutzniveau zu gewährleisten. Dazu zählen beispielsweise Verschlüsselung, Zugriffsbeschränkungen und klare Aufbewahrungsregelungen.

Darüber hinaus verlangt Artikel 5 der DSGVO das Prinzip der Datenminimierung und der Speicherbegrenzung. Daten dürfen nur so lange gespeichert werden, wie sie für den ursprünglichen Zweck erforderlich sind. In diesem Fall hätte nach Erstellung eines schriftlichen Protokolls eine zeitnahe Löschung der Audiodateien erfolgen müssen.

Auch eine Rechtsgrundlage für die Aufzeichnung der Gespräche wäre zu dokumentieren gewesen. Bei Sitzungen mit personenbezogenen Daten ist regelmäßig eine transparente Information der Betroffenen erforderlich. Zudem stellt sich die Frage, ob überhaupt eine Notwendigkeit bestand, vollständige Audioaufnahmen dauerhaft zu speichern.

Mit dem Diebstahl entstand schließlich ein Datenschutzvorfall im Sinne von Artikel 4 Nr. 12 DSGVO – eine Verletzung des Schutzes personenbezogener Daten. Daraus folgte eine weitere Verpflichtung: Die Organisation musste prüfen, ob eine Meldung an die zuständige Aufsichtsbehörde erforderlich war.

Parallel dazu stellte sich eine weitere Frage:

Hätte der Vorfall durch grundlegende Maßnahmen der Informationssicherheit verhindert werden können?

Die Antwort lautete eindeutig: ja.

Bereits einfache Maßnahmen hätten das Risiko erheblich reduziert. Dazu gehörten:

  • Verwendung eines verschlüsselten Aufnahmegeräts
  • Zugriffsschutz durch PIN oder Authentifizierung
  • sichere Aufbewahrung in einem abgeschlossenen Schrank
  • definierte Löschfristen für Aufzeichnungen
  • eine dokumentierte Datenschutz- und Informationssicherheitsrichtlinie
  • Sensibilisierung der Mitarbeitenden für den Umgang mit vertraulichen Informationen

Was als kleines Hilfsmittel für die Protokollführung begonnen hatte, entwickelte sich rückblickend zu einem exemplarischen Fall dafür, wie alltägliche Bequemlichkeit über Jahre hinweg zu erheblichen Datenschutzrisiken führen kann. In der Praxis sind es häufig nicht komplexe Cyberangriffe, sondern unscheinbare organisatorische Versäumnisse, die sensible Informationen gefährden.

Die eigentliche Ursache lag nicht im Diebstahl selbst, sondern in der fehlenden Umsetzung grundlegender Prinzipien des Datenschutzes und der Informationssicherheit.

Das verschwundene Diktiergerät ist bis heute nicht wieder aufgetaucht.

Die neueste Ausgabe unseres Datenschutz-Newsletters ist ab sofort verfügbar. Auch dieses Mal erwarten Sie spannende und praxisrelevante Themen rund um Datenschutz:

  • Unser ANMATHO-Forum – am 17.03.2026 im Business-Club Hamburg Anmeldung

  • Digitaler Omnibus: Welche Auswirkungen hat der aktuelle Entwurf auf den Datenschutz in der EU?

  • Microsoft Teams: Welche Risiken entstehen bei der Transkription von Meetings, und worauf sollten Unternehmen achten?

Registrieren Sie sich noch heute für unseren Newsletter und erhalten Sie quartalsweise einen kompakten Überblick über aktuelle Entwicklungen, praxisnahe Empfehlungen und relevante News aus Datenschutz und Informationssicherheit.

👉 Hier anmelden für den ANMATHO-Newsletter

© ANMATHO AG