Nachdem in einer ersten Serie von Blogartikeln (Link  zum Blogartikel Awarenesskonzept) eine systematische Möglichkeit für ein übergreifendes Awarenesskonzept dargestellt wurde, wird in dieser zweiten Serie auf einzelne Awarenessthemen näher eingegangen.

Ein oft begangener Fehler beim Festlegen der zu betrachtenden Fragestellungen ist die Fokussierung auf rein „elektronische“ bzw. „digitale“ Themen. Auch im vorherigen Blogartikel (Link zum Blogartikel Passwörter) wurde der Themenreigen mit typischen digitalen Szenarien begonnen, nämlich mit dem Umgang mit Passwörtern und dem Phishing. Durch diese Fokussierung auf digitale Themen werden jedoch oftmals analoge Schwachstellen und Angriffsmöglichkeiten vergessen, auch bei der Auswahl von Inhalten für Awareness- und Schulungsmaßnahmen.

Angriffsmöglichkeit Social Engineering

Ähnlich komplex wie Phishing ist der Themenbereich Social Engineering. Solche Angriffe können sowohl über Kommunikationsmedien (Email, Telefon) als auch direkt (Mensch-zu-Mensch) erfolgen. Angreifer versuchen mit Hilfe einer direkten Ansprache von Mitarbeitern, diese zu eigentlich unerwünschten Handlungen zu bewegen. Beispiele gibt es viele, die meisten von ihnen sind gut an typischen Kennzeichen zu erkennen. So wird z.B. oft Druck aufgebaut („Wenn ich nicht zur Wartung in den Serverraum darf, verlieren Sie die Garantie“), manchmal auch mit einem positiven Versprechen („Sonderkonditionen, wenn Sie schnell reagieren“). Ziel ist es hier, den Angegriffenen zu überstürzten Handlungen zu verleiten, die er im Normalfall, ohne den Druck, nicht begehen würde. Eine etwas perfidere Art sind Angriffe nach dem Schema „quid pro quo“. Der Angreifer überlässt dem Angegriffenen hier kleine Aufmerksamkeiten (z.B. Werbegeschenke oder nicht mehr benötigte Ansichtsexemplare), um eine positive und freundschaftliche Stimmung zu erzeugen. Eine anschließende Bitte („Dürfte ich noch kurz an Ihren Computer, mein Handy hat keinen Strom mehr“) mag man solch einem netten Menschen dann nicht mehr abschlagen, auch wenn sie den Vorgaben zur Informationssicherheit eigentlich widerspricht …

Angriffsmöglichkeit Belauschen

Ein weiteres, oft eher analoges Thema ist das Belauschen und Abhören. Dies kann nicht nur bei unverschlüsselten Kommunikationsverbindungen passieren (z.B. beim Zugriff auf Webseiten mittels „http://“ anstelle von „https://“) , sondern auch bei der menschlichen Sprache. Recht offensichtliche Beispiele sind das laute Telefonieren – nicht nur an öffentlichen Plätzen oder in der S-Bahn, sondern auch am geöffneten Fenster im Homeoffice. Und auch für die Frage, welche Arten von Informationen auf einem Anrufbeantworter hinterlassen sollten, und welche Informationen lieber nicht, könnte man bei seinen Mitarbeitern und Kollegen etwas Bewusstsein wecken. Gerade solche scheinbar banalen und alltäglichen Handlungen bergen durchaus Potenzial für Informationssicherheitsvorfälle.

Übrigens – zur Informationssicherheit im Homeoffice lässt sich noch einiges sagen, doch das schauen wir uns lieber im nächsten Blogartikel an …

Was Sie auch interessieren könnte:

Seminar:

„Security Awareness – Sicherheit leben“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

JETZT GIBT’S AUF DIE OHREN – SECURITY ON AIR – DER ANMATHO PODCAST

Maßnahmenmanagement im ISMS bedeutet mehr, als Aufgaben zu erfassen und nach ihrer Erledigung abzuhaken. Damit Maßnahmen im Unternehmensalltag tatsächlich etwas bewirken, müssen Verantwortliche verstehen, warum sie entstehen, wer an ihrer Umsetzung beteiligt ist und wie sich ihr Erfolg überprüfen lässt.

In der neuen Folge von „Security on Air“ sprechen wir darüber, wie Unternehmen Maßnahmen aus unterschiedlichen Anlässen zusammenführen und sinnvoll steuern können.

Woher Maßnahmen im ISMS kommen

Maßnahmen können aus verschiedenen Quellen entstehen. Dazu gehören die Behandlung von Risiken und Chancen, das Erreichen von Informationssicherheitszielen und die Umsetzung relevanter Anforderungen. Auch festgestellte Nichtkonformitäten können einen Handlungsbedarf auslösen.

Eine Schulung kann beispielsweise dazu dienen, Anforderungen zu erfüllen, ein Risiko zu reduzieren oder eine vertragliche Vorgabe umzusetzen. Die Maßnahme mag in allen Fällen gleich lauten – ihr Anlass und das erwartete Ergebnis unterscheiden sich jedoch. Wer diese Zusammenhänge kennt, kann Maßnahmen gezielter planen und nachvollziehbar begründen.

Eine gemeinsame Maßnahmenübersicht schafft Überblick

Ein gemeinsamer Maßnahmenplan ist keine Normforderung, sondern eine praktische Empfehlung. Wenn Aktivitäten aus unterschiedlichen Anlässen an einer Stelle zusammenlaufen, erhalten Beteiligte einen besseren Überblick und können Dopplungen oder Abhängigkeiten leichter erkennen.

Eine zentrale Übersicht ist jedoch nur dann hilfreich, wenn die relevanten Personen einbezogen werden. Ein Audit kann etwa zeigen, dass Nutzerkonten ehemaliger Beschäftigter nicht rechtzeitig deaktiviert wurden. Eine Checkliste für das Offboarding könnte helfen – doch dafür müssen Personalabteilung und IT klären, wer welche Aufgabe übernimmt und wie die Erledigung zurückgemeldet wird.

Verantwortlichkeiten und betroffene Assets berücksichtigen

Damit eine Maßnahme nicht nur ein Symptom behandelt, sollte das Unternehmen die Ursachen und Auswirkungen betrachten. Beim Offboarding-Beispiel kann eine Checkliste den Prozess verändern und zugleich Systeme betreffen, in denen Benutzerkonten verwaltet werden. Deshalb sollten Prozess- und Assetverantwortliche sowie weitere betroffene Bereiche frühzeitig eingebunden werden.

Dient eine Maßnahme der Risikobehandlung, sollte auch der Risikoverantwortliche beurteilen können, ob das Ergebnis für die Risikominderung ausreicht. Je nach Maßnahme können außerdem weitere Funktionen erforderlich sein, etwa der Datenschutz, wenn eine geplante Veränderung Datenschutzbelange berührt. Eine verständliche Dokumentation sollte festhalten, was umgesetzt wird, warum die Maßnahme erforderlich ist und wer beteiligt ist.

Wirksamkeit im Alltag überprüfen

Eine abgeschlossene Maßnahme ist nicht automatisch eine wirksame Maßnahme. Nach der Einführung einer Offboarding-Checkliste könnte das Unternehmen beispielsweise nach einem angemessenen Zeitraum prüfen, ob ausgeschiedene Beschäftigte tatsächlich keine aktiven Zugänge mehr haben. Eine solche Überprüfung zeigt, ob der Ablauf funktioniert – oder ob Beteiligte beziehungsweise Prozessschritte fehlen.

Kennzahlen können dabei helfen, die Wirksamkeit von Informationssicherheitsmaßnahmen zu bewerten. Die ISO/IEC 27004 bei der Wirksamkeitsmessung eines ISMS unterstützen.

Fazit: Maßnahmenmanagement als Teil der Veränderung

Ein wirksames Maßnahmenmanagement im ISMS verbindet Anlass, Verantwortung, Kommunikation und Wirksamkeitsprüfung. Eine gemeinsame Maßnahmenübersicht kann den Gesamtüberblick verbessern; sie ersetzt jedoch nicht die Abstimmung zwischen den beteiligten Personen und Bereichen. Da Maßnahmen Prozesse, Systeme und weitere Informationswerte verändern können, lohnt sich außerdem der Blick auf das Changemanagement: Maßnahmen werden operativ umgesetzt, während Veränderungen auch übergreifend gesteuert werden sollten.

Was Sie auch interessieren könnte:

Seminar:

„Wirksamkeitsmessung nach ISO 27004“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Webseite.

Hören Sie rein!

Für Datenschutzbeauftragte (DSB) stellt sich die Frage: Wie lässt sich Datenschutz-Compliance nicht nur dokumentieren, sondern auch messbar und steuerbar machen? Die ISO/IEC 27004 (Leitlinien zur Bestimmung der Leistungsfähigkeit des ISMS ISO 27001) liefert hierfür einen strukturierten Messprozess, der sich hervorragend auf den Datenschutz übertragen lässt. Dieser Artikel zeigt Ihnen, wie Sie den ISO-27004-Messprozess mit konkreten Datenschutz-KPIs operationalisieren und am Ende die Ergebnisse mithilfe eines Reifegradmodells für die Geschäftsführung aufbereiten.

Der ISO-27004-Messprozess – Übertragung auf den Datenschutz

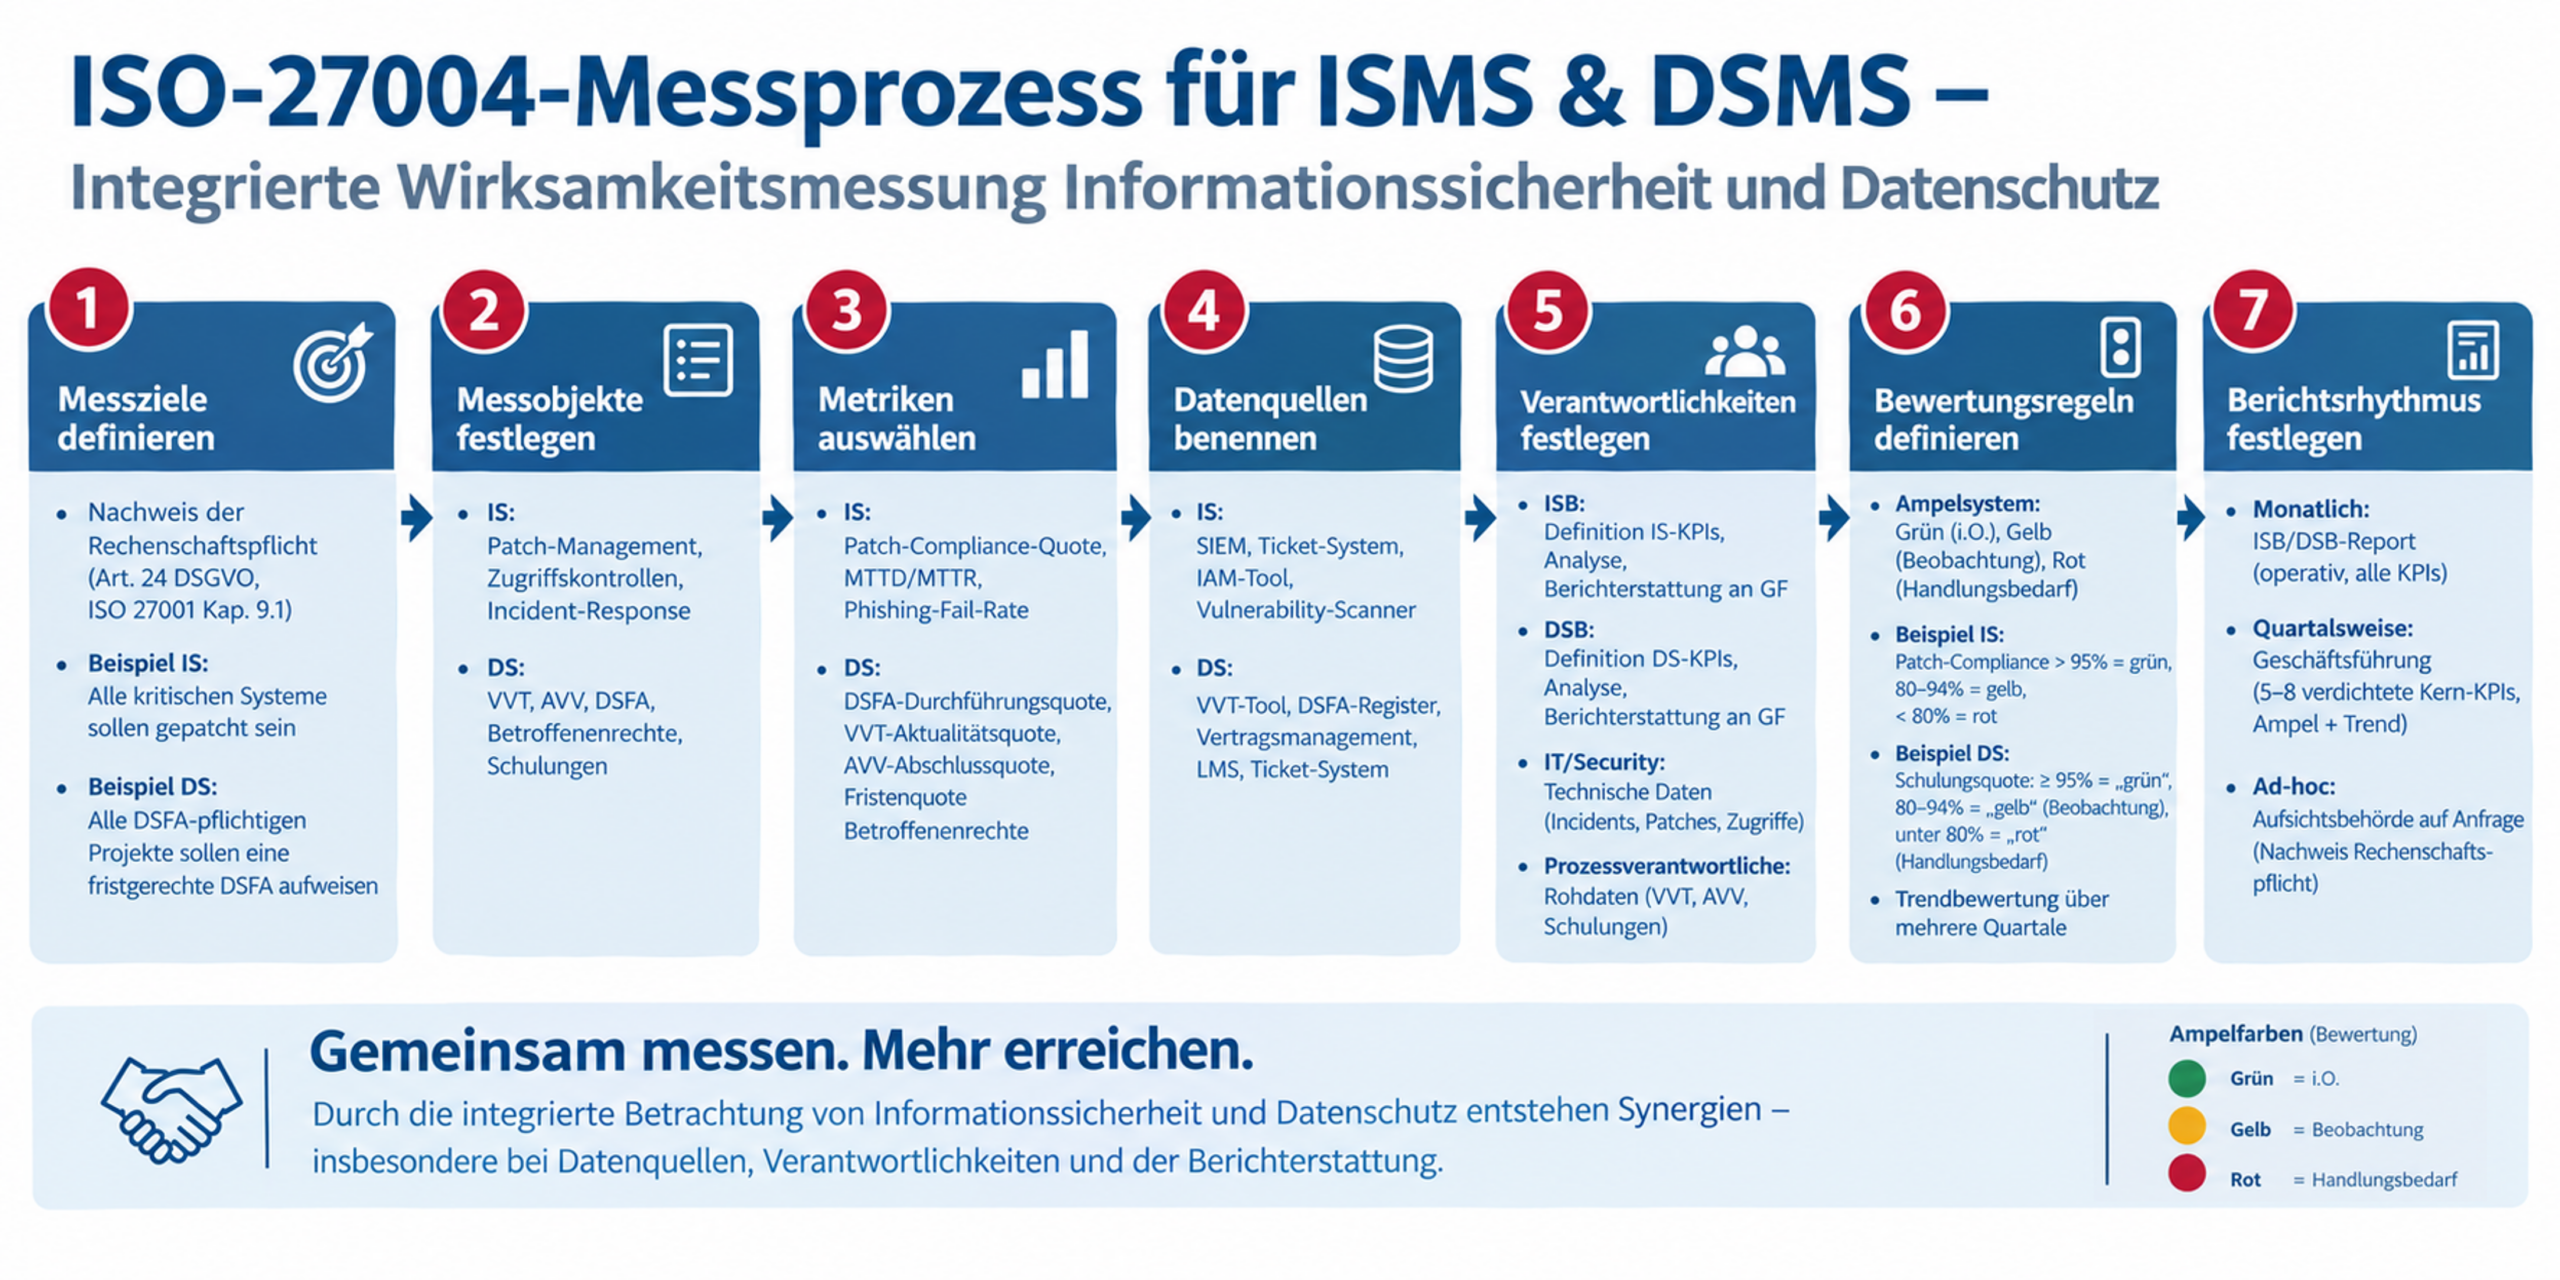
Die ISO/IEC 27004 beschreibt einen systematischen Aufbau eines Messsystems in sieben Schritten. Kern des Prozesses ist es, Messziele zu definieren, die zu messenden Objekte festzulegen, passende Kennzahlen auszuwählen, Datenquellen zu benennen, Verantwortlichkeiten zu klären, Bewertungsregeln zu definieren und einen zielgruppengerechten Berichtsrhythmus festzulegen.

Prozessablauf: Wirksamkeitsmessung im Datenschutz

Am Beispiel der Mitarbeiterschulungen im Datenschutz lässt sich dieser Prozess anschaulich darstellen: Zunächst wird als Messziel definiert, dass alle Mitarbeiter eine datenschutzrechtliche Grundschulung absolvieren und das vermittelte Wissen nachweislich anwenden können. Als Messobjekt dienen alle Mitarbeiter des Unternehmens, unabhängig von Abteilung oder Hierarchieebene, da Art. 32 Abs. 1 lit. b DSGVO die Sensibilisierung aller mit personenbezogenen Daten umgehenden Personen fordert.

Als Kennzahlen bieten sich die Datenschutz-Schulungsquote (Anzahl geschulter Mitarbeiter geteilt durch Gesamtzahl der Mitarbeiter) und die Schulungs-Transferquote (Anteil der Mitarbeiter, die eine Wissensprüfung nach der Schulung bestehen) an. Die Daten hierfür stammen aus dem Learning Management System (LMS) oder der Schulungsliste (durchgeführte Schulungen) sowie der Personaldatei (Gesamtzahl der Mitarbeiter). Verantwortlich für die Erhebung und Analyse ist der DSB, während die Personalabteilung und die Fachbereichsleiter die Rohdaten liefern.

Für die Bewertung werden Schwellwerte definiert:

  • Eine Schulungsquote von ≥ 95% gilt als „grün”,
  • 80–94% als „gelb” (Beobachtung) und
  • unter 80% als „rot” (Handlungsbedarf).

Bei der Transferquote gelten z.B.:

  • ≥ 80% als „grün”,
  • 60–79% als „gelb” und
  • unter 60% als „rot”.

Zusätzlich wird der Trend über mehrere Quartale betrachtet – eine sinkende Quote ist auch im grünen Bereich ein Warnsignal. Der DSB berichtet diese Kennzahlen monatlich im operativen Datenschutz-Report und quartalsweise in verdichteter Form an die Geschäftsführung.

Dieses Vorgehen lässt sich analog auf weitere datenschutzrelevante Prozesse übertragen, etwa das Verzeichnis von Verarbeitungstätigkeiten (VVT), Auftragsverarbeitungsverträge (AVV), Datenschutz-Folgenabschätzungen (DSFA), Betroffenenrechte oder Drittlandtransfers.

Das Reifegradmodell

Kennzahlen allein zeigen, ob Ziele erreicht werden. Ein Reifegradmodell zeigt zusätzlich, wie nachhaltig und wiederholbar die zugrundeliegenden Prozesse funktionieren. Für Datenschutzbeauftragte ist dies ein wertvolles Instrument, um der Geschäftsführung den Entwicklungsstand des Datenschutzmanagementsystems (DSMS) zu kommunizieren und Verbesserungsbedarf zu begründen.

Typische Reifegradstufen

Ein gängiges Modell unterscheidet fünf Stufen:

  • Auf Stufe 1 (Initial / Ad-hoc) werden Datenschutzmaßnahmen reaktiv und unkoordiniert umgesetzt. Es gibt keine dokumentierten Prozesse, und die Umsetzung hängt stark von Einzelpersonen ab. Schulungen finden nur auf Nachfrage oder nach Vorfällen statt.
  • Auf Stufe 2 (Managed / Wiederholbar) sind einzelne Prozesse wie VVT oder AVV dokumentiert und werden teilweise angewendet, jedoch inkonsistent und stark von individuellem Engagement abhängig. Schulungen werden durchgeführt, aber ohne einheitliches Konzept oder Erfolgskontrolle.
  • Auf Stufe 3 (Defined / Standardisiert) sind Datenschutzprozesse unternehmensweit standardisiert, etwa der DSFA-Prozess, VVT-Reviews oder das Schulungskonzept. Verantwortlichkeiten sind klar definiert. Es existiert ein verbindlicher Schulungsplan mit definierten Inhalten für verschiedene Zielgruppen (z. B. Mitarbeiter, Führungskräfte, DSB, Entwickler).
  • Auf Stufe 4 (Predictable / Gesteuert) werden Prozesse mittels Kennzahlen überwacht und gesteuert, beispielsweise durch die Schulungsquote oder die Schulungs-Transferquote. Abweichungen werden systematisch analysiert und korrigiert. Die Wirksamkeit der Schulungen wird regelmäßig überprüft und nachgesteuert.
  • Auf Stufe 5 (Optimized / Kontinuierlich verbessernd) werden Prozesse kontinuierlich verbessert, etwa durch Automatisierung von Schulungserinnerungen, KI-gestützte personalisierte Lernpfade oder gamifizierte Schulungsformate. Best Practices werden regelmäßig aktualisiert und geteilt.

Anwendung am Beispiel Schulungen und Kommunikation an die Geschäftsführung

Der DSB kann das Reifegradmodell auf den Schulungsprozess anwenden, um den Entwicklungsstand zu bewerten und Verbesserungsbedarf zu identifizieren. Befindet sich der Schulungsprozess aktuell auf Stufe 2 (wiederholbar), bedeutet dies, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Schulungskonzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Schulungsinhalte, keine rollenspezifische Differenzierung und keine Erfolgskontrolle durch Wissensprüfungen.

Das Ziel könnte sein, innerhalb von 12 Monaten Stufe 3 (standardisiert) zu erreichen. Dafür müssten ein unternehmensweites Schulungskonzept definiert, rollenspezifische Schulungsinhalte entwickelt, ein verbindlicher Schulungsplan eingeführt und Verantwortlichkeiten für die Durchführung und Dokumentation klar zugewiesen werden. In der Kommunikation an die Geschäftsführung lässt sich dies wie folgt formulieren:

„Unser Schulungsprozess im Datenschutz befindet sich aktuell auf Reifegrad 2 (wiederholbar). Das bedeutet, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Konzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Inhalte oder Erfolgskontrolle. Um aufsichtsrechtliche Anforderungen nach Art. 32 Abs. 1 lit. b DSGVO nachhaltig zu erfüllen und Prüfungen effizient zu bestehen, empfehlen wir den Ausbau auf Reifegrad 3 (standardisiert). Dies erfordert die Definition eines unternehmensweiten Schulungskonzepts, die Entwicklung rollenspezifischer Schulungsinhalte und die Einführung eines verbindlichen Schulungsplans. Der geschätzte Investitionsbedarf beträgt X EUR für externe Beratung und Schulungsmaterialien sowie Y Personentage für Konzeptentwicklung und Implementierung.”

Für die Geschäftsführung bietet das Reifegradmodell Transparenz über den aktuellen Stand und den Zielzustand, ermöglicht die Priorisierung von Prozessen mit dem größten Reifegrad-Gap und liefert eine nachvollziehbare Herleitung von Ressourcenbedarf und Budget. Die jährliche Reifegrad-Bewertung zeigt zudem, ob getätigte Investitionen wirken.

Fazit für Datenschutzbeauftragte

Die Kombination aus ISO-27004-Messprozess, konkreten Datenschutz-KPIs und einem Reifegradmodell ermöglicht es Ihnen als DSB, Datenschutz-Compliance nicht nur zu dokumentieren, sondern auch messbar, steuerbar und nachweisbar zu machen.

Starten Sie mit 5–8 Kern-KPIs, definieren Sie klare Bewertungsregeln und bewerten Sie jährlich den Reifegrad Ihrer Schlüsselprozesse. So schaffen Sie eine belastbare Basis für datenschutzrechtliche Entscheidungen und den Nachweis gegenüber Aufsichtsbehörden.

Möchten Sie die Wirksamkeitsmessung in Ihrer Organisation professionalisieren?

In unserem Ein-Tages-Seminar „Wirksamkeitsmessung nach ISO 27004″ erlangen Sie die Kompetenz, mit den richtigen Methoden Ihre Maßnahmen im ISMS und im Datenschutz zu bewerten. Welche Schwachstellen müssen beobachtet, gesteuert und letztendlich gemessen werden? Welche Kennzahlen sollten zu Rate gezogen werden und was sagen sie überhaupt aus?

Mit Hilfe dieser Kenntnisse können Sie dann die Wirksamkeit Ihres ISMS und Ihres Datenschutzmanagementsystems überprüfen und erkennen, ob Sie einen Diamanten oder einen Glaskristall in der Hand halten.

Jetzt Seminar-Termin sichern →

Weiterführende Artikel dieser Serie

Hinweis: Dieser Artikel ist Teil unserer Serie zur Wirksamkeitsmessung im ISMS. Weitere Artikel folgen. Bleiben Sie dran!

Seminare sind heute keine „nice-to-have“-Weiterbildung mehr, sondern eine zentrale Säule für Compliance, Risikominimierung und Unternehmensresilienz – sowohl für die Führungsebene als auch für alle Mitarbeitenden.

Regulatorische Anforderungen machen Schulungen zur Pflicht

Die gesetzlichen Vorgaben haben sich in den letzten Jahren deutlich verschärft und verlangen explizit nachweisbare Sensibilisierungs- und Schulungsmaßnahmen:

  • NIS2 verpflichtet wichtige und besonders wichtige Einrichtungen zu „grundlegende[n] Schulungen und Sensibilisierungsmaßnahmen im Bereich der Sicherheit in der Informationstechnik“ (§ 30 Abs. 2 Nr. 7 BSIG).
  • Die Geschäftsleitung muss selbst regelmäßig an Schulungen teilnehmen und haftet für die Umsetzung der Risikomanagementmaßnahmen (§ 38 Abs. 3 BSIG).
  • Die DSGVO fordert im Rahmen technischer und organisatorischer Maßnahmen (Art. 32), dass zugriffsberechtigte Personen geschult und sensibilisiert werden.
  • Standards wie ISO 27001, TISAX® oder branchenspezifische Regelungen (z. B. DORA für Finanzunternehmen, KRITIS) verlangen dokumentierte, regelmäßige Awareness-Programme.

Kurz: Seminare erfüllen nicht nur eine Compliance-Pflicht, sie schaffen auch die notwendige Nachweisbarkeit gegenüber Aufsichtsbehörden, Kunden und Partnern.

Security Awareness: Der Mensch als stärkste Verteidigungslinie

Über 80% erfolgreicher Cyberangriffe beginnen mit einem menschlichen Fehlverhalten – etwa einem Klick auf einen Phishing-Link oder der Weitergabe von Zugangsdaten. Security-Awareness-Seminare setzen genau hier an

  • Sie sensibilisieren für typische Bedrohungen wie Phishing, Social Engineering oder unsichere Passwörter.
  • Sie vermitteln konkretes Handlungswissen, z. B. wie verdächtige E-Mails erkannt und gemeldet werden.
  • Sie stärken die Sicherheitskultur, sodass Sicherheit im Arbeitsalltag selbstverständlich wird.

Für die Führungsebene sind Seminare zusätzlich strategisch wichtig: Nur wer Risiken versteht und bewerten kann, trifft fundierte Entscheidungen zu Budget, Priorisierung und Governance.

Neues Seminar: Datenschutz im Gesundheitswesen

Die Anforderungen an Datenschutz und Unternehmensresilienz steigen kontinuierlich – besonders im Gesundheitswesen, wo sensible Patientendaten einem besonders hohen Schutz unterliegen. Unser neues Seminar Datenschutz im Gesundheitswesen bietet genau hier praxisnahes Wissen, auf die Bedürfnisse auf Praxen zugeschnitten:

  • In nur einer Stunde lernen Teilnehmende, warum Praxisdaten besonders schutzbedürftig sind.
  • Sie erkennen typische Datenschutzverstöße im Alltag (z. B. ungesicherte E-Mails, falsche Empfänger, unzureichende Zugriffskontrollen).
  • Sie erhalten konkrete Handlungsschritte bei einem Vorfall – von der Dokumentation bis zur Meldung.

Damit wird abstraktes Recht in alltägliches, sicheres Handeln übersetzt.

BCM, Risikomanagement und Wirksamkeitsmessung

Gleichzeitig gewinnen Business Continuity Management (BCM), Risikomanagement und die Messung der Wirksamkeit von Maßnahmen an Bedeutung, um Krisenfestigkeit nachweisbar zu stärken. In diesem Zusammenhang können unsere Seminare zum BCM, Risikomanagement sowie zur Wirksamkeitsmessung wertvolle Impulse liefern und Verantwortliche gezielt bei der Erhöhung der organisatorischen Resilienz unterstützen.

Weitere Seminare im Überblick

Unser Portfolio deckt die zentralen Bedarfe moderner Organisationen ab:

Nächste Schritte: Informieren, anmelden, vernetzen

Nutzen Sie die Gelegenheit, Ihr Unternehmen frühzeitig auf aktuelle regulatorische Anforderungen vorzubereiten, Sicherheitskompetenzen im Unternehmen zu stärken und Ihre Organisation resilient aufzustellen. Alle Details finden Sie auf unserer Webseite: anmatho.de/seminare

Newsletter-Anmeldung: Gerne können Sie sich auch für unseren Kundennewsletter mit aktuellen Informationen zu Informationssicherheit und Datenschutz, den spezialisierten Datenschutznewsletter sowie den Seminarnewsletter anmelden. Die Anmeldung erfolgt bequem per E-Mail an info@anmatho.de oder direkt über unsere Webseite unter https://anmatho.de/neuigkeiten/newsletter/.


„Man kann nicht zweimal in denselben Fluss steigen“, sagte Heraklit bereits vor rund 2500 Jahren. Diese Erkenntnis ist heute aktueller denn je – und gilt auch für Unternehmen. Denn sowohl Organisationen als auch ein Informationssicherheitsmanagementsystem (ISMS) unterliegen einem kontinuierlichen Wandel.

ISO 27001 und die Pflicht zum Changemanagement

Die aktuelle ISO 27001 fordert, dass Änderungen am ISMS sowie an technischen Systemen kontrolliert und gesteuert werden. Doch in der Praxis reicht es nicht aus, nur diese Bereiche zu betrachten. Auch organisatorische Veränderungen und Prozessanpassungen sollten aus Sicht der Informationssicherheit bewertet werden.

Ein strukturiertes Changemanagement hilft dabei, Risiken frühzeitig zu erkennen und unerwünschte Auswirkungen zu vermeiden.

Warum strukturiertes Changemanagement unverzichtbar ist

Unternehmen sind komplexe Systeme. Änderungen können weitreichende Auswirkungen haben, die von Einzelpersonen oft nicht vollständig überblickt werden. Deshalb ist es entscheidend, eine zentrale Plattform oder klare Prozesse zur Abstimmung geplanter Änderungen zu etablieren.

Ziel ist es, Transparenz zu schaffen und Risiken systematisch zu bewerten.

Welche Änderungen relevant sind – und welche nicht

Ein effektives Changemanagement bedeutet nicht, jede noch so kleine Änderung zu erfassen. Beispiel: Die Aktualisierung einer Virensignatur stellt zwar formal eine Änderung dar, bringt jedoch in der Regel ein vernachlässigbares Risiko mit sich.

Wichtiger ist die risikobasierte Bewertung:

  • Welche Auswirkungen hat die Änderung?

  • Entstehen neue Schwachstellen oder Bedrohungen?

  • Muss der Informationswert neu klassifiziert werden?

Sowohl kleine als auch große Änderungen sollten im Kontext ihrer Risiken betrachtet werden. Besonders umfangreiche oder komplexe Änderungen lassen sich häufig besser im Rahmen von Projekten steuern.

Auswirkungen von Änderungen auf Informationswerte

Jede Veränderung beeinflusst Informationswerte – unabhängig davon, ob sie technischer oder organisatorischer Natur ist. Dadurch können sich Sicherheitsanforderungen verändern:

  • Anpassung der Nutzung oder Verarbeitung

  • neue Bedrohungslagen

  • Veränderung von Schutzbedarf oder Klassifizierung

  • geänderte Systemkonfigurationen

Genau deshalb fordert die ISO 27001 neben einem funktionierenden Changemanagement auch die Integration der Informationssicherheit in das Projektmanagement.

Changemanagement praktisch umsetzen im ISMS

In vielen Organisationen existiert bereits eine Maßnahmensteuerung, beispielsweise in Tools oder einfachen Excel-Listen. Diese lässt sich effizient erweitern:

Nutzen Sie bestehende Strukturen nicht nur zur Verfolgung von Maßnahmen zur Risikobehandlung, sondern auch zur Dokumentation und Steuerung von Änderungen.

Denn jede Änderung erfordert konkrete Maßnahmen – und genau hier entsteht die Verbindung zwischen Changemanagement und ISMS.

Was Sie auch interessieren könnte:

Seminar:

„Informationssicherheit für Vorstände und Geschäftsführer“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

Ein Cyberangriff, ein großflächiger IT-Ausfall oder der Ausfall eines wichtigen Dienstleisters kann Geschäftsprozesse innerhalb weniger Minuten zum Stillstand bringen. Die entscheidende Frage lautet dann: Welche Prozesse müssen wie schnell wieder funktionieren, damit das Unternehmen handlungsfähig bleibt?

Eine Business Impact Analyse, kurz BIA, schafft hierfür die notwendige Entscheidungsgrundlage. Sie zeigt, welche Geschäftsprozesse besonders kritisch sind, welche Auswirkungen eine Unterbrechung hat und welche Ressourcen für die Aufrechterhaltung oder Wiederherstellung benötigt werden.

Was ist eine Business Impact Analyse?

Die Business Impact Analyse untersucht die Auswirkungen, die eine Unterbrechung oder ein Ausfall wichtiger Geschäftsprozesse auf ein Unternehmen hat.

Dabei geht es nicht nur um die Frage, welche IT-Anwendung ausfällt. Im Mittelpunkt steht der Geschäftsprozess: Welche Leistung erbringt das Unternehmen, welche internen und externen Abhängigkeiten bestehen und ab welchem Zeitpunkt werden die Folgen eines Ausfalls nicht mehr akzeptabel?

Typische Fragestellungen einer BIA sind:

  • Welche Geschäftsprozesse sind für den Betrieb unverzichtbar?
  • Welche Folgen hätte eine Unterbrechung für Umsatz, Kunden und Lieferfähigkeit?
  • Welche gesetzlichen, regulatorischen oder vertraglichen Pflichten wären betroffen?
  • Wie lange darf der Prozess maximal ausfallen?
  • Wie schnell muss der Prozess wieder aufgenommen werden?
  • Wie viele Daten dürfen im Ernstfall verloren gehen?
  • Welche Personen, Informationen, Systeme und Dienstleister sind für den Betrieb und deren Prozesse kritisch?
  • Welche Notbetriebs- und Wiederherstellungsmaßnahmen sind vorhanden?

Eine BIA betrachtet dabei nicht nur finanzielle Schäden. Auch Auswirkungen auf Datenschutz, Informationssicherheit, Reputation, Mitarbeitende, Lieferketten und die Erfüllung vertraglicher Verpflichtungen können entscheidend sein.

Warum ist die BIA für Unternehmen wichtig?

Unternehmen sind heute in hohem Maß von funktionierenden IT-Systemen, digitalen Kommunikationswegen, Lieferketten und externen Dienstleistern abhängig. Gleichzeitig führen schlanke Prozesse und geringe Zeitpuffer dazu, dass bereits kurze Unterbrechungen erhebliche Folgen haben können.

Ziel des BCM (Business Continuity Management) ist es, den Geschäftsbetrieb auch bei schwerwiegenden Ereignissen aufrechtzuerhalten oder nach einer Unterbrechung auf einem definierten Mindestniveau fortzuführen. Eine BIA hilft dabei, Prioritäten zu setzen.

BIA, Risikoanalyse und Notfallplanung

BIA und Risikoanalyse werden in der Praxis häufig miteinander verwechselt. Beide Verfahren hängen eng zusammen, verfolgen aber unterschiedliche Ziele.

VerfahrenZentrale FrageTypisches Ergebnis
Business Impact Analyse (BIA)Welche Auswirkungen hat der Ausfall eines Geschäftsprozesses?Kritische Prozesse, Auswirkungen und Wiederanlaufziele
RisikoanalyseWelche Gefährdungen können eine Störung verursachen?Risiken, Eintrittswahrscheinlichkeiten und Schadensbewertungen
NotfallplanungWie wird bei einer konkreten Störung gehandelt?Maßnahmen, Rollen, Kommunikationswege und Wiederanlaufpläne

Die BIA beschreibt also vor allem die geschäftlichen Konsequenzen und zeitlichen Anforderungen. Die Risikoanalyse untersucht mögliche Ursachen wie Ransomware, Hardwaredefekte, Fehlbedienung, Lieferantenausfälle oder Naturereignisse.

Erst die Kombination aus beiden Perspektiven ermöglicht eine angemessene Notfallvorsorge:

  1. Die BIA bestimmt, welche Prozesse wie kritisch sind.
  2. Die Risikoanalyse bewertet mögliche Gefährdungen.
  3. Die Notfall- und Wiederanlaufplanung legt konkrete Maßnahmen fest.
  4. Tests zeigen, ob diese Maßnahmen tatsächlich funktionieren.

BIA, Risikoanalyse und Notfallplanung sind miteinander verbundene Bestandteile eines ganzheitlichen Business Continuity Managements.

Die wichtigsten Kennzahlen der BIA

Damit die Ergebnisse nachvollziehbar und vergleichbar sind, sollten in einer BIA einheitliche Begriffe und Zielwerte verwendet werden.

MTPD oder MAO

Die Maximum Tolerable Period of Disruption (MTPD) beziehungsweise Maximum Acceptable Outage (MAO) bezeichnet die maximal tolerierbare Dauer einer Unterbrechung.

Nach Ablauf dieses Zeitraums wären die Auswirkungen für das Unternehmen nicht mehr akzeptabel. Die MTPD beschreibt damit die äußerste Grenze – nicht zwingend das angestrebte Wiederherstellungsziel.

RTO

Das Recovery Time Objective (RTO) gibt an, innerhalb welcher Zeit ein Prozess oder eine IT-Leistung wiederhergestellt werden soll.

Das RTO sollte grundsätzlich kürzer sein als die MTPD. So bleibt ein Zeitpuffer, falls die Wiederherstellung nicht planmäßig verläuft.

Beispiel:
Ein Unternehmen kann einen wichtigen Auftragseingangsprozess maximal acht Stunden unterbrechen. Danach drohen erhebliche Liefer- und Umsatzprobleme. Die MTPD liegt somit bei acht Stunden. Als RTO könnten vier Stunden festgelegt werden.

RPO

Das Recovery Point Objective (RPO) beschreibt den maximal akzeptablen Datenverlust als Zeitspanne.

Ein RPO von 15 Minuten bedeutet, dass im Ernstfall höchstens die Daten der letzten 15 Minuten verloren gehen dürfen. Daraus ergeben sich Anforderungen an Backup-Intervalle, Replikation und Wiederherstellungsverfahren.

MBCO

Das Minimum Business Continuity Objective (MBCO) bezeichnet die Mindestleistung, die während eines Notbetriebs aufrechterhalten werden muss.

Ein Prozess muss nicht immer sofort vollständig verfügbar sein. Für eine Übergangsphase kann es beispielsweise ausreichen, nur besonders dringende Kundenaufträge zu bearbeiten oder Zahlungen manuell anzustoßen.

Diese Unterscheidung zwischen vollständigem Normalbetrieb, reduziertem Notbetrieb und vollständigem Stillstand macht die BIA besonders praxisnah.

So läuft eine BIA in der Praxis ab
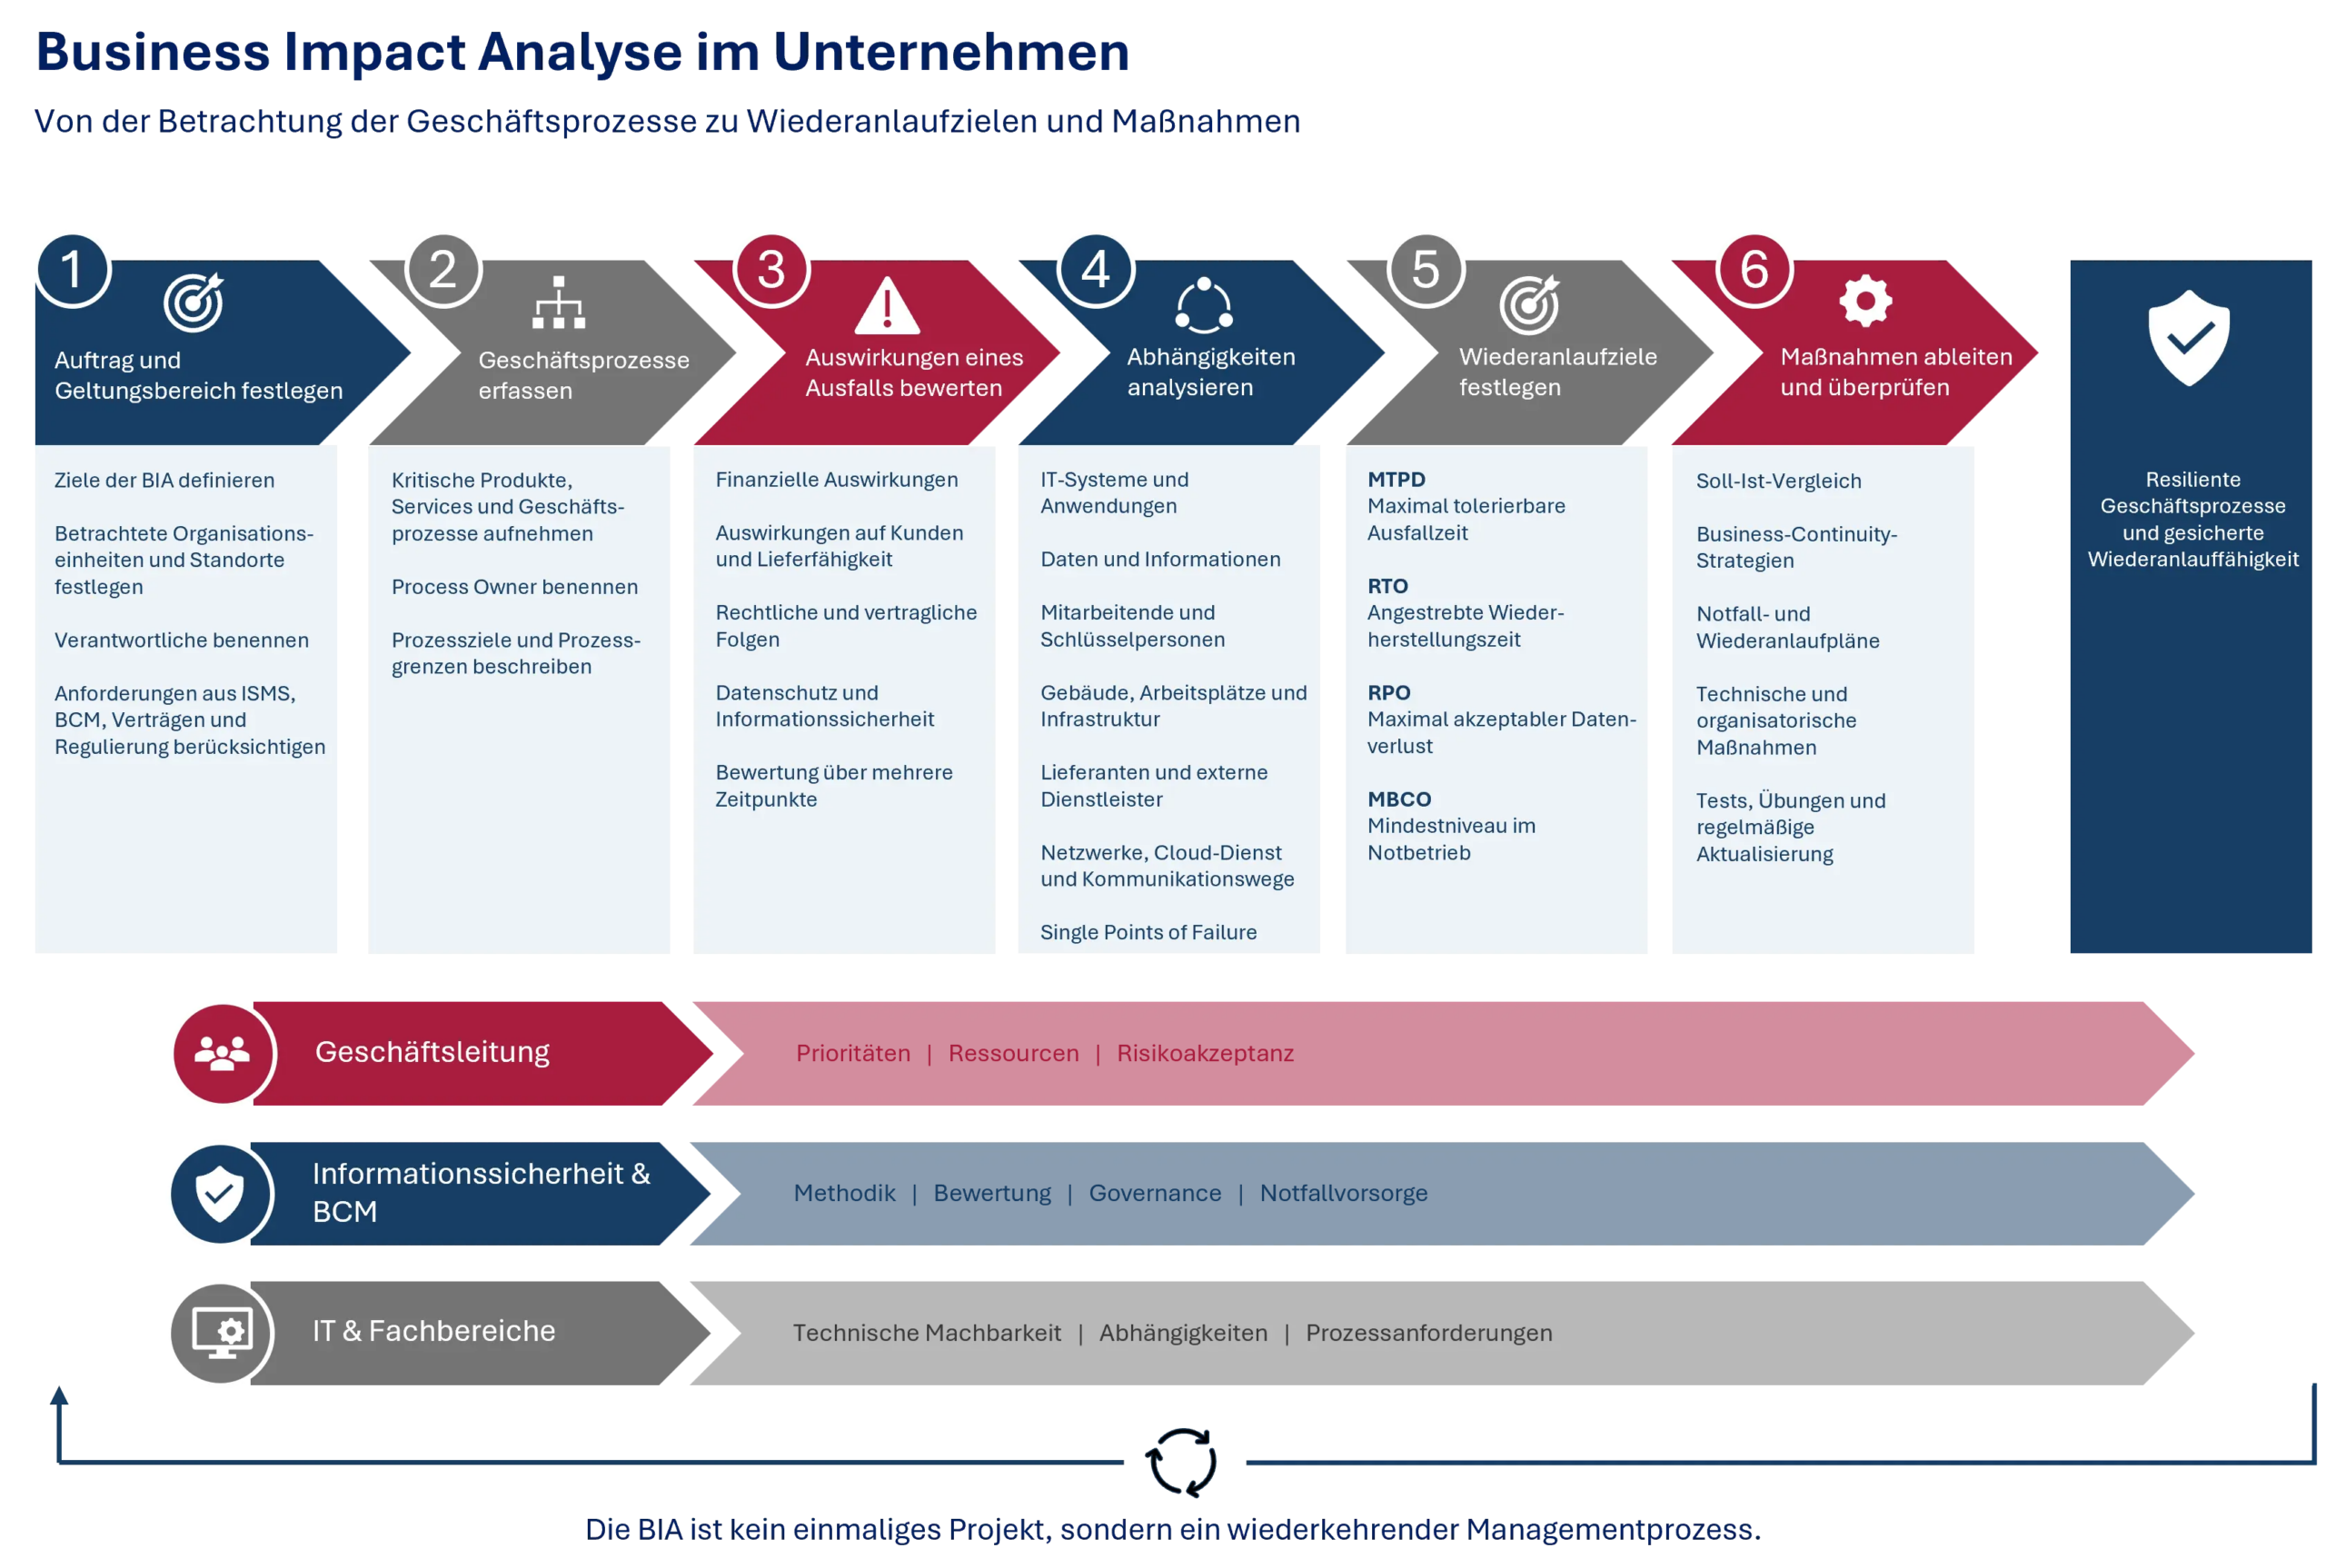
Prozessdiagramm zur Business Impact Analyse kurz BIA

Verantwortlichkeiten im Unternehmen

Eine BIA ist eine bereichsübergreifende Managementaufgabe. Die Verantwortung darf nicht vollständig an die IT oder den ISB delegiert werden.

Die Geschäftsleitung sollte:

  • Ziele und Geltungsbereich der BIA bestätigen
  • Verantwortliche und Ressourcen benennen
  • Kritikalitätskriterien freigeben
  • Zielkonflikte zwischen Kosten, Verfügbarkeit und Resilienz entscheiden
  • Akzeptierte Restrisiken genehmigen
  • Investitionen in Notfallvorsorge priorisieren
  • Die Ergebnisse formal freigeben

Die Leitungsebene ist für das BCM verantwortlich.

Zu den zentralen Aufgaben gehören:

  • Methodik und Bewertungskriterien festlegen
  • BIA in ISMS und Risikomanagement integrieren
  • Abhängigkeiten zu Schutzbedarf und Informationswerten herstellen
  • Anforderungen an Wiederherstellung und Notfallvorsorge ableiten
  • Ergebnisse konsolidieren und dokumentieren
  • Notfallpläne, Tests und Verbesserungsmaßnahmen koordinieren
  • Aktualisierungen und Managementberichte sicherstellen

Die IT sollte insbesondere:

  • Technische Abhängigkeiten dokumentieren
  • Single Points of Failure identifizieren
  • RTO- und RPO-Anforderungen auf Machbarkeit prüfen
  • Backup- und Restore-Verfahren bewerten
  • Wiederanlaufreihenfolgen mit den Fachbereichen abstimmen
  • Wiederherstellungstests durchführen
  • Abweichungen zwischen Soll- und Ist-Zustand transparent machen

Die IT kann technische Wiederherstellungszeiten einschätzen. Welche Geschäftsprozesse jedoch zuerst wiederhergestellt werden müssen, ist eine unternehmerische Entscheidung.

Die Fachbereiche kennen die tatsächlichen Folgen eines Prozessausfalls. Sie sollten daher:

  • Prozessabhängigkeiten vollständig beschreiben
  • Auswirkungen in unterschiedlichen Zeitintervallen bewerten
  • Mindestleistungen im Notbetrieb definieren
  • Ersatzverfahren und Prioritäten benennen
  • Wiederanlaufpläne fachlich prüfen
  • An Übungen und Tests teilnehmen


BIA im Kontext von Standards und Regulierung


ISO 22301

Die ISO 22301 beschreibt Anforderungen an ein Business-Continuity-Management-System. Die BIA ist ein zentrales Element, um zeitkritische Aktivitäten, Auswirkungen und Wiederherstellungsanforderungen zu bestimmen.

Ein wirksames BCMS umfasst jedoch mehr als die BIA. Dazu gehören unter anderem:

  • Governance und Verantwortlichkeiten
  • Business-Continuity-Strategien
  • Geschäftsfortführungsplanung
  • Wiederanlauf- und Wiederherstellungsplanung
  • Übungen und Tests
  • Leistungsüberwachung
  • kontinuierliche Verbesserung

BSI-Standard 200-4

Der BSI-Standard 200-4 bietet eine praxisnahe Methodik für den Aufbau und Betrieb eines BCMS. Er richtet sich an Unternehmen, Behörden und andere Organisationen und kann an die jeweiligen organisatorischen, rechtlichen und wirtschaftlichen Rahmenbedingungen angepasst werden.

Der Standard beschreibt unter anderem:

  • den BIA-Vorfilter,
  • die Vorbereitung und Durchführung der BIA,
  • die Ermittlung von Prozess- und Ressourcenabhängigkeiten,
  • die Identifikation von Single Points of Failure,
  • den Soll-Ist-Vergleich,
  • die Auswahl von Business-Continuity-Strategien,
  • die Geschäftsfortführungsplanung,
  • die Wiederanlauf- und Wiederherstellungsplanung,
  • sowie Übungen, Tests und Verbesserungsmaßnahmen.

Der BSI-Standard 200-4 sieht außerdem ein Stufenmodell mit Reaktiv-BCMS, Aufbau-BCMS und Standard-BCMS vor. Die Stufe Standard-BCMS ist an die Anforderungen der ISO 22301:2019 angelehnt und kann die Grundlage für eine Zertifizierungsfähigkeit bilden.

ISO/IEC 27001 und ISMS

Im ISMS hilft die BIA dabei, Verfügbarkeitsanforderungen geschäftlich zu begründen. Sie zeigt, welche Informationswerte, Systeme und Prozesse besonders geschützt und wie schnell sie wiederhergestellt werden müssen.

Die BIA ersetzt die Informationssicherheits-Risikoanalyse jedoch nicht. Sie ergänzt diese, indem sie die Auswirkungen auf Geschäftsprozesse und die zeitlichen Anforderungen konkretisiert.

NIS2 und weitere Anforderungen

Für Unternehmen, die in den Anwendungsbereich der NIS2-Regulierung fallen, kann die BIA eine wichtige Grundlage für Maßnahmen zur Geschäftsfortführung, Krisenbewältigung, Risikosteuerung und Reaktion auf Sicherheitsvorfälle bilden.

Der konkrete rechtliche Anwendungsbereich und die jeweils geltenden nationalen Anforderungen sollten separat geprüft werden. Eine BIA allein führt nicht automatisch zur Erfüllung regulatorischer Pflichten. Sie liefert jedoch wichtige Nachweise und Entscheidungsgrundlagen für ein systematisches Resilienz- und Risikomanagement.

Typische Fehler bei der BIA

In der Praxis treten immer wieder ähnliche Schwachstellen auf:

  • Die BIA wird ausschließlich von der IT durchgeführt.
  • Geschäftsprozesse werden mit einzelnen Anwendungen gleichgesetzt.
  • Alle Prozesse werden als gleich kritisch eingestuft.
  • RTO und RPO werden ohne Beteiligung der Fachbereiche festgelegt.
  • Abhängigkeiten von Dienstleistern und Lieferketten fehlen.
  • Manuelle Ersatzverfahren werden nicht betrachtet.
  • Die MTPD wird mit dem RTO verwechselt.
  • RTO-Ziele sind technisch oder wirtschaftlich unrealistisch.
  • Backups werden erstellt, aber Wiederherstellungen nicht getestet.
  • Ergebnisse werden dokumentiert, aber nicht in Maßnahmen überführt.
  • Die Geschäftsleitung genehmigt die Ergebnisse nicht.
  • Die BIA wird nach Prozess-, Organisations- oder Technologiewechseln nicht aktualisiert.

Der wichtigste Grundsatz lautet:

Eine BIA ist nur dann wirksam, wenn ihre Ergebnisse konkrete Entscheidungen und Maßnahmen auslösen.

Von der BIA zu konkreten Maßnahmen

Aus den Ergebnissen sollten sich nachvollziehbare Verbesserungsmaßnahmen ableiten lassen. Dazu gehören beispielsweise:

  • Aufbau redundanter Systeme und Kommunikationswege
  • Verbesserung von Backup- und Restore-Konzepten
  • Einführung regelmäßiger Wiederherstellungstests
  • Definition von Ausweicharbeitsplätzen
  • Entwicklung manueller Ersatzverfahren
  • Anpassung von Service-Level-Vereinbarungen
  • Überprüfung kritischer Lieferanten
  • Absicherung besonders wichtiger Cloud- und SaaS-Abhängigkeiten
  • Erstellung und Pflege von Notfallhandbüchern
  • Entwicklung von Wiederanlaufplänen
  • Aufbau einer Krisenorganisation
  • Durchführung von Alarmierungs-, Plan- und Funktionstests

Eine BIA muss regelmäßig aktualisiert werden

Eine BIA ist keine einmalige Bestandsaufnahme. Sie sollte regelmäßig überprüft und bei relevanten Veränderungen aktualisiert werden.

Das gilt insbesondere bei:

  • Einführung neuer Anwendungen
  • Cloud- und Outsourcing-Projekten
  • Fusionen und Umstrukturierungen
  • neuen Standorten oder Produktionsverfahren
  • Änderungen bei kritischen Dienstleistern
  • neuen gesetzlichen oder vertraglichen Anforderungen
  • größeren Sicherheitsvorfällen
  • Erkenntnissen aus Notfallübungen
  • organisatorischen Veränderungen bei Schlüsselpersonen

Auch Testergebnisse müssen zurück in die BIA einfließen. Wenn ein System laut Planung innerhalb von vier Stunden wiederhergestellt werden soll, ein Restore-Test aber zwölf Stunden benötigt, besteht eine relevante Lücke. Dann müssen entweder technische Maßnahmen verbessert, das Ziel angepasst oder das verbleibende Risiko durch die Geschäftsleitung akzeptiert werden.

Fazit

Eine Business Impact Analyse beantwortet nicht nur die Frage, welche IT-Systeme bei einem Ausfall betroffen sind. Sie zeigt, welche Geschäftsprozesse für das Unternehmen unverzichtbar sind, welche Ausfallzeiten akzeptiert werden können und welche Ressourcen für Notbetrieb und Wiederherstellung erforderlich sind.

Damit schafft die BIA eine gemeinsame Entscheidungsgrundlage für Geschäftsleitung, Fachbereiche, Informationssicherheit, BCM und IT. Werden die Ergebnisse konsequent in technische Maßnahmen, Notfallverfahren, Wiederanlaufpläne und Tests überführt, stärkt die BIA nicht nur das ISMS, sondern die gesamte organisatorische Resilienz.

Was Sie auch interessieren könnte:

Seminar:

“Business Continuity Management (BCM) nach ISO 22301”

„Wirksamkeitsmessung nach ISO 27004“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Wer die wichtigsten Gedanken zur BIA kompakt im Audioformat vertiefen möchte, findet im Podcast „Business Impact Analyse – für den Ernstfall vorbereitet“ passende Praxisimpulse.

Hören Sie rein!

Blog-Beitrag:

„Business Impact Analyse im ISMS – Der Schlüssel für eine robuste Informationssicherheit“
Risikomanagement lebt nicht auf dem Papier – es beweist sich in der Praxis. Pentests und Krisenübungen sind dabei die wichtigsten Werkzeuge, um zu zeigen, ob Sicherheitsmaßnahmen wirklich wirken oder nur dokumentiert sind. Beide Ansätze – der technische Härtetest und die organisatorische Belastungsprobe – liefern wertvolle Erkenntnisse für das laufende Sicherheits- und Geschäftsrisikomanagement.

Vom Konzept zur Realität – warum Tests unverzichtbar sind

Ein gutes Risikomanagement identifiziert, bewertet und behandelt Risiken. Doch erst der Praxistest zeigt, ob Kontrollen und Prozesse im Ernstfall standhalten.

  • Penetrationstests (Pentests) überprüfen technische Schutzmaßnahmen durch simulierte Angriffe. Sie decken Schwachstellen in Anwendungen, Netzwerken oder Schnittstellen auf, bevor Angreifer sie finden.
  • Phishing-Tests prüfen, ob die Awareness in der Belegschaft bewusst gelebt wird. Eine anonymisierte Auswertung kann aufzeigen wie viele trotz einer Schulung und entsprechenden Handlungsanweisungen auf einen falschen Link klicken und sich so aufs Glatteis führen lassen.
  • Business-Continuity- und Krisenübungen (BCM-Übungen) prüfen die Belastbarkeit organisatorischer Strukturen: Funktionieren die Alarmierung, Entscheidungswege und Kommunikationsabläufe wirklich wie geplant, auch wenn die Zeit drängt?

Diese Methoden sind somit direkte Wirksamkeitsnachweise der getroffenen Sicherheitsmaßnahmen – und damit ein zentraler Bestandteil der ISO 27001-Anforderung an kontinuierliche Verbesserung.

Erkenntnisse systematisch verwerten – der Weg ins Risikoregister

Die gewonnenen Befunde sind weit mehr als Einzelergebnisse. Sie müssen strukturiert verarbeitet werden:

  1. Klassifikation der Feststellungen – Welche Risiken wurden aufgedeckt (technisch, organisatorisch, prozessual)?
  2. Übertrag ins Risikoregister – Die Erkenntnisse werden als neue oder angepasste Risiken aufgenommen, mit Bewertung nach Eintrittswahrscheinlichkeit und Schadenspotenzial.
  3. Abgleich mit bestehenden Kontrollen – Wo sind Maßnahmen bereits abgedeckt, wo entstehen Lücken?
  4. Rückmeldung in die Risikobehandlung – Anpassung oder Ergänzung von Maßnahmen und Prioritäten in der nächsten Planungsrunde.

So entsteht ein nachweisbarer Regelkreis zwischen operativer Testpraxis und strategischem Risikomanagement.

Kennzahlen und Reporting – messbare Wirksamkeit schaffen

Ein moderner Sicherheits- oder Compliance-Report darf nicht nur Summen und Zustände darstellen, sondern sollte zeigen, wie Sicherheitsmaßnahmen über Zeit wirken. Pentest- und BCM-Ergebnisse liefern dafür exzellente Kennzahlen (KPIs):

  • Anteil behobener Findings pro Quartal oder Kategorie
  • Umsetzungsgeschwindigkeit kritischer Maßnahmen (Time-to-Fix)
  • Reaktionszeit, Entscheidungsdauer und Kommunikationsfehler in Krisenübungen

Diese Kennzahlen lassen sich direkt ins Management-Reporting integrieren. So wird Sicherheit als steuerbare Leistungsgröße sichtbar – und nachvollziehbarer für die Geschäftsführung.

Der Härtetest als Führungstool

Richtig eingesetzt, schaffen Pentests und Notfallübungen Vertrauen: intern, bei Kunden und auch gegenüber Auditoren. Sie zeigen, dass Sicherheitsmaßnahmen nicht nur implementiert, sondern aktiv überprüft werden. Das Ergebnis ist mehr als technische Robustheit – es ist umfassende Resilienz.

Ein funktionierendes Risikomanagement erkennt Risiken nicht nur, es erlebt sie kontrolliert und lernt daraus. Genau das leisten Pentests und Krisenübungen – als echte Bewährungsprobe für Strategie, Kultur und Führung.

Fazit

Pentests und Krisenübungen sind das „Real-Life-Labor“ des Risikomanagements. Sie zeigen, wo Kontrollen greifen und wo sich Risiken unerwartet entfalten. Werden ihre Ergebnisse systematisch ins Risikoregister, in Kennzahlen und ins Reporting integriert, entsteht eine dynamische Sicherheitssteuerung.

Oder anders gesagt: Wer übt, steuert Sicherheit – wer nicht übt, hofft nur.

Was Sie auch interessieren könnte:

Seminar:

Der BCM-Workshop bietet Ihnen die Möglichkeit gezielt Szenarien durchzugehen und Prozesse auf Schwachstellen zu prüfen. Kontaktieren Sie uns bei Interesse unter seminare@anmatho.de.

„Risikomanagement im ISMS“

“Business Continuity Management (BCM) nach ISO 22301”

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

JETZT GIBT’S AUF DIE OHREN – SECURITY ON AIR – DER ANMATHO PODCAST


Vertraulichkeitsvereinbarung ISO 27001: Was Auditoren prüfen

Vertraulichkeits- und Geheimhaltungsvereinbarungen sind in den meisten Unternehmen Standard – doch im Audit nach ISO 27001 zählt nicht nur die Unterschrift, sondern vor allem die Wirksamkeit. In dieser Folge von „Security on Air” beleuchten wir, worauf es beim Control A.6.6 aus Auditoren-Sicht wirklich ankommt.

Warum A.6.6 mehr ist als eine Formalie

Das Control A.6.6 der ISO 27001 verpflichtet Mitarbeiter und externe Partner zur Verschwiegenheit. Doch viele Unternehmen behandeln dies als reine Formalie: Verträge werden unterzeichnet, abgeheftet – und dann nicht weiter beachtet. Im Audit zeigt sich schnell, ob diese Maßnahmen tatsächlich wirken oder nur auf dem Papier existieren.

Interne Verpflichtungen: Mehr als nur eine Unterschrift im Arbeitsvertrag

Bei Mitarbeitern sind Vertraulichkeitsklauseln häufig in Arbeitsverträge integriert oder werden über separate Formulare abgezeichnet. Problematisch wird es, wenn diese Verpflichtungen im Rahmen von Jahresgesprächen „en bloc” unterschrieben werden – ohne dass die Inhalte wirklich verstanden werden. Aus Sicht der Informationssicherheit ist entscheidend, dass die Verschwiegenheitspflicht im Bewusstsein der Mitarbeiter verankert bleibt. Das gelingt beispielsweise durch regelmäßige Schulungen, Awareness-Maßnahmen und klare, verständliche Formulierungen.

Auch die zeitliche Befristung von Verschwiegenheitspflichten – häufig drei bis fünf Jahre – ist ein Aspekt, der in der Praxis häufig zu beobachten ist. Das ist durchaus sinnvoll, um die Verpflichtungen wieder in Erinnerung zu rufen.

Externe Partner: Rechtssicherheit und konsistente Begrifflichkeit

Bei externen Dienstleistern, Partnern oder Kunden müssen Vertraulichkeitsvereinbarungen rechtssicher formuliert sein. Ein häufiger Fehler: Es werden eigene, unscharfe Begrifflichkeiten wie „sensible Daten” oder „schützenswerte Informationen” verwendet, die nicht mit dem eigenen Klassifikationsschema abgestimmt sind. Besser ist es, sich an etablierten Definitionen – etwa dem Geschäftsgeheimnisgesetz sowie dem eigenen Klassifikationsschema – zu orientieren und die Begriffe mit dem Informationssicherheitsmanagement abzustimmen.

Wirksamkeit statt nur Rechtssicherheit

Im Audit wird nicht nur geprüft, ob Vereinbarungen vorliegen, sondern ob sie wirksam sind. Wenn Informationen, die als „vertraulich” klassifiziert sind, offen am Schwarzen Brett hängen oder ungeschützt weitergegeben werden, ist das gesamte Konstrukt wirkungslos – unabhängig von der rechtlichen Durchsetzbarkeit. Ziel der Informationssicherheit ist es, dass Vertraulichkeit bereits im Alltag gelebt wird, nicht erst im Schadensfall rechtlich eingefordert werden muss.

Dazu gehören:

  • Klare Klassifikation von Informationen
  • Erkennbarkeit der Vertraulichkeitsstufe für Mitarbeiter
  • Regelmäßige Awareness-Maßnahmen
  • Einbindung des Lieferantenmanagements
  • Gezielte Aufklärung externer Dienstleister vor Projektstart

Verhandlungsspielraum bei NDAs großer Partner

Kleine Unternehmen erhalten häufig NDAs von großen Partnern zur Unterschrift. Doch auch hier gibt es Spielraum: Die Verhandlungsmacht hängt weniger von der Unternehmensgröße ab als von der eigenen Bedeutung für den Geschäftspartner. Fachabteilungen und Rechtsabteilungen sind oft bereit, unkritische Klauseln zu streichen, wenn das Projekt vorankommen soll.

Fazit: A.6.6 aktiv gestalten statt nur abhaken

Control A.6.6 erfordert mehr als nur das Abzeichnen von Formularen. Es braucht abgestimmte Prozesse zwischen Personalabteilung, Rechtsabteilung, Lieferantenmanagement und Informationssicherheitsmanagement – und vor allem Maßnahmen, die Vertraulichkeit im Alltag wirksam machen.

Was Sie auch interessieren könnte:

Seminar:

„Informationssicherheit für Vorstände und Geschäftsführer“

„Wirksamkeitsmessung nach ISO 27004“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Webseite.

Hören Sie rein!

Das stille Risiko im Alltag

Sie haben in Informationssicherheit investiert – Firewalls, Data Loss Prevention (DLP), Schulungen für alle Beteiligten. Sie erfüllen NIS2, IT-SiG 2.0 und/oder ISO- und  BSI-Standards. Dennoch verlassen täglich vertrauliche Daten Ihr Unternehmen über einen Kanal, den Security-Tools oft nicht erfassen: Schatten-KI.

Laut IBM Cost of a Data Breach Report 2026 waren Schatten-KI-Inzidenzen in 43% aller Sicherheitsvorfälle beteiligt – eine Verdopplung gegenüber dem Vorjahr.

Mitarbeitende kopieren Kundendaten in ChatGPT, lassen sich Vertragsentwürfe von Claude prüfen oder nutzen KI zur Code-Generierung – ohne Freigabe, Aufsicht oder Sicherheitskontrollen.

Die Risiken: Warum Schatten-KI für KRITIS und NIS2 existenziell ist

“Datenabfluss und Vertraulichkeitsverlust”

Vertrauliche Daten gelangen in externe KI-Systeme ohne Ihre Kontrolle.

  • Keine vertragliche Absicherung: Bei privaten Accounts fehlen Auftragsverarbeitungsverträge (AVV) und Standardvertragsklauseln (SCCs) – ein klarer DSGVO-Verstoß.
  • Training mit Ihren Daten: Kostenlose KI-Dienste nutzen Eingaben zum Training.
  • Downstream-Verstöße: KI-Systeme geben sensible Daten zurück. Laut Netskope AI Report 2026 haben sich solche Vorfälle binnen eines Jahres mehr als verdoppelt.

“Compliance-Verstöße mit weitreichenden Folgen”

DSGVO-Verstöße

  • Privacy by Design / by Default ist unmöglich bei “heimlicher” Datenverarbeitung
  • Datenschutz-Folgenabschätzungen können nicht oder nur unzureichend durchgeführt werden
  • Betroffenenrechte (Auskunft, Löschung) lassen sich nicht gewährleisten

AI Act – Transparenzpflichten seit August 2026

  • Fehlende Kennzeichnung: KI-generierte Inhalte könnten ohne Wissen des Unternehmens veröffentlicht werden
  • Keine Dokumentation: Ohne KI-Inventar kein Nachweis bei behördlichen Prüfungen

Laut der genannten Studie von IBM hatten 68% der von Sicherheitsvorfällen betroffenen Unternehmen keine KI-Governance-Richtlinie.

NIS2 und KRITIS-Anforderungen

  • Schatten-KI untergräbt Investitionen in Cybersicherheit
  • Incident-Erkennung scheitert bei nicht erfasster KI-Nutzung
  • Externe KI-Anbieter werden zu Lieferanten ohne Due Diligence

In etwa jedem fünften Fall zahlte das betroffene Unternehmen zusätzlich eine regulatorische Geldstrafe.

“Haftungs- und Reputationsrisiken”

  • Zivilrechtliche Haftung bei Datenlecks
  • Verlust von Geschäftsgeheimnissen durch fehlende Nachweisbarkeit
  • Reputationsschäden durch Schlagzeilen über Compliance-Verstöße

Warum Verbote scheitern – und was stattdessen funktioniert

Die naheliegende Reaktion: KI-Nutzung verbieten. Doch diese Strategie ist zum Scheitern verurteilt.

Die Realität: Verbote werden umgangen

  • Produktivitätsdruck: Mitarbeitende erleben KI als Werkzeug, das ihre Arbeit erleichtert. Ein Verbot wird als Innovationsbremse wahrgenommen und stillschweigend ignoriert
  • Private Accounts: Laut UpGuard State of Shadow AI Survey (November 2025) berichteten 81% der Mitarbeitenden und 88% der Sicherheitsverantwortlichen von der Nutzung nicht genehmigter KI-Tools.
  • Kultur des Wegschauens: Führungskräfte dulden die Nutzung, solange „die Arbeit erledigt wird”

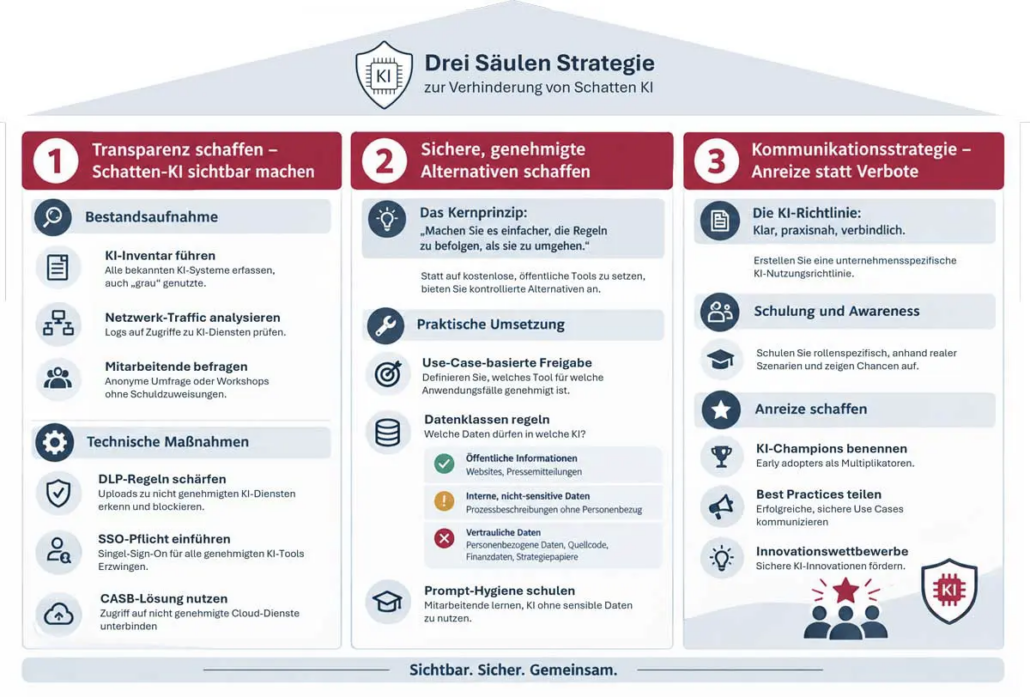
Der bessere Weg: Drei Säulen Strategie

Drei Säulen Strategie zur Verhinderung von Schatten KI

Drei Säulen Strategie zur Verhinderung von Schatten KI

Fazit: Schatten-KI ist ein Führungsproblem

Schatten-KI lässt sich nicht wegpatchen. Sie ist die logische Konsequenz aus Innovationsdruck, Produktivitätserwartungen und unklaren Regeln.

Für KRITIS- und NIS2-Unternehmen gilt: Wer Schatten-KI ignoriert, riskiert nicht nur Datenschutzverstöße, sondern untergräbt die gesamte Compliance-Architektur. Die Aufsichtsbehörden werden dies bei Prüfungen zunehmend thematisieren – spätestens seit den AI-Act-Transparenzpflichten im August 2026.

Die Zahlen sprechen eine deutliche Sprache: Schatten-KI-Inzidenzen haben sich innerhalb eines Jahres mehr als verdoppelt.

Der erfolgreiche Weg führt nicht über Verbote, sondern über Transparenz, sichere Alternativen und eine Kultur der verantwortungsvollen Nutzung. Unternehmen, die dies verstehen und umsetzen, minimieren Risiken und machen KI zu einem echten Wettbewerbsvorteil.

Umsetzung: Ein pragmatischer Fahrplan für KRITIS-Unternehmen

Aus unserer Beratungserfahrung hat sich folgender Fahrplan bewährt:

Schritt 1: Transparenz und Mindestkontrollen

  • KI-Inventar anlegen (bekannte Tools erfassen)
  • Netzwerk-Logs auf KI-Zugriffe prüfen
  • DLP-Regeln für bekannte KI-Dienste schärfen
  • Erste KI-Richtlinie entwerfen (Muster nutzen)
  • Führungskräfte informieren und einbinden

Schritt 2: Sichere Alternativen bereitstellen

  • Mindestens ein genehmigtes Enterprise-KI-Tool einführen
  • Single Sign On-Pflicht für alle genehmigten Tools durchsetzen
  • Datenklassen und Use-Case-Matrix definieren
  • Erste Schulungswelle für kritische Bereiche (HR, Legal, IT, Marketing)

Schritt 3: Governance etablieren und skalieren

  • KI-Richtlinie finalisieren und veröffentlichen
  • Meldeprozess für KI-Incidents in bestehendes Incident-Management integrieren
  • Regelmäßige Reviews etablieren (vierteljährliche Prüfung des KI-Inventars)
  • Awareness-Kampagne starten (Newsletter, Intranet,…)

Was Sie auch interessieren könnte:

Seminar:

“KI im Unternehmen – Rechtliche Anforderungen und praktische Umsetzung”

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

JETZT GIBT’S AUF DIE OHREN – SECURITY ON AIR – DER ANMATHO PODCAST


Interessenskonflikt ISB: Warum Unabhängigkeit in der Funktion des Informationssicherheitsbeauftragten entscheidend ist

Informationssicherheit ist Führungsaufgabe – und der Informationssicherheitsbeauftragte (ISB) benötigt dafür eine unabhängige Position im Unternehmen. Typische Interessenskonflikte entstehen, wenn der ISB gleichzeitig operative Aufgaben wahrnimmt, etwa als IT-Leiter, Datenschutzbeauftragter oder interner Auditor.

Ausführliche Hintergründe, warum der ISB direkt der obersten Leitung berichten sollte und welche Risiken bei falscher Anbindung entstehen, finden Sie in unserem Beitrag „ISB im Organigramm”.

Jetzt neu: Passend dazu ist unsere Podcast-Folge „Interessenskonflikte in der Funktion des ISB” online – mit praktischen Beispielen und Empfehlungen für die Umsetzung in Ihrem Unternehmen.

Was Sie auch interessieren könnte:

Seminar:

„Informationssicherheit für Vorstände und Geschäftsführer“

Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.

Dienstleistung:

Wir stellen externe ISB – mehr…

Podcast:

Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.

Hören Sie rein!

© ANMATHO AG