Business Impact Analyse: Wie Unternehmen ihre kritischen Geschäftsprozesse schützen
 AdobeStock | 1485543477 | Captain
Ein Cyberangriff, ein großflächiger IT-Ausfall oder der Ausfall eines wichtigen Dienstleisters kann Geschäftsprozesse innerhalb weniger Minuten zum Stillstand bringen. Die entscheidende Frage lautet dann: Welche Prozesse müssen wie schnell wieder funktionieren, damit das Unternehmen handlungsfähig bleibt?
Eine Business Impact Analyse, kurz BIA, schafft hierfür die notwendige Entscheidungsgrundlage. Sie zeigt, welche Geschäftsprozesse besonders kritisch sind, welche Auswirkungen eine Unterbrechung hat und welche Ressourcen für die Aufrechterhaltung oder Wiederherstellung benötigt werden.
Was ist eine Business Impact Analyse?
Die Business Impact Analyse untersucht die Auswirkungen, die eine Unterbrechung oder ein Ausfall wichtiger Geschäftsprozesse auf ein Unternehmen hat.
Dabei geht es nicht nur um die Frage, welche IT-Anwendung ausfällt. Im Mittelpunkt steht der Geschäftsprozess: Welche Leistung erbringt das Unternehmen, welche internen und externen Abhängigkeiten bestehen und ab welchem Zeitpunkt werden die Folgen eines Ausfalls nicht mehr akzeptabel?
Typische Fragestellungen einer BIA sind:
- Welche Geschäftsprozesse sind für den Betrieb unverzichtbar?
- Welche Folgen hätte eine Unterbrechung für Umsatz, Kunden und Lieferfähigkeit?
- Welche gesetzlichen, regulatorischen oder vertraglichen Pflichten wären betroffen?
- Wie lange darf der Prozess maximal ausfallen?
- Wie schnell muss der Prozess wieder aufgenommen werden?
- Wie viele Daten dürfen im Ernstfall verloren gehen?
- Welche Personen, Informationen, Systeme und Dienstleister sind für den Betrieb und deren Prozesse kritisch?
- Welche Notbetriebs- und Wiederherstellungsmaßnahmen sind vorhanden?
Eine BIA betrachtet dabei nicht nur finanzielle Schäden. Auch Auswirkungen auf Datenschutz, Informationssicherheit, Reputation, Mitarbeitende, Lieferketten und die Erfüllung vertraglicher Verpflichtungen können entscheidend sein.
Warum ist die BIA für Unternehmen wichtig?
Unternehmen sind heute in hohem Maß von funktionierenden IT-Systemen, digitalen Kommunikationswegen, Lieferketten und externen Dienstleistern abhängig. Gleichzeitig führen schlanke Prozesse und geringe Zeitpuffer dazu, dass bereits kurze Unterbrechungen erhebliche Folgen haben können.
Ziel des BCM (Business Continuity Management) ist es, den Geschäftsbetrieb auch bei schwerwiegenden Ereignissen aufrechtzuerhalten oder nach einer Unterbrechung auf einem definierten Mindestniveau fortzuführen. Eine BIA hilft dabei, Prioritäten zu setzen.
BIA, Risikoanalyse und Notfallplanung
BIA und Risikoanalyse werden in der Praxis häufig miteinander verwechselt. Beide Verfahren hängen eng zusammen, verfolgen aber unterschiedliche Ziele.
| Verfahren | Zentrale Frage | Typisches Ergebnis |
|---|---|---|
| Business Impact Analyse (BIA) | Welche Auswirkungen hat der Ausfall eines Geschäftsprozesses? | Kritische Prozesse, Auswirkungen und Wiederanlaufziele |
| Risikoanalyse | Welche Gefährdungen können eine Störung verursachen? | Risiken, Eintrittswahrscheinlichkeiten und Schadensbewertungen |
| Notfallplanung | Wie wird bei einer konkreten Störung gehandelt? | Maßnahmen, Rollen, Kommunikationswege und Wiederanlaufpläne |
Die BIA beschreibt also vor allem die geschäftlichen Konsequenzen und zeitlichen Anforderungen. Die Risikoanalyse untersucht mögliche Ursachen wie Ransomware, Hardwaredefekte, Fehlbedienung, Lieferantenausfälle oder Naturereignisse.
Erst die Kombination aus beiden Perspektiven ermöglicht eine angemessene Notfallvorsorge:
- Die BIA bestimmt, welche Prozesse wie kritisch sind.
- Die Risikoanalyse bewertet mögliche Gefährdungen.
- Die Notfall- und Wiederanlaufplanung legt konkrete Maßnahmen fest.
- Tests zeigen, ob diese Maßnahmen tatsächlich funktionieren.
BIA, Risikoanalyse und Notfallplanung sind miteinander verbundene Bestandteile eines ganzheitlichen Business Continuity Managements.
Die wichtigsten Kennzahlen der BIA
Damit die Ergebnisse nachvollziehbar und vergleichbar sind, sollten in einer BIA einheitliche Begriffe und Zielwerte verwendet werden.
MTPD oder MAO
Die Maximum Tolerable Period of Disruption (MTPD) beziehungsweise Maximum Acceptable Outage (MAO) bezeichnet die maximal tolerierbare Dauer einer Unterbrechung.
Nach Ablauf dieses Zeitraums wären die Auswirkungen für das Unternehmen nicht mehr akzeptabel. Die MTPD beschreibt damit die äußerste Grenze – nicht zwingend das angestrebte Wiederherstellungsziel.
RTO
Das Recovery Time Objective (RTO) gibt an, innerhalb welcher Zeit ein Prozess oder eine IT-Leistung wiederhergestellt werden soll.
Das RTO sollte grundsätzlich kürzer sein als die MTPD. So bleibt ein Zeitpuffer, falls die Wiederherstellung nicht planmäßig verläuft.
Beispiel:
Ein Unternehmen kann einen wichtigen Auftragseingangsprozess maximal acht Stunden unterbrechen. Danach drohen erhebliche Liefer- und Umsatzprobleme. Die MTPD liegt somit bei acht Stunden. Als RTO könnten vier Stunden festgelegt werden.
RPO
Das Recovery Point Objective (RPO) beschreibt den maximal akzeptablen Datenverlust als Zeitspanne.
Ein RPO von 15 Minuten bedeutet, dass im Ernstfall höchstens die Daten der letzten 15 Minuten verloren gehen dürfen. Daraus ergeben sich Anforderungen an Backup-Intervalle, Replikation und Wiederherstellungsverfahren.
MBCO
Das Minimum Business Continuity Objective (MBCO) bezeichnet die Mindestleistung, die während eines Notbetriebs aufrechterhalten werden muss.
Ein Prozess muss nicht immer sofort vollständig verfügbar sein. Für eine Übergangsphase kann es beispielsweise ausreichen, nur besonders dringende Kundenaufträge zu bearbeiten oder Zahlungen manuell anzustoßen.
Diese Unterscheidung zwischen vollständigem Normalbetrieb, reduziertem Notbetrieb und vollständigem Stillstand macht die BIA besonders praxisnah.
So läuft eine BIA in der Praxis ab
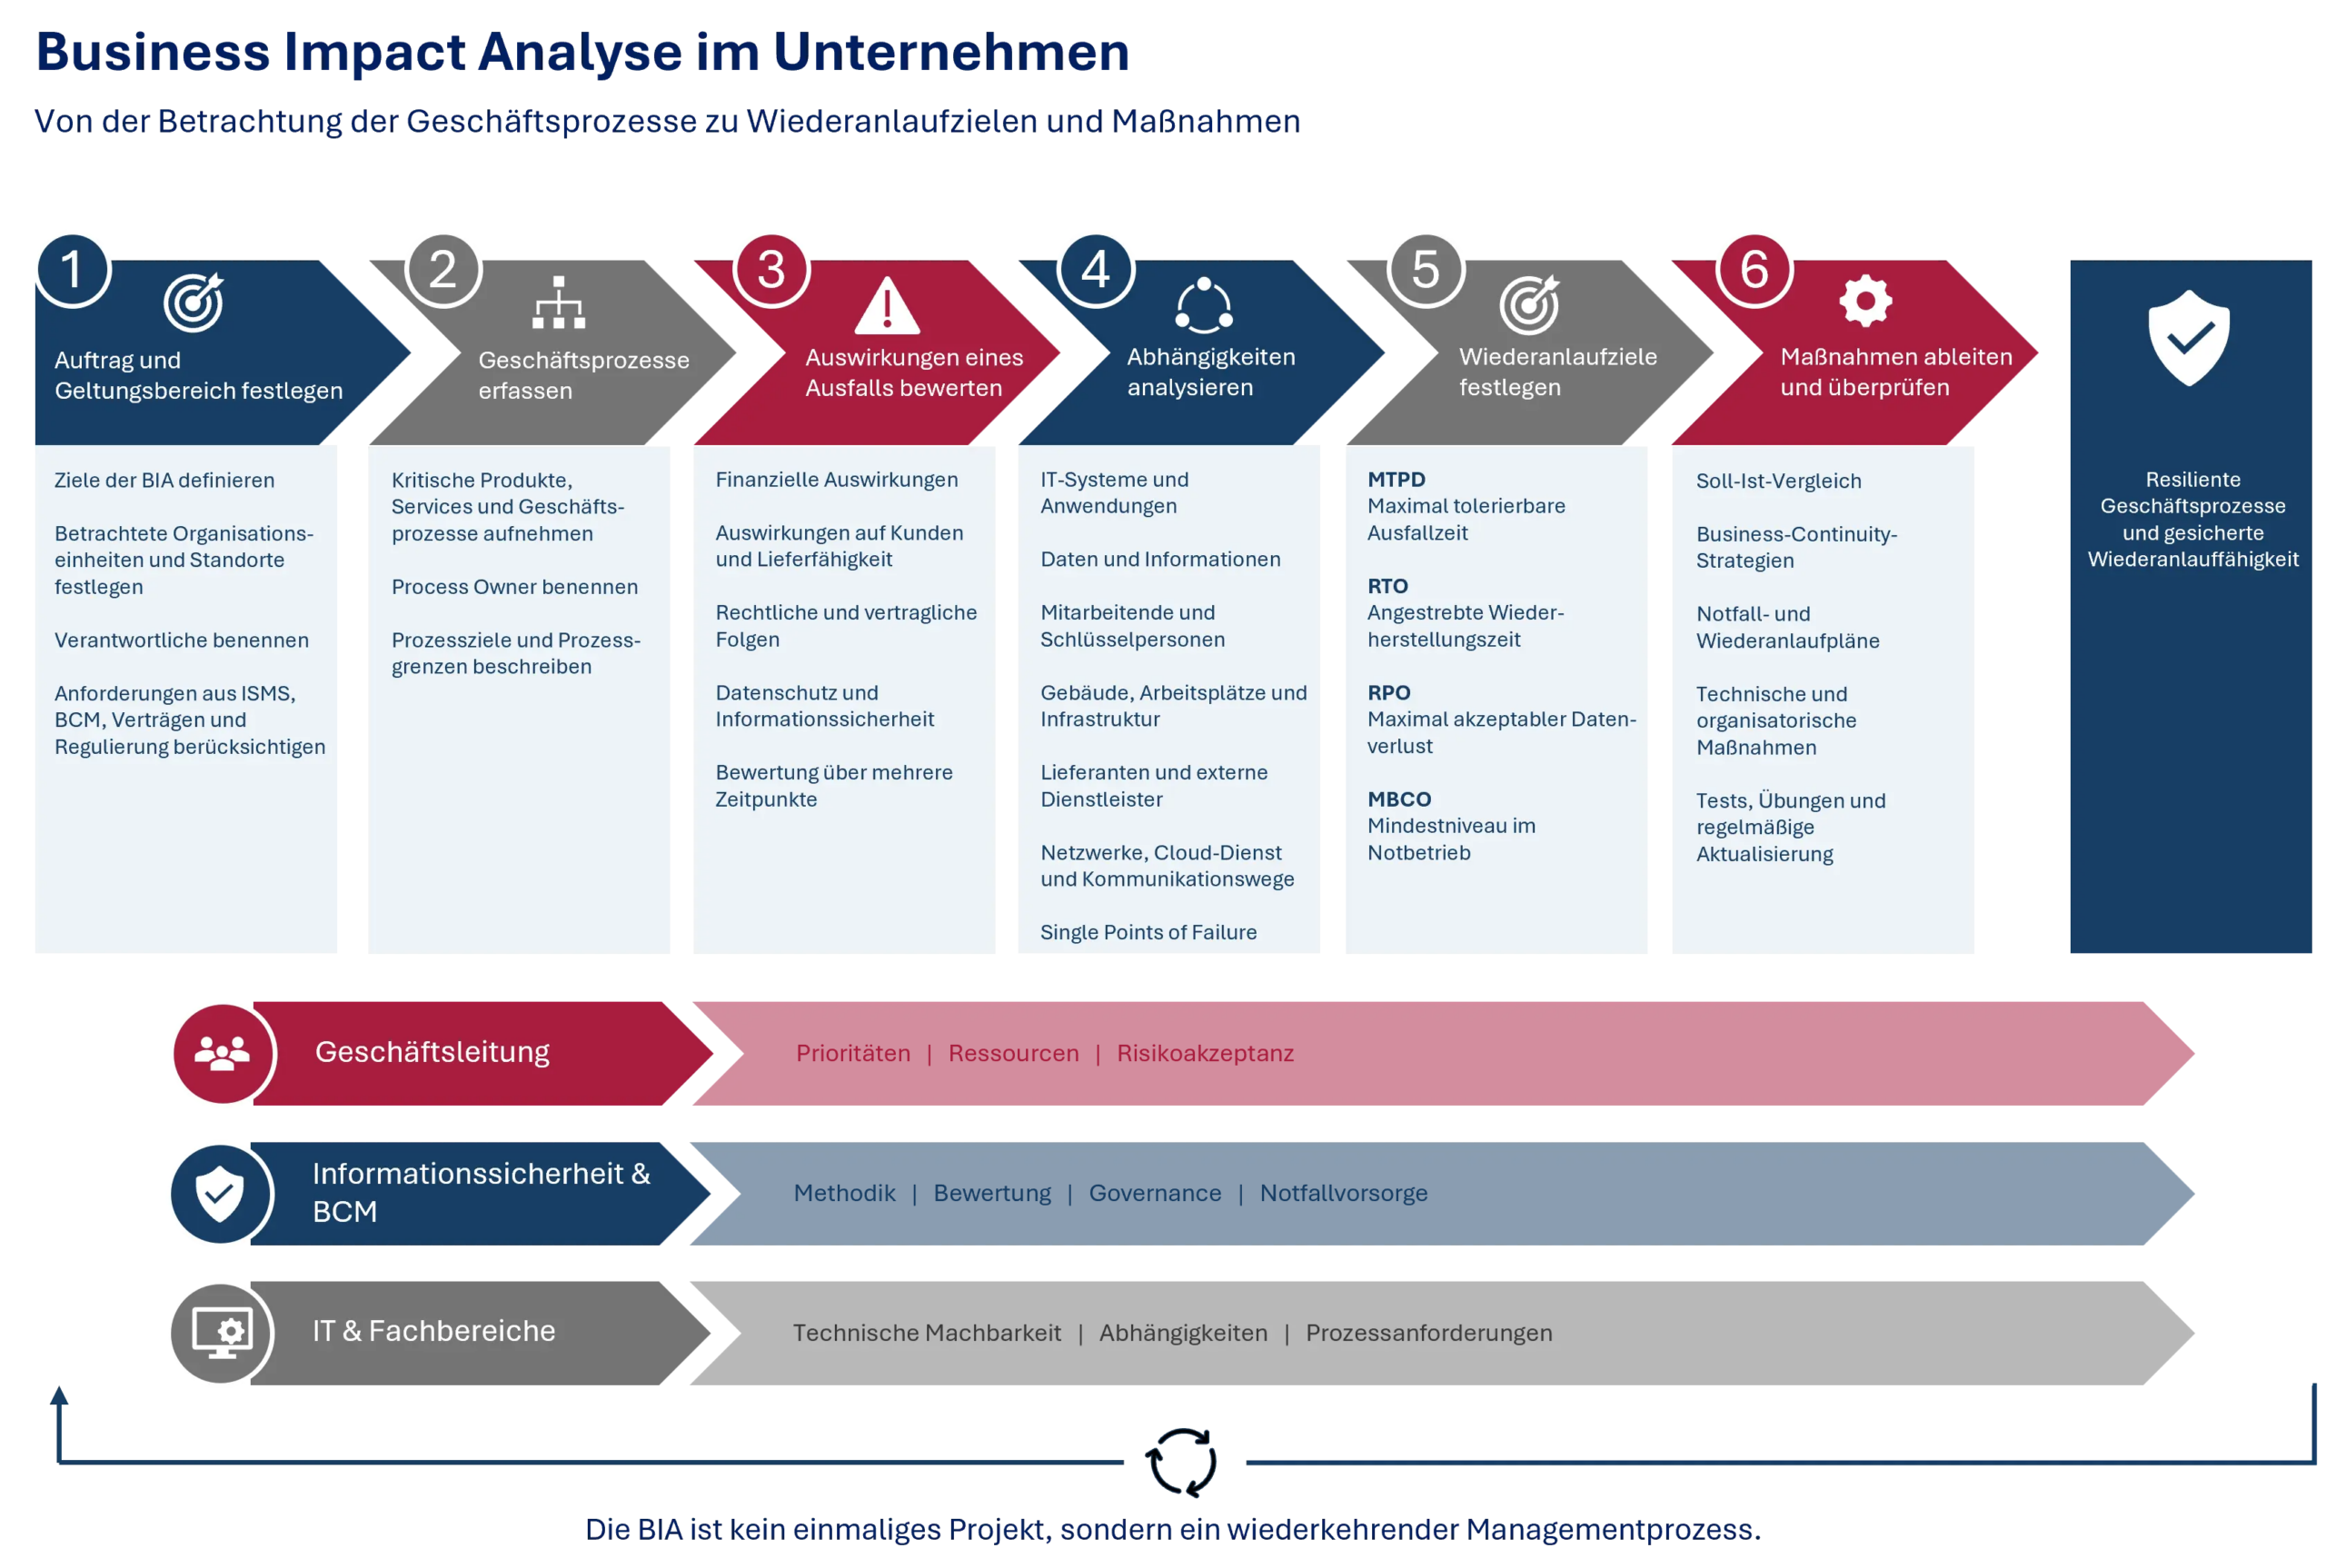
Verantwortlichkeiten im Unternehmen
Eine BIA ist eine bereichsübergreifende Managementaufgabe. Die Verantwortung darf nicht vollständig an die IT oder den ISB delegiert werden.
Geschäftsleitung
Die Geschäftsleitung sollte:
- Ziele und Geltungsbereich der BIA bestätigen
- Verantwortliche und Ressourcen benennen
- Kritikalitätskriterien freigeben
- Zielkonflikte zwischen Kosten, Verfügbarkeit und Resilienz entscheiden
- Akzeptierte Restrisiken genehmigen
- Investitionen in Notfallvorsorge priorisieren
- Die Ergebnisse formal freigeben
Die Leitungsebene ist für das BCM verantwortlich.
Informationssicherheitsbeauftragte und BCM-Verantwortliche
Zu den zentralen Aufgaben gehören:
- Methodik und Bewertungskriterien festlegen
- BIA in ISMS und Risikomanagement integrieren
- Abhängigkeiten zu Schutzbedarf und Informationswerten herstellen
- Anforderungen an Wiederherstellung und Notfallvorsorge ableiten
- Ergebnisse konsolidieren und dokumentieren
- Notfallpläne, Tests und Verbesserungsmaßnahmen koordinieren
- Aktualisierungen und Managementberichte sicherstellen
IT-Abteilung
Die IT sollte insbesondere:
- Technische Abhängigkeiten dokumentieren
- Single Points of Failure identifizieren
- RTO- und RPO-Anforderungen auf Machbarkeit prüfen
- Backup- und Restore-Verfahren bewerten
- Wiederanlaufreihenfolgen mit den Fachbereichen abstimmen
- Wiederherstellungstests durchführen
- Abweichungen zwischen Soll- und Ist-Zustand transparent machen
Die IT kann technische Wiederherstellungszeiten einschätzen. Welche Geschäftsprozesse jedoch zuerst wiederhergestellt werden müssen, ist eine unternehmerische Entscheidung.
Fachbereiche und Process Owner
Die Fachbereiche kennen die tatsächlichen Folgen eines Prozessausfalls. Sie sollten daher:
- Prozessabhängigkeiten vollständig beschreiben
- Auswirkungen in unterschiedlichen Zeitintervallen bewerten
- Mindestleistungen im Notbetrieb definieren
- Ersatzverfahren und Prioritäten benennen
- Wiederanlaufpläne fachlich prüfen
- An Übungen und Tests teilnehmen
BIA im Kontext von Standards und Regulierung
ISO 22301
Die ISO 22301 beschreibt Anforderungen an ein Business-Continuity-Management-System. Die BIA ist ein zentrales Element, um zeitkritische Aktivitäten, Auswirkungen und Wiederherstellungsanforderungen zu bestimmen.
Ein wirksames BCMS umfasst jedoch mehr als die BIA. Dazu gehören unter anderem:
- Governance und Verantwortlichkeiten
- Business-Continuity-Strategien
- Geschäftsfortführungsplanung
- Wiederanlauf- und Wiederherstellungsplanung
- Übungen und Tests
- Leistungsüberwachung
- kontinuierliche Verbesserung
BSI-Standard 200-4
Der BSI-Standard 200-4 bietet eine praxisnahe Methodik für den Aufbau und Betrieb eines BCMS. Er richtet sich an Unternehmen, Behörden und andere Organisationen und kann an die jeweiligen organisatorischen, rechtlichen und wirtschaftlichen Rahmenbedingungen angepasst werden.
Der Standard beschreibt unter anderem:
- den BIA-Vorfilter,
- die Vorbereitung und Durchführung der BIA,
- die Ermittlung von Prozess- und Ressourcenabhängigkeiten,
- die Identifikation von Single Points of Failure,
- den Soll-Ist-Vergleich,
- die Auswahl von Business-Continuity-Strategien,
- die Geschäftsfortführungsplanung,
- die Wiederanlauf- und Wiederherstellungsplanung,
- sowie Übungen, Tests und Verbesserungsmaßnahmen.
Der BSI-Standard 200-4 sieht außerdem ein Stufenmodell mit Reaktiv-BCMS, Aufbau-BCMS und Standard-BCMS vor. Die Stufe Standard-BCMS ist an die Anforderungen der ISO 22301:2019 angelehnt und kann die Grundlage für eine Zertifizierungsfähigkeit bilden.
ISO/IEC 27001 und ISMS
Im ISMS hilft die BIA dabei, Verfügbarkeitsanforderungen geschäftlich zu begründen. Sie zeigt, welche Informationswerte, Systeme und Prozesse besonders geschützt und wie schnell sie wiederhergestellt werden müssen.
Die BIA ersetzt die Informationssicherheits-Risikoanalyse jedoch nicht. Sie ergänzt diese, indem sie die Auswirkungen auf Geschäftsprozesse und die zeitlichen Anforderungen konkretisiert.
NIS2 und weitere Anforderungen
Für Unternehmen, die in den Anwendungsbereich der NIS2-Regulierung fallen, kann die BIA eine wichtige Grundlage für Maßnahmen zur Geschäftsfortführung, Krisenbewältigung, Risikosteuerung und Reaktion auf Sicherheitsvorfälle bilden.
Der konkrete rechtliche Anwendungsbereich und die jeweils geltenden nationalen Anforderungen sollten separat geprüft werden. Eine BIA allein führt nicht automatisch zur Erfüllung regulatorischer Pflichten. Sie liefert jedoch wichtige Nachweise und Entscheidungsgrundlagen für ein systematisches Resilienz- und Risikomanagement.
Typische Fehler bei der BIA
In der Praxis treten immer wieder ähnliche Schwachstellen auf:
- Die BIA wird ausschließlich von der IT durchgeführt.
- Geschäftsprozesse werden mit einzelnen Anwendungen gleichgesetzt.
- Alle Prozesse werden als gleich kritisch eingestuft.
- RTO und RPO werden ohne Beteiligung der Fachbereiche festgelegt.
- Abhängigkeiten von Dienstleistern und Lieferketten fehlen.
- Manuelle Ersatzverfahren werden nicht betrachtet.
- Die MTPD wird mit dem RTO verwechselt.
- RTO-Ziele sind technisch oder wirtschaftlich unrealistisch.
- Backups werden erstellt, aber Wiederherstellungen nicht getestet.
- Ergebnisse werden dokumentiert, aber nicht in Maßnahmen überführt.
- Die Geschäftsleitung genehmigt die Ergebnisse nicht.
- Die BIA wird nach Prozess-, Organisations- oder Technologiewechseln nicht aktualisiert.
Der wichtigste Grundsatz lautet:
Eine BIA ist nur dann wirksam, wenn ihre Ergebnisse konkrete Entscheidungen und Maßnahmen auslösen.
Von der BIA zu konkreten Maßnahmen
Aus den Ergebnissen sollten sich nachvollziehbare Verbesserungsmaßnahmen ableiten lassen. Dazu gehören beispielsweise:
- Aufbau redundanter Systeme und Kommunikationswege
- Verbesserung von Backup- und Restore-Konzepten
- Einführung regelmäßiger Wiederherstellungstests
- Definition von Ausweicharbeitsplätzen
- Entwicklung manueller Ersatzverfahren
- Anpassung von Service-Level-Vereinbarungen
- Überprüfung kritischer Lieferanten
- Absicherung besonders wichtiger Cloud- und SaaS-Abhängigkeiten
- Erstellung und Pflege von Notfallhandbüchern
- Entwicklung von Wiederanlaufplänen
- Aufbau einer Krisenorganisation
- Durchführung von Alarmierungs-, Plan- und Funktionstests
Eine BIA muss regelmäßig aktualisiert werden
Eine BIA ist keine einmalige Bestandsaufnahme. Sie sollte regelmäßig überprüft und bei relevanten Veränderungen aktualisiert werden.
Das gilt insbesondere bei:
- Einführung neuer Anwendungen
- Cloud- und Outsourcing-Projekten
- Fusionen und Umstrukturierungen
- neuen Standorten oder Produktionsverfahren
- Änderungen bei kritischen Dienstleistern
- neuen gesetzlichen oder vertraglichen Anforderungen
- größeren Sicherheitsvorfällen
- Erkenntnissen aus Notfallübungen
- organisatorischen Veränderungen bei Schlüsselpersonen
Auch Testergebnisse müssen zurück in die BIA einfließen. Wenn ein System laut Planung innerhalb von vier Stunden wiederhergestellt werden soll, ein Restore-Test aber zwölf Stunden benötigt, besteht eine relevante Lücke. Dann müssen entweder technische Maßnahmen verbessert, das Ziel angepasst oder das verbleibende Risiko durch die Geschäftsleitung akzeptiert werden.
Fazit
Eine Business Impact Analyse beantwortet nicht nur die Frage, welche IT-Systeme bei einem Ausfall betroffen sind. Sie zeigt, welche Geschäftsprozesse für das Unternehmen unverzichtbar sind, welche Ausfallzeiten akzeptiert werden können und welche Ressourcen für Notbetrieb und Wiederherstellung erforderlich sind.
Damit schafft die BIA eine gemeinsame Entscheidungsgrundlage für Geschäftsleitung, Fachbereiche, Informationssicherheit, BCM und IT. Werden die Ergebnisse konsequent in technische Maßnahmen, Notfallverfahren, Wiederanlaufpläne und Tests überführt, stärkt die BIA nicht nur das ISMS, sondern die gesamte organisatorische Resilienz.
Was Sie auch interessieren könnte:
Seminar:
“Business Continuity Management (BCM) nach ISO 22301”
„Wirksamkeitsmessung nach ISO 27004“
Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.
Podcast:
Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.
Wer die wichtigsten Gedanken zur BIA kompakt im Audioformat vertiefen möchte, findet im Podcast „Business Impact Analyse – für den Ernstfall vorbereitet“ passende Praxisimpulse.
Hören Sie rein!
Blog-Beitrag:
„Business Impact Analyse im ISMS – Der Schlüssel für eine robuste Informationssicherheit“
 AdobeStock | #374881338| Olivier Le Moal
 Adobe Stock | #142116400 | peterschreiber.media
 AdobeStock | 799160206 | Avve Diana
 © ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
 AdobeStock | 407869470 | Jo Panuwat D
 AdobeStock | #474964219| Alexander Limbach