Wirksamkeitsmessung im Datenschutz
 AdobeStock_420823485_Murrstock
Für Datenschutzbeauftragte (DSB) stellt sich die Frage: Wie lässt sich Datenschutz-Compliance nicht nur dokumentieren, sondern auch messbar und steuerbar machen? Die ISO/IEC 27004 (Leitlinien zur Bestimmung der Leistungsfähigkeit des ISMS ISO 27001) liefert hierfür einen strukturierten Messprozess, der sich hervorragend auf den Datenschutz übertragen lässt. Dieser Artikel zeigt Ihnen, wie Sie den ISO-27004-Messprozess mit konkreten Datenschutz-KPIs operationalisieren und am Ende die Ergebnisse mithilfe eines Reifegradmodells für die Geschäftsführung aufbereiten.
Der ISO-27004-Messprozess – Übertragung auf den Datenschutz
Die ISO/IEC 27004 beschreibt einen systematischen Aufbau eines Messsystems in sieben Schritten. Kern des Prozesses ist es, Messziele zu definieren, die zu messenden Objekte festzulegen, passende Kennzahlen auszuwählen, Datenquellen zu benennen, Verantwortlichkeiten zu klären, Bewertungsregeln zu definieren und einen zielgruppengerechten Berichtsrhythmus festzulegen.
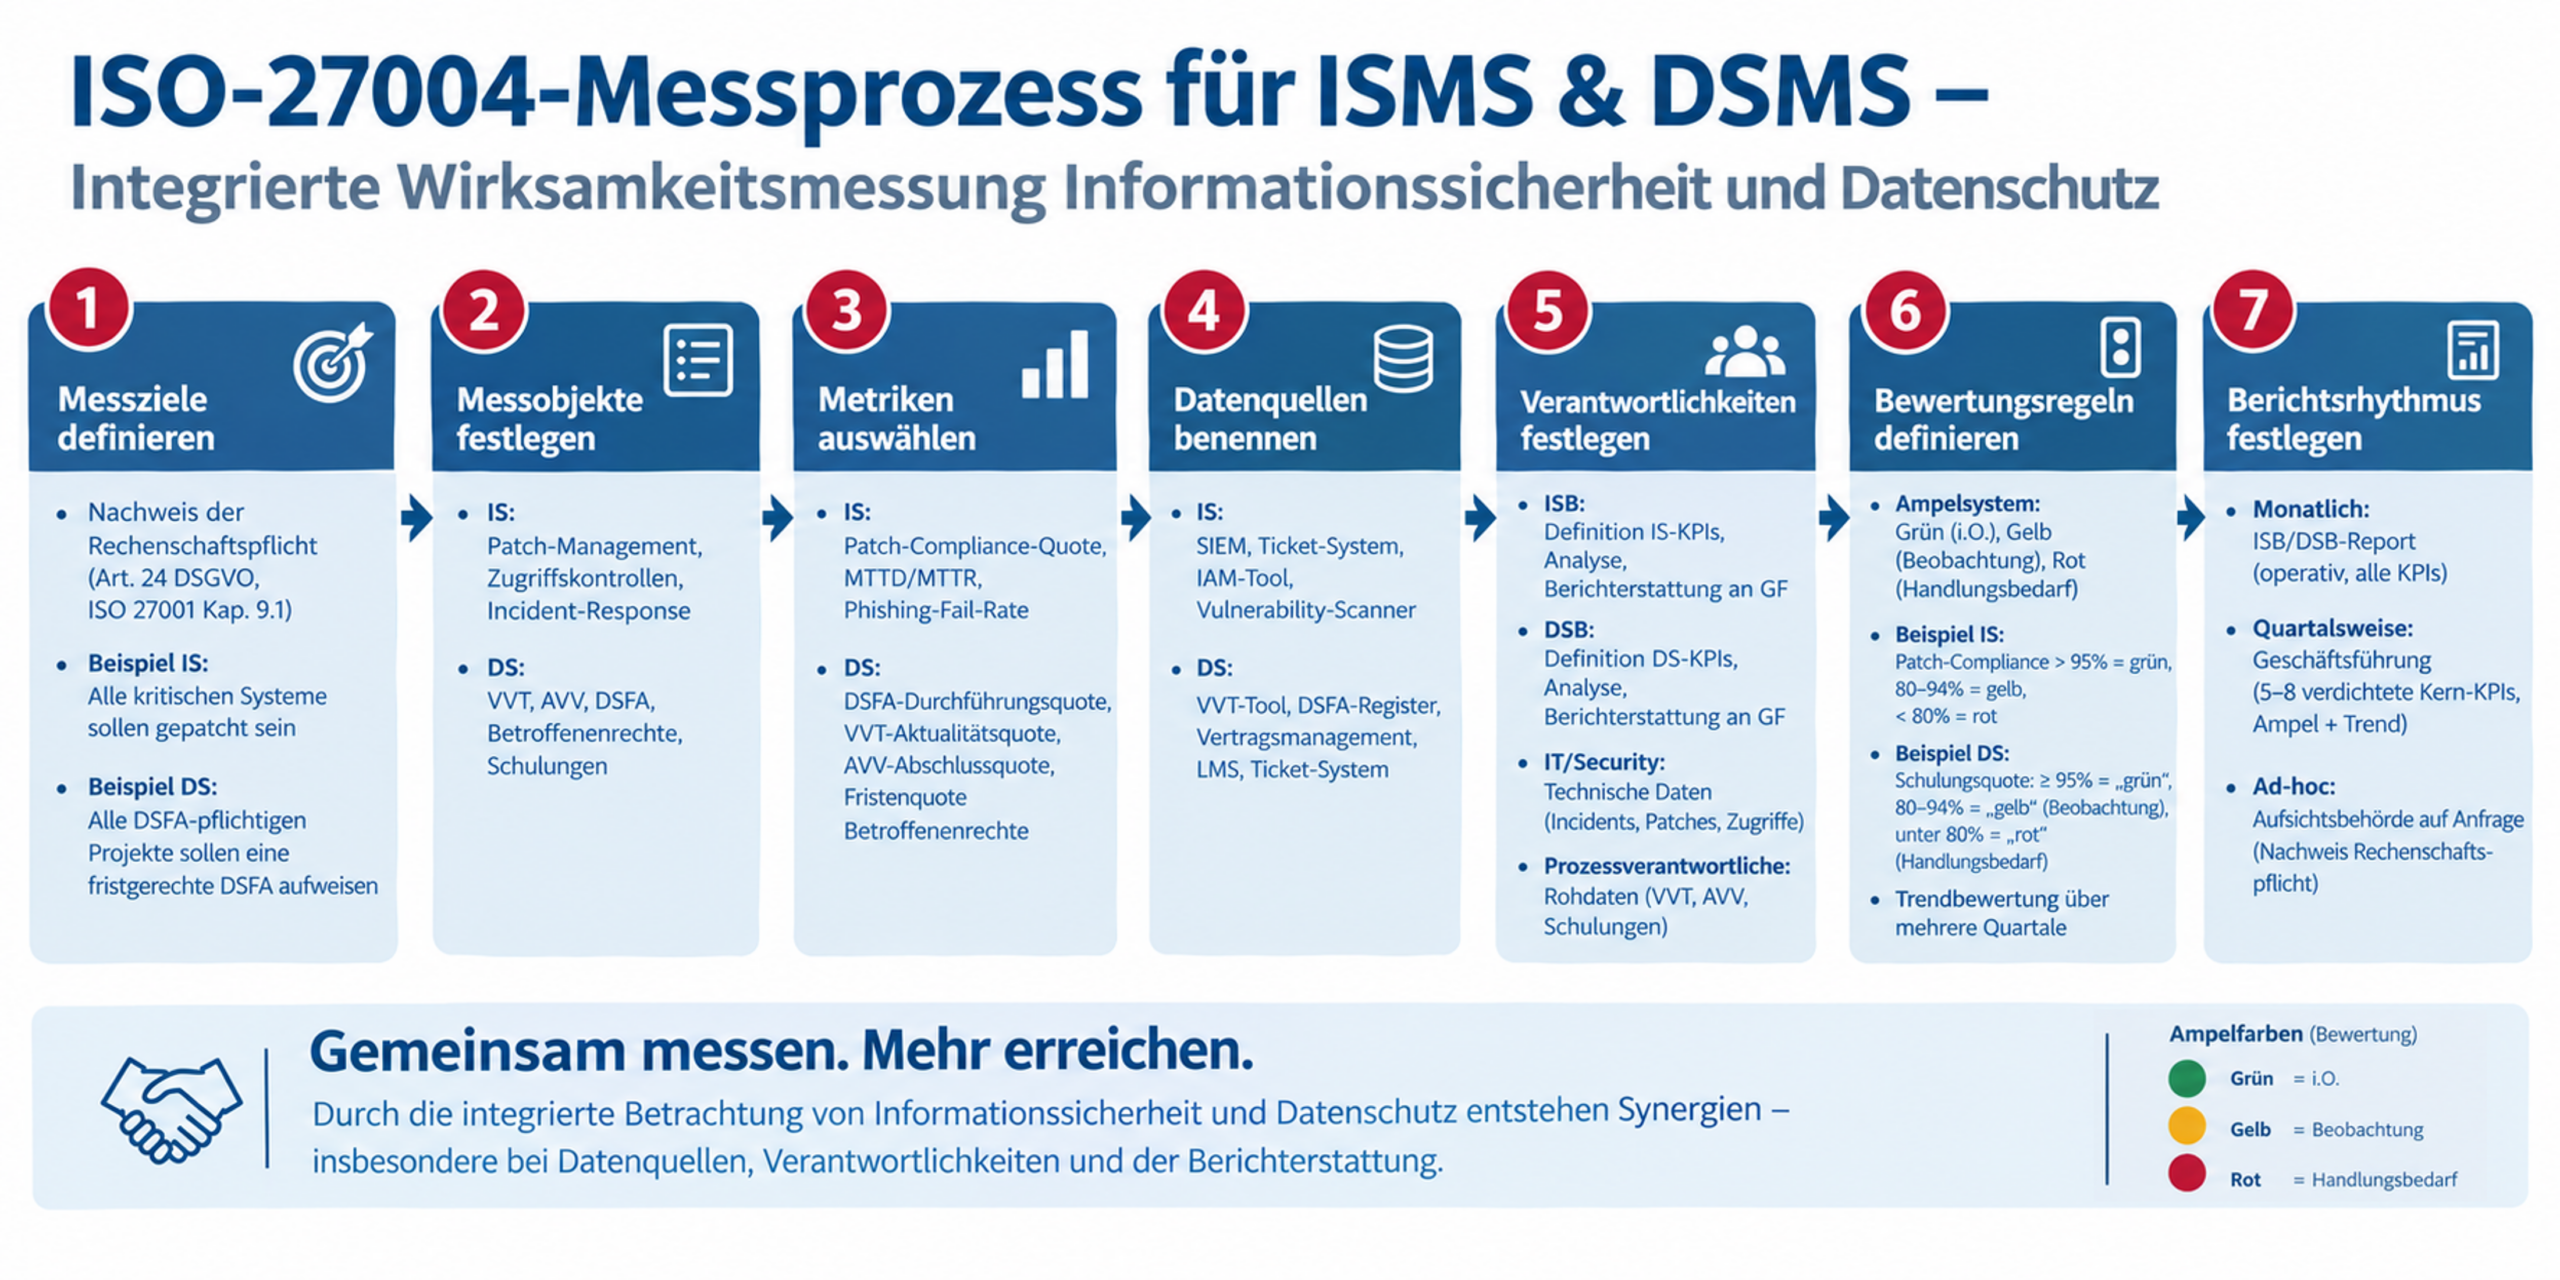
Am Beispiel der Mitarbeiterschulungen im Datenschutz lässt sich dieser Prozess anschaulich darstellen: Zunächst wird als Messziel definiert, dass alle Mitarbeiter eine datenschutzrechtliche Grundschulung absolvieren und das vermittelte Wissen nachweislich anwenden können. Als Messobjekt dienen alle Mitarbeiter des Unternehmens, unabhängig von Abteilung oder Hierarchieebene, da Art. 32 Abs. 1 lit. b DSGVO die Sensibilisierung aller mit personenbezogenen Daten umgehenden Personen fordert.
Als Kennzahlen bieten sich die Datenschutz-Schulungsquote (Anzahl geschulter Mitarbeiter geteilt durch Gesamtzahl der Mitarbeiter) und die Schulungs-Transferquote (Anteil der Mitarbeiter, die eine Wissensprüfung nach der Schulung bestehen) an. Die Daten hierfür stammen aus dem Learning Management System (LMS) oder der Schulungsliste (durchgeführte Schulungen) sowie der Personaldatei (Gesamtzahl der Mitarbeiter). Verantwortlich für die Erhebung und Analyse ist der DSB, während die Personalabteilung und die Fachbereichsleiter die Rohdaten liefern.
Für die Bewertung werden Schwellwerte definiert:
- Eine Schulungsquote von ≥ 95% gilt als „grün”,
- 80–94% als „gelb” (Beobachtung) und
- unter 80% als „rot” (Handlungsbedarf).
Bei der Transferquote gelten z.B.:
- ≥ 80% als „grün”,
- 60–79% als „gelb” und
- unter 60% als „rot”.
Zusätzlich wird der Trend über mehrere Quartale betrachtet – eine sinkende Quote ist auch im grünen Bereich ein Warnsignal. Der DSB berichtet diese Kennzahlen monatlich im operativen Datenschutz-Report und quartalsweise in verdichteter Form an die Geschäftsführung.
Dieses Vorgehen lässt sich analog auf weitere datenschutzrelevante Prozesse übertragen, etwa das Verzeichnis von Verarbeitungstätigkeiten (VVT), Auftragsverarbeitungsverträge (AVV), Datenschutz-Folgenabschätzungen (DSFA), Betroffenenrechte oder Drittlandtransfers.
Das Reifegradmodell
Kennzahlen allein zeigen, ob Ziele erreicht werden. Ein Reifegradmodell zeigt zusätzlich, wie nachhaltig und wiederholbar die zugrundeliegenden Prozesse funktionieren. Für Datenschutzbeauftragte ist dies ein wertvolles Instrument, um der Geschäftsführung den Entwicklungsstand des Datenschutzmanagementsystems (DSMS) zu kommunizieren und Verbesserungsbedarf zu begründen.
Typische Reifegradstufen
Ein gängiges Modell unterscheidet fünf Stufen:
- Auf Stufe 1 (Initial / Ad-hoc) werden Datenschutzmaßnahmen reaktiv und unkoordiniert umgesetzt. Es gibt keine dokumentierten Prozesse, und die Umsetzung hängt stark von Einzelpersonen ab. Schulungen finden nur auf Nachfrage oder nach Vorfällen statt.
- Auf Stufe 2 (Managed / Wiederholbar) sind einzelne Prozesse wie VVT oder AVV dokumentiert und werden teilweise angewendet, jedoch inkonsistent und stark von individuellem Engagement abhängig. Schulungen werden durchgeführt, aber ohne einheitliches Konzept oder Erfolgskontrolle.
- Auf Stufe 3 (Defined / Standardisiert) sind Datenschutzprozesse unternehmensweit standardisiert, etwa der DSFA-Prozess, VVT-Reviews oder das Schulungskonzept. Verantwortlichkeiten sind klar definiert. Es existiert ein verbindlicher Schulungsplan mit definierten Inhalten für verschiedene Zielgruppen (z. B. Mitarbeiter, Führungskräfte, DSB, Entwickler).
- Auf Stufe 4 (Predictable / Gesteuert) werden Prozesse mittels Kennzahlen überwacht und gesteuert, beispielsweise durch die Schulungsquote oder die Schulungs-Transferquote. Abweichungen werden systematisch analysiert und korrigiert. Die Wirksamkeit der Schulungen wird regelmäßig überprüft und nachgesteuert.
- Auf Stufe 5 (Optimized / Kontinuierlich verbessernd) werden Prozesse kontinuierlich verbessert, etwa durch Automatisierung von Schulungserinnerungen, KI-gestützte personalisierte Lernpfade oder gamifizierte Schulungsformate. Best Practices werden regelmäßig aktualisiert und geteilt.
Anwendung am Beispiel Schulungen und Kommunikation an die Geschäftsführung
Der DSB kann das Reifegradmodell auf den Schulungsprozess anwenden, um den Entwicklungsstand zu bewerten und Verbesserungsbedarf zu identifizieren. Befindet sich der Schulungsprozess aktuell auf Stufe 2 (wiederholbar), bedeutet dies, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Schulungskonzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Schulungsinhalte, keine rollenspezifische Differenzierung und keine Erfolgskontrolle durch Wissensprüfungen.
Das Ziel könnte sein, innerhalb von 12 Monaten Stufe 3 (standardisiert) zu erreichen. Dafür müssten ein unternehmensweites Schulungskonzept definiert, rollenspezifische Schulungsinhalte entwickelt, ein verbindlicher Schulungsplan eingeführt und Verantwortlichkeiten für die Durchführung und Dokumentation klar zugewiesen werden. In der Kommunikation an die Geschäftsführung lässt sich dies wie folgt formulieren:
„Unser Schulungsprozess im Datenschutz befindet sich aktuell auf Reifegrad 2 (wiederholbar). Das bedeutet, dass einzelne Schulungen durchgeführt werden, jedoch kein standardisiertes, unternehmensweites Konzept existiert. Die Umsetzung hängt stark vom Engagement einzelner Bereichsleiter ab, und es gibt keine einheitlichen Inhalte oder Erfolgskontrolle. Um aufsichtsrechtliche Anforderungen nach Art. 32 Abs. 1 lit. b DSGVO nachhaltig zu erfüllen und Prüfungen effizient zu bestehen, empfehlen wir den Ausbau auf Reifegrad 3 (standardisiert). Dies erfordert die Definition eines unternehmensweiten Schulungskonzepts, die Entwicklung rollenspezifischer Schulungsinhalte und die Einführung eines verbindlichen Schulungsplans. Der geschätzte Investitionsbedarf beträgt X EUR für externe Beratung und Schulungsmaterialien sowie Y Personentage für Konzeptentwicklung und Implementierung.”
Für die Geschäftsführung bietet das Reifegradmodell Transparenz über den aktuellen Stand und den Zielzustand, ermöglicht die Priorisierung von Prozessen mit dem größten Reifegrad-Gap und liefert eine nachvollziehbare Herleitung von Ressourcenbedarf und Budget. Die jährliche Reifegrad-Bewertung zeigt zudem, ob getätigte Investitionen wirken.
Fazit für Datenschutzbeauftragte
Die Kombination aus ISO-27004-Messprozess, konkreten Datenschutz-KPIs und einem Reifegradmodell ermöglicht es Ihnen als DSB, Datenschutz-Compliance nicht nur zu dokumentieren, sondern auch messbar, steuerbar und nachweisbar zu machen.
Starten Sie mit 5–8 Kern-KPIs, definieren Sie klare Bewertungsregeln und bewerten Sie jährlich den Reifegrad Ihrer Schlüsselprozesse. So schaffen Sie eine belastbare Basis für datenschutzrechtliche Entscheidungen und den Nachweis gegenüber Aufsichtsbehörden.
Möchten Sie die Wirksamkeitsmessung in Ihrer Organisation professionalisieren?
In unserem Ein-Tages-Seminar „Wirksamkeitsmessung nach ISO 27004″ erlangen Sie die Kompetenz, mit den richtigen Methoden Ihre Maßnahmen im ISMS und im Datenschutz zu bewerten. Welche Schwachstellen müssen beobachtet, gesteuert und letztendlich gemessen werden? Welche Kennzahlen sollten zu Rate gezogen werden und was sagen sie überhaupt aus?
Mit Hilfe dieser Kenntnisse können Sie dann die Wirksamkeit Ihres ISMS und Ihres Datenschutzmanagementsystems überprüfen und erkennen, ob Sie einen Diamanten oder einen Glaskristall in der Hand halten.
Jetzt Seminar-Termin sichern →
Weiterführende Artikel dieser Serie
Hinweis: Dieser Artikel ist Teil unserer Serie zur Wirksamkeitsmessung im ISMS. Weitere Artikel folgen. Bleiben Sie dran!
- Wirksamkeitsmessung im ISMS – Überblick
- Wirksamkeitsmessung im ISMS – Wirksamkeit des Managementsystems
- Wirksamkeitsmessung im ISMS – Informationssicherheitsleistung
- Wirksamkeitsmessung im ISMS – Interne Audits
- Wirksamkeitsmessung im ISMS – Managementbewertung
- Kennzahlen-Dashboard für die Geschäftsleitung
 AdobeStock | 1821779727 | InfiniteFlow
 AdobeStock | #326443953 | luengo_ua
 © ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
 AdobeStock | 967960173 | Exnoi
 Image Creator Bing (KI)