„Security Awareness – Sicherheit leben“ Teil 3: Social Engineering und Lauschangriff
 AdobeStock | 192931816 | Halfpoint
Nachdem in einer ersten Serie von Blogartikeln (Link zum Blogartikel Awarenesskonzept) eine systematische Möglichkeit für ein übergreifendes Awarenesskonzept dargestellt wurde, wird in dieser zweiten Serie auf einzelne Awarenessthemen näher eingegangen.
Ein oft begangener Fehler beim Festlegen der zu betrachtenden Fragestellungen ist die Fokussierung auf rein „elektronische“ bzw. „digitale“ Themen. Auch im vorherigen Blogartikel (Link zum Blogartikel Passwörter) wurde der Themenreigen mit typischen digitalen Szenarien begonnen, nämlich mit dem Umgang mit Passwörtern und dem Phishing. Durch diese Fokussierung auf digitale Themen werden jedoch oftmals analoge Schwachstellen und Angriffsmöglichkeiten vergessen, auch bei der Auswahl von Inhalten für Awareness- und Schulungsmaßnahmen.
Angriffsmöglichkeit Social Engineering
Ähnlich komplex wie Phishing ist der Themenbereich Social Engineering. Solche Angriffe können sowohl über Kommunikationsmedien (Email, Telefon) als auch direkt (Mensch-zu-Mensch) erfolgen. Angreifer versuchen mit Hilfe einer direkten Ansprache von Mitarbeitern, diese zu eigentlich unerwünschten Handlungen zu bewegen. Beispiele gibt es viele, die meisten von ihnen sind gut an typischen Kennzeichen zu erkennen. So wird z.B. oft Druck aufgebaut („Wenn ich nicht zur Wartung in den Serverraum darf, verlieren Sie die Garantie“), manchmal auch mit einem positiven Versprechen („Sonderkonditionen, wenn Sie schnell reagieren“). Ziel ist es hier, den Angegriffenen zu überstürzten Handlungen zu verleiten, die er im Normalfall, ohne den Druck, nicht begehen würde. Eine etwas perfidere Art sind Angriffe nach dem Schema „quid pro quo“. Der Angreifer überlässt dem Angegriffenen hier kleine Aufmerksamkeiten (z.B. Werbegeschenke oder nicht mehr benötigte Ansichtsexemplare), um eine positive und freundschaftliche Stimmung zu erzeugen. Eine anschließende Bitte („Dürfte ich noch kurz an Ihren Computer, mein Handy hat keinen Strom mehr“) mag man solch einem netten Menschen dann nicht mehr abschlagen, auch wenn sie den Vorgaben zur Informationssicherheit eigentlich widerspricht …
Angriffsmöglichkeit Belauschen
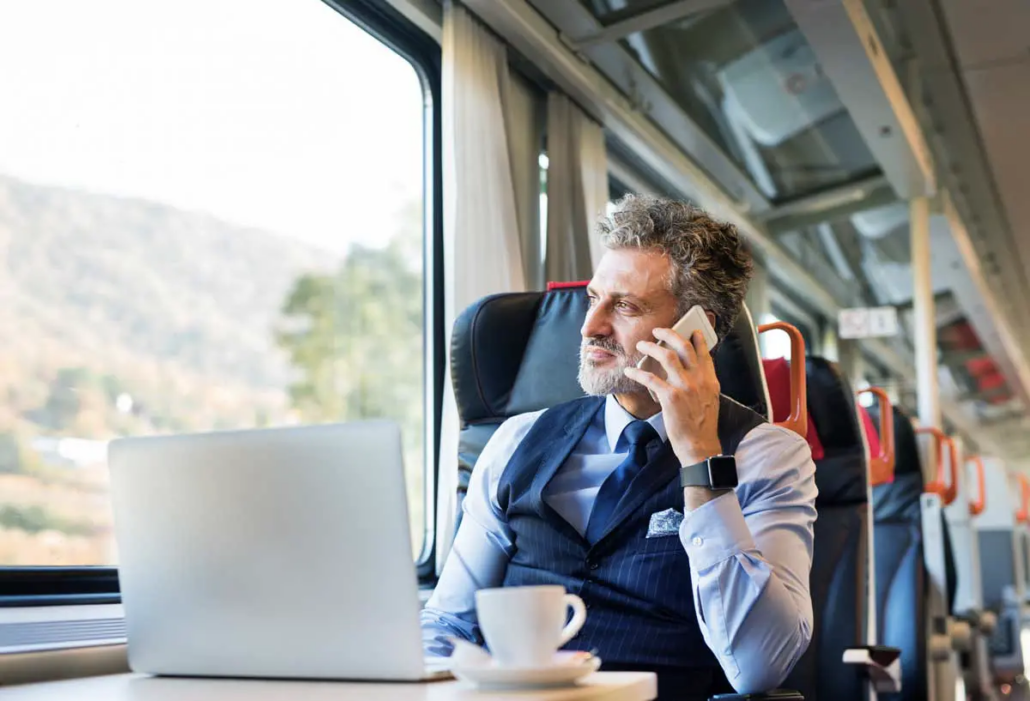
Ein weiteres, oft eher analoges Thema ist das Belauschen und Abhören. Dies kann nicht nur bei unverschlüsselten Kommunikationsverbindungen passieren (z.B. beim Zugriff auf Webseiten mittels „http://“ anstelle von „https://“) , sondern auch bei der menschlichen Sprache. Recht offensichtliche Beispiele sind das laute Telefonieren – nicht nur an öffentlichen Plätzen oder in der S-Bahn, sondern auch am geöffneten Fenster im Homeoffice. Und auch für die Frage, welche Arten von Informationen auf einem Anrufbeantworter hinterlassen sollten, und welche Informationen lieber nicht, könnte man bei seinen Mitarbeitern und Kollegen etwas Bewusstsein wecken. Gerade solche scheinbar banalen und alltäglichen Handlungen bergen durchaus Potenzial für Informationssicherheitsvorfälle.
Übrigens – zur Informationssicherheit im Homeoffice lässt sich noch einiges sagen, doch das schauen wir uns lieber im nächsten Blogartikel an …
Was Sie auch interessieren könnte:
Seminar:
„Security Awareness – Sicherheit leben“
Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.
Podcast:
Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.
Hören Sie rein!
 AdobeStock | 302144556 | Funtap
 AdobeStock | #50043045 | DOC RABE Media
 Adobe Stock | #96904423 | enzozo
 © ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
 AdobeStock | 1821453729 | TensorSpark