 © ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-07-28 09:00:122026-07-20 08:58:07Podcast – Security on Air – Heute Supply Chain Resilienz
Der Standard in der Automobilindustrie
Informationssicherheits-Managementsysteme (ISMS) werden in den meisten Fällen nach den Standards ISO 27001 oder BSI IT-Grundschutz aufgebaut. Für den Automobilsektor, sowohl für die Hersteller selbst, als auch für Zulieferer und Dienstleister, gibt es jedoch darüberhinausgehende, spezielle Anforderungen an die Informationssicherheit, die durch eine Prüfung nach TISAX® nachgewiesen werden können.
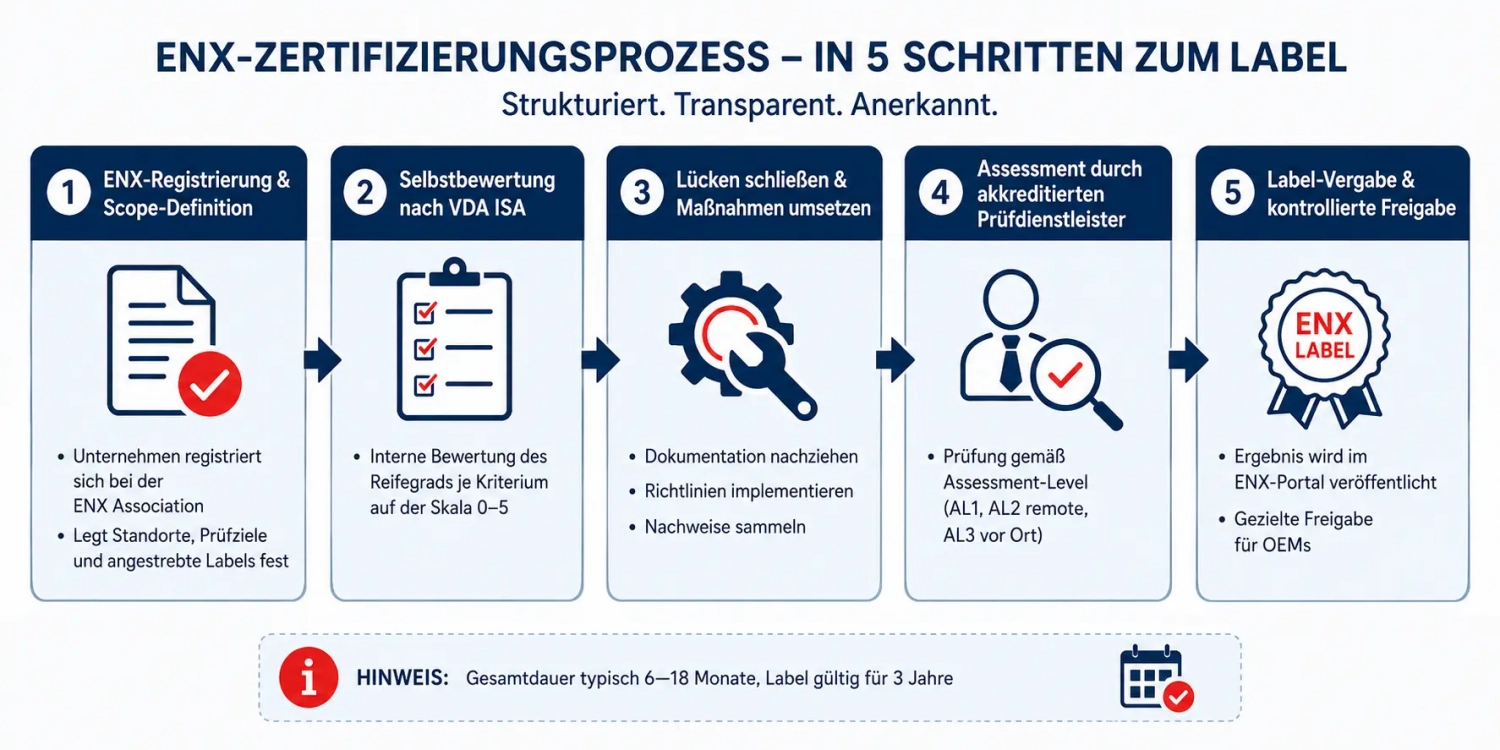
Informationssicherheit ist für Zulieferer und Dienstleister der Automobilbranche keine Option, sondern Voraussetzung für die Zusammenarbeit mit Herstellern wie Volkswagen, BMW oder Mercedes. TISAX® (Trusted Information Security Assessment Exchange) ist der branchenspezifische Prüfstandard in der Automobilindustrie, mit dem sichergestellt wird, dass Unternehmen sensible Daten, Prototypen und Entwicklungsinformationen nach einheitlichen, von der ENX Association im Auftrag des VDA definierten Anforderungen schützen.
Warum TISAX® für Ihr Unternehmen entscheidend ist
TISAX® ist kein weiteres Zertifikat. Es ist neben einem Prüfergebnis (Label) auch ein Austauschmodell: Statt sich von jedem Kunden einzeln auditieren zu lassen, durchlaufen Unternehmen eine standardisierte Prüfung nach dem VDA ISA-Katalog (Information Security Assessment) und erhalten ein TISAX®-Label, das über die ENX-Plattform kontrolliert mit interessierten Geschäftspartnern geteilt werden kann. Der Katalog umfasst drei Module – Informationssicherheit (Pflicht für alle), Datenschutz (optional, bei Auftragsverarbeitung personenbezogener Daten) und Prototypenschutz (optional, bei Zugriff auf Fahrzeugprototypen) – und verlangt einen Mindestreifegrad von Stufe 3 („etabliert”) auf einer Skala von 0 bis 5.
Für das Management ist entscheidend: TISAX® ist faktisch eine Marktvoraussetzung. Wer für einen Hersteller arbeitet oder sensible Informationen verarbeitet, kommt an einer TISAX®-Prüfung praktisch nicht vorbei. Das Label ist drei Jahre gültig, wobei ab dem 1. Januar 2027 der neue Katalog VDA ISA 2027 für alle neu beauftragten Assessments verbindlich ist.
Unsere Dienstleistungen zu TISAX®
Gap-Analyse & Reifegradbewertung
Wir prüfen Ihren aktuellen ISMS-Status gegen den VDA ISA-Katalog (aktuell ISA 6, perspektivisch ISA 2027) und identifizieren priorisiert die Lücken, die vor einem Assessment geschlossen werden müssen.
ISMS-Aufbau & Dokumentation nach VDA ISA
Wir etablieren ein praxistaugliches Informationssicherheits-Managementsystem, das die Anforderungen aller drei TISAX®-Bereiche (Informationssicherheit, Datenschutz, Prototypenschutz) abdeckt und den Mindestreifegrad von 3 nachhaltig sicherstellt.
Assessment-Vorbereitung & Mock-Audit
Wir simulieren das externe Assessment mit akkreditiertem Prüfer (AL2 oder AL3), schulen Ihre Mitarbeitenden in typischen Prüfsituationen und bereiten alle Nachweise so vor, dass das reale Audit reibungslos verläuft.
Security Awareness & Schulungen für die Automobil-Lieferkette
Wir entwickeln branchenspezifische Awareness-Programme, die die besonderen Anforderungen von Herstellern (z. B. Umgang mit Prototypen, vertraulichen Konstruktionsdaten) adressieren und im Assessment nachweisbar sind.
Laufende ISMS-Betreuung & Re-Assessment-Vorbereitung
Wir begleiten Sie über die drei Jahre Label-Gültigkeit, unterstützen Sie bei der Pflege Ihres ISMS kontinuierlich und bereiten Sie rechtzeitig auf den Katalogwechsel (jährlich neue VDA ISA-Version ab 2027) und das Re-Assessment vor.
Ihr nächster Schritt:
Steht Ihr Unternehmen vor einem TISAX®-Assessment oder OEM-Audit und Sie benötigen Unterstützung bei der Vorbereitung?
Kontaktieren Sie uns noch heute für ein unverbindliches Beratungsgespräch. Unsere TISAX®-Experten begleiten Sie von der Gap-Analyse über das ISMS-Setup bis zum erfolgreichen Assessment – branchenerprobt, praxisnah und effizient.
Unser Seminar:
Erfahren Sie in unserem TISAX®-Seminar, wie Sie ein ISMS systematisch aufbauen und welche spezifischen Anforderungen TISAX® von anderen Standards unterscheidet – unabhängig von einer offiziellen Zertifizierung.

Unsere Podcast-Folgen
Sie sehen gerade einen Platzhalterinhalt von Podigee. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf den Button unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Weitere Informationen© ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
https://anmatho.de/wp-content/uploads/2023/09/Podcast-Logo-3000x3000px-scaled.jpg
2560
2560
Alice Laudien
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Alice Laudien2026-07-28 09:00:122026-07-20 08:58:07Podcast – Security on Air – Heute Supply Chain Resilienz AdobeStock | 183167940 | momius
https://anmatho.de/wp-content/uploads/2026/03/AdobeStock_183167940-klassifizierung-web-16-9.jpg
675
1200
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2026-03-31 09:28:412026-03-31 09:28:41TISAX® – Informationssicherheit im Detail, Teil 8
 AdobeStock | 1693854837 | ธนากร บัวพรหม
https://anmatho.de/wp-content/uploads/2025/10/AdobeStock_1693854837-zonen-web.png
678
1200
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2025-10-09 08:07:152025-10-09 08:07:15TISAX® – Informationssicherheit im Detail, Teil 7
 AdobeStock | 1131612047 | alexskopje
https://anmatho.de/wp-content/uploads/2025/03/AdobeStock_1131612047-klassifizierung-entsorgung-web.png
900
1200
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2025-03-12 09:47:262025-03-12 09:49:40TISAX® – Informationssicherheit im Detail, Teil 6
 AdobeStock | 648370937 | Summit Art Creations
https://anmatho.de/wp-content/uploads/2024/10/AdobeStock_648370937-tisax-web.png
667
1000
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2024-10-08 08:16:532024-10-08 08:16:53TISAX® – Informationssicherheit im Detail, Teil 5
 AdobeStock | #184392265 | wladimir1804
https://anmatho.de/wp-content/uploads/2024/03/AdobeStock_184392265-Tisax-web.jpg
667
1000
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2024-03-20 09:29:082024-12-16 16:29:42TISAX® – Informationssicherheit im Detail, Teil 4
 Adobe Stock | #407869470 | Jo Panuwat D
https://anmatho.de/wp-content/uploads/2023/11/AdobeStock_407869470-risiko-scaled.jpeg
1125
2560
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2023-11-03 09:00:282023-12-14 08:06:00TISAX® – Informationssicherheit im Detail, Teil 3
 Adobe Stock | #616235461 | Nataliia
https://anmatho.de/wp-content/uploads/2023/10/AdobeStock_616235461-tisax-farbanpassung.png
667
1000
Richard Weigmann
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Richard Weigmann2023-10-09 12:28:342026-06-30 11:10:23TISAX® – Informationssicherheit in der Automobilindustrie
 Adobe Stock | #522557451 | ART STOCK CREATIVE
https://anmatho.de/wp-content/uploads/2023/10/AdobeStock_522557451-tisax-scaled.jpeg
1707
2560
Andreas Lange
https://anmatho.de/wp-content/uploads/2023/09/Schriftzug-rot-ohne-hintergrund-ohne-rand-gross.png
Andreas Lange2023-08-22 09:00:322023-12-14 08:07:00TISAX® – Informationssicherheit im Detail, Teil 2
Banner: Adobe Stock | #526499704 |tippapatt und #219079221 | ipopba