Pentests und Krisenübungen: Der Härtetest für Ihr Risikomanagement
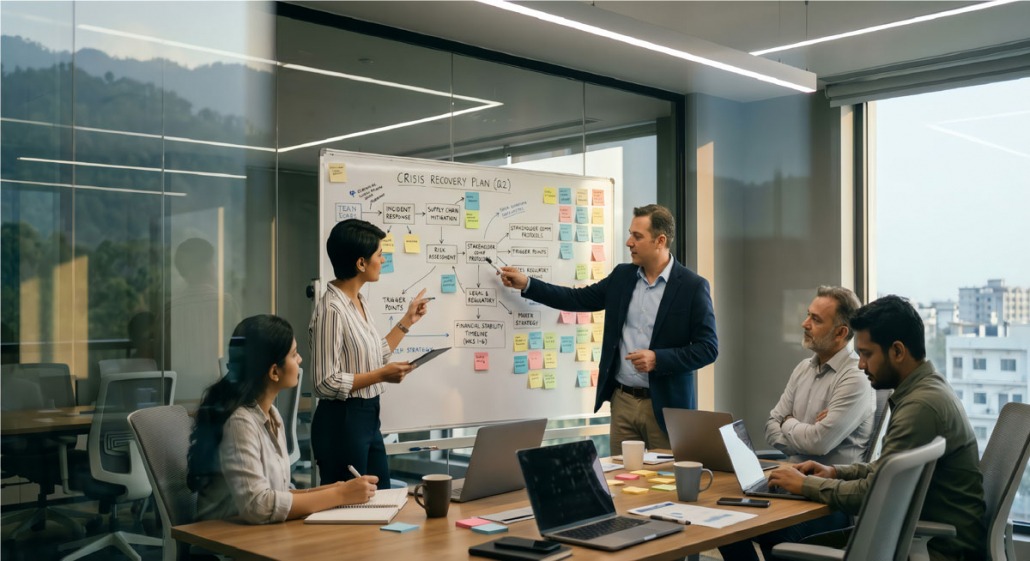 AdobeStock | 2053388724 | RenderRoots
Risikomanagement lebt nicht auf dem Papier – es beweist sich in der Praxis. Pentests und Krisenübungen sind dabei die wichtigsten Werkzeuge, um zu zeigen, ob Sicherheitsmaßnahmen wirklich wirken oder nur dokumentiert sind. Beide Ansätze – der technische Härtetest und die organisatorische Belastungsprobe – liefern wertvolle Erkenntnisse für das laufende Sicherheits- und Geschäftsrisikomanagement.
Vom Konzept zur Realität – warum Tests unverzichtbar sind
Ein gutes Risikomanagement identifiziert, bewertet und behandelt Risiken. Doch erst der Praxistest zeigt, ob Kontrollen und Prozesse im Ernstfall standhalten.
- Penetrationstests (Pentests) überprüfen technische Schutzmaßnahmen durch simulierte Angriffe. Sie decken Schwachstellen in Anwendungen, Netzwerken oder Schnittstellen auf, bevor Angreifer sie finden.
- Phishing-Tests prüfen, ob die Awareness in der Belegschaft bewusst gelebt wird. Eine anonymisierte Auswertung kann aufzeigen wie viele trotz einer Schulung und entsprechenden Handlungsanweisungen auf einen falschen Link klicken und sich so aufs Glatteis führen lassen.
- Business-Continuity- und Krisenübungen (BCM-Übungen) prüfen die Belastbarkeit organisatorischer Strukturen: Funktionieren die Alarmierung, Entscheidungswege und Kommunikationsabläufe wirklich wie geplant, auch wenn die Zeit drängt?
Diese Methoden sind somit direkte Wirksamkeitsnachweise der getroffenen Sicherheitsmaßnahmen – und damit ein zentraler Bestandteil der ISO 27001-Anforderung an kontinuierliche Verbesserung.
Erkenntnisse systematisch verwerten – der Weg ins Risikoregister
Die gewonnenen Befunde sind weit mehr als Einzelergebnisse. Sie müssen strukturiert verarbeitet werden:
- Klassifikation der Feststellungen – Welche Risiken wurden aufgedeckt (technisch, organisatorisch, prozessual)?
- Übertrag ins Risikoregister – Die Erkenntnisse werden als neue oder angepasste Risiken aufgenommen, mit Bewertung nach Eintrittswahrscheinlichkeit und Schadenspotenzial.
- Abgleich mit bestehenden Kontrollen – Wo sind Maßnahmen bereits abgedeckt, wo entstehen Lücken?
- Rückmeldung in die Risikobehandlung – Anpassung oder Ergänzung von Maßnahmen und Prioritäten in der nächsten Planungsrunde.
So entsteht ein nachweisbarer Regelkreis zwischen operativer Testpraxis und strategischem Risikomanagement.
Kennzahlen und Reporting – messbare Wirksamkeit schaffen
Ein moderner Sicherheits- oder Compliance-Report darf nicht nur Summen und Zustände darstellen, sondern sollte zeigen, wie Sicherheitsmaßnahmen über Zeit wirken. Pentest- und BCM-Ergebnisse liefern dafür exzellente Kennzahlen (KPIs):
- Anteil behobener Findings pro Quartal oder Kategorie
- Umsetzungsgeschwindigkeit kritischer Maßnahmen (Time-to-Fix)
- Reaktionszeit, Entscheidungsdauer und Kommunikationsfehler in Krisenübungen
Diese Kennzahlen lassen sich direkt ins Management-Reporting integrieren. So wird Sicherheit als steuerbare Leistungsgröße sichtbar – und nachvollziehbarer für die Geschäftsführung.
Der Härtetest als Führungstool
Richtig eingesetzt, schaffen Pentests und Notfallübungen Vertrauen: intern, bei Kunden und auch gegenüber Auditoren. Sie zeigen, dass Sicherheitsmaßnahmen nicht nur implementiert, sondern aktiv überprüft werden. Das Ergebnis ist mehr als technische Robustheit – es ist umfassende Resilienz.
Ein funktionierendes Risikomanagement erkennt Risiken nicht nur, es erlebt sie kontrolliert und lernt daraus. Genau das leisten Pentests und Krisenübungen – als echte Bewährungsprobe für Strategie, Kultur und Führung.
Fazit
Pentests und Krisenübungen sind das „Real-Life-Labor“ des Risikomanagements. Sie zeigen, wo Kontrollen greifen und wo sich Risiken unerwartet entfalten. Werden ihre Ergebnisse systematisch ins Risikoregister, in Kennzahlen und ins Reporting integriert, entsteht eine dynamische Sicherheitssteuerung.
Oder anders gesagt: Wer übt, steuert Sicherheit – wer nicht übt, hofft nur.
Was Sie auch interessieren könnte:
Seminar:
Der BCM-Workshop bietet Ihnen die Möglichkeit gezielt Szenarien durchzugehen und Prozesse auf Schwachstellen zu prüfen. Kontaktieren Sie uns bei Interesse unter seminare@anmatho.de.
“Business Continuity Management (BCM) nach ISO 22301”
Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.
Podcast:
Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.
Hören Sie rein!
 © ANMATHO AG + AdobeStock | #129965694 | frank peters (Micro)
 AdobeStock | #333938095 | Tierney
 Adobe Stock | 968083173 | KI generiert
 AdobeStock | #146251672| Egor
 Adobe Stock | #340945027 | Maria Sbytova