Datenschutz in der Arztpraxis: Wenn Patientendaten am Empfang für alle sichtbar sind
 AdobeStock_1681105553_DusanJelicic
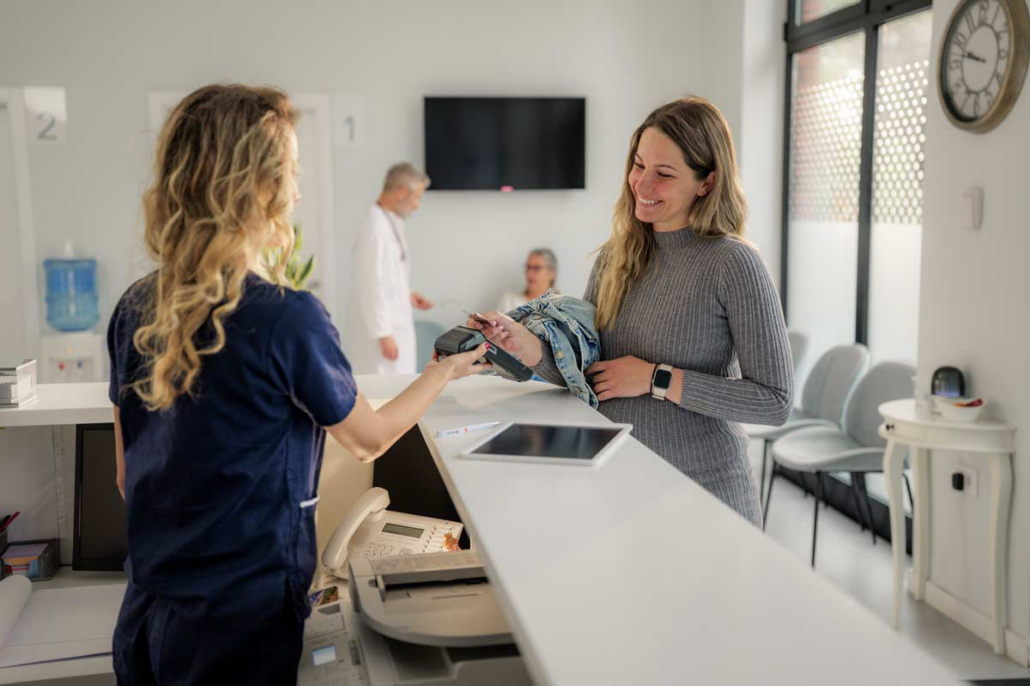
Der Empfang ist das Herzstück jeder Arztpraxis – und zugleich der Ort, an dem Datenschutz im Praxisalltag am häufigsten scheitert. Patientinnen und Patienten melden sich an, werden aufgerufen, schildern ihr Anliegen am Tresen, während andere warten. Monitore zeigen Terminkalender und Patientenakten, Unterlagen liegen auf der Theke, das Telefon klingelt. Genau hier entstehen Datenschutzrisiken ganz ohne technischen Angriff: durch einsehbare Bildschirme, mithörbare Gespräche und offen liegende Dokumente. Wer als Praxisinhaber oder Praxisinhaber Datenschutz in der Arztpraxis ernst nimmt, beginnt deshalb nicht im Serverraum, sondern am Empfangstresen.
Warum der Empfang datenschutzrechtlich so heikel ist
In einer Arztpraxis werden keine gewöhnlichen personenbezogenen Daten verarbeitet, sondern Gesundheitsdaten. Nach Art. 9 Abs. 1 der Datenschutz-Grundverordnung (DSGVO) ist deren Verarbeitung strengen Vorgaben unterworfen, etwa für die Gesundheitsvorsorge oder Behandlung (Art. 9 Abs. 2 lit. h DSGVO). Die DSGVO verlangt zudem, dass Daten in einer Weise verarbeitet werden, die ein angemessenes Schutzniveau gewährleistet – einschließlich Schutz vor unbefugter Offenlegung (Art. 5 Abs. 1 lit. f und Art. 32 DSGVO). Konkret heißt das: Bereits der Blick einer wartenden Person auf den Praxismonitor kann eine unrechtmäßige Offenlegung sein.
Dazu kommt die ärztliche Schweigepflicht. Sie ergibt sich aus den Berufsordnungen der Landesärztekammern und ist durch § 203 Abs. 1 Nr. 1 StGB strafrechtlich abgesichert. Geschützt ist dabei nicht nur die Diagnose: Schon die bloße Tatsache, dass jemand Patient oder Patientin einer Praxis ist, kann dem Geheimnisschutz unterliegen. Die Schweigepflicht gilt unabhängig von der DSGVO – beide Regelwerke gelten parallel und vollständig.
Für Vertragspraxen kommt seit Kurzem eine weitere Ebene hinzu: Die IT-Sicherheitsrichtlinie nach § 390 SGB V (Nachfolgerin der Richtlinie nach § 75b SGB V von 2021) ist seit Oktober 2025 bzw. Januar 2026 verbindlich und fordert unter anderem die Schulung und Sensibilisierung der Mitarbeitenden im Umgang mit IT und Patientendaten.
Was das im Praxisalltag bedeutet
Datenschutz am Empfang ist kein abstraktes Konstrukt, sondern eine Frage der täglichen Abläufe. Typische Situationen mit Risikopotenzial:
- Patientenaufruf: Werden vollständige Namen aufgerufen, erfahren alle Anwesenden, wer in der Praxis in Behandlung ist.
- Anmeldegespräche: Schildern Patientinnen und Patienten am Tresen ihr Anliegen, können Wartende mithören – besonders heikel bei sensiblen Fachrichtungen.
- Telefonate: Auskünfte an Dritte oder Angehörige, ohne dass die Identität geprüft oder eine Schweigepflichtentbindung vorliegt.
- Bildschirme: Monitore, die von der Warteschlange, durch Fenster oder aus dem Sprechzimmer heraus eingesehen werden können.
- Unterlagen: Offen liegende Akten, Terminkalender, Rezepte, Überweisungen oder Ausdrucke an Drucker, Scanner und Fax.
- Unbesetzter Empfang: Nicht gesperrte Arbeitsplätze, während das Personal kurzzeitig anderweitig beschäftigt ist.
- Versand von Patientendaten: Röntgenbilder, Arztbrief oder Laborbefund mal schnell per Mail verschickt, ohne die Identität des Anfragenden zu prüfen oder die Daten beim Versand zu schützen.
Landesdatenschutzbehörden weisen seit Jahren darauf hin, dass gerade der Empfangsbereich problematisch ist.
Konkrete Maßnahmen: So schützen Sie Patientendaten am Empfang
Die gute Nachricht: Die meisten Maßnahmen sind mit überschaubarem Aufwand umsetzbar. Orientierung gibt der folgende Maßnahmenkatalog.
| Risikosituation | Mögliche Folge | Gegenmaßnahme |
|---|---|---|
| Bildschirm vom Wartebereich aus einsehbar | Einsicht in Akten, Diagnosen, Termine | Monitor ausrichten, Blickschutzfolie, automatische Bildschirmsperre mit Passwort |
| Gespräch am Tresen | Mithören durch Wartende | Diskretionszone, räumliche Trennung von Empfang und Wartebereich, vertrauliche Gespräche in separatem Raum |
| Offen liegende Akten und Ausdrucke | Einsicht durch Dritte | Unterlagen sofort ablegen, Drucker/Scanner in Personalbereich, Aktenvernichter für Entwürfe |
| Patientenaufruf mit vollem Namen | Offenbarung des Behandlungsverhältnisses | Datensparsame Ansprache prüfen (z. B. Vorname oder Nummer) – Umsetzung mit Rücksicht auf Praxissituation |
| Telefonische Auskunft | Offenbarung gegenüber Unbefugten | Identität prüfen (Zusatzfragen, Rückruf), Schweigepflichtentbindung einholen |
| Unbesetzter Empfang | Zugang zu Patientendaten | Arbeitsplatz sperren (Windows-Taste + L), kurzfristige automatische Sperrung konfigurieren |
| Versand von Patientendaten | Offenbarung gegenüber Unbefugten | Identität prüfen, Schweigepflichtentbindung einholen, Verschlüsselung, Passwort getrennt mitteilen |
.
Häufige Fehler und Stolpersteine
- „DSGVO erfüllt heißt Schweigepflicht erfüllt”: Ein Irrtum. Eine Datenübermittlung kann datenschutzrechtlich zulässig und trotzdem eine strafbare Offenbarung nach § 203 StGB sein. Beide Vorgaben sind unabhängig voneinander zu prüfen.
- Nur der Empfang wird gesichert: Bildschirme und Akten sind auch in Behandlungszimmern zu schützen – etwa wenn Patienten beim Warten auf die Ärztin den Monitor einsehen können.
- Bildschirmsperre mit zu langer Verzögerung: Eine Sperre, die erst nach Minuten greift, schützt den unbesetzten Tresen nicht. Kurz bemessene Sperrintervalle sind sinnvoll.
- Auskunftsfreudigkeit am Telefon: Schon die Bestätigung, dass jemand Patient der Praxis ist, kann eine Offenbarung sein – erst recht gegenüber Angehörigen ohne Einwilligung.
- Mitarbeitende ohne Verpflichtung: Wer „sonstige mitwirkende Personen” beschäftigt, muss diese ausdrücklich zur Geheimhaltung verpflichtet haben (§ 203 Abs. 4 StGB). Bei neu eintretendem Personal wird das leicht übersehen.
- Maßnahmen bleiben undokumentiert: Ohne schriftliche TOM-Dokumentation ist die Umsetzung im Streitfall schwer nachweisbar.
- Unklarheit beim Versand: Ist der Prozess, wie beim Versand von Patientendaten vorzugehen ist, nicht bekannt, ist die Wahrscheinlichkeit hoch, dass ungesicherte Patientendaten an nicht berechtigte Dritte gehen. Ein klarer Prozess von allen Mitarbeitern per Unterschrift bestätigt zur Kenntnis genommen, schützt nicht nur die Patienten, sondern auch die Praxis vor rechtlichen Konsequenzen.
Ihr nächster Schritt
Sie möchten den Datenschutz in Ihrer Organisation strukturiert aufsetzen oder die Wirksamkeit Ihrer Maßnahmen überprüfen? Die ANMATHO AG berät Unternehmen und Praxen zu Datenschutz und Informationssicherheit – vom Aufbau der Maßnahmen bis zur Schulung des Teams.
Was Sie auch interessieren könnte:
Seminar:
„Datenschutz im Gesundheitswesen“
Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.
Podcast:
Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.
Hören Sie rein!
Wichtig: Dieser Beitrag liefert allgemeine Informationen. Er ersetzt keine individuelle Rechts- oder Compliance-Beratung für die konkrete Praxis.