Schatten-KI erkennen und kanalisieren: Von Verboten zu sicheren Alternativen
 ANMATHO AG
Das stille Risiko im Alltag
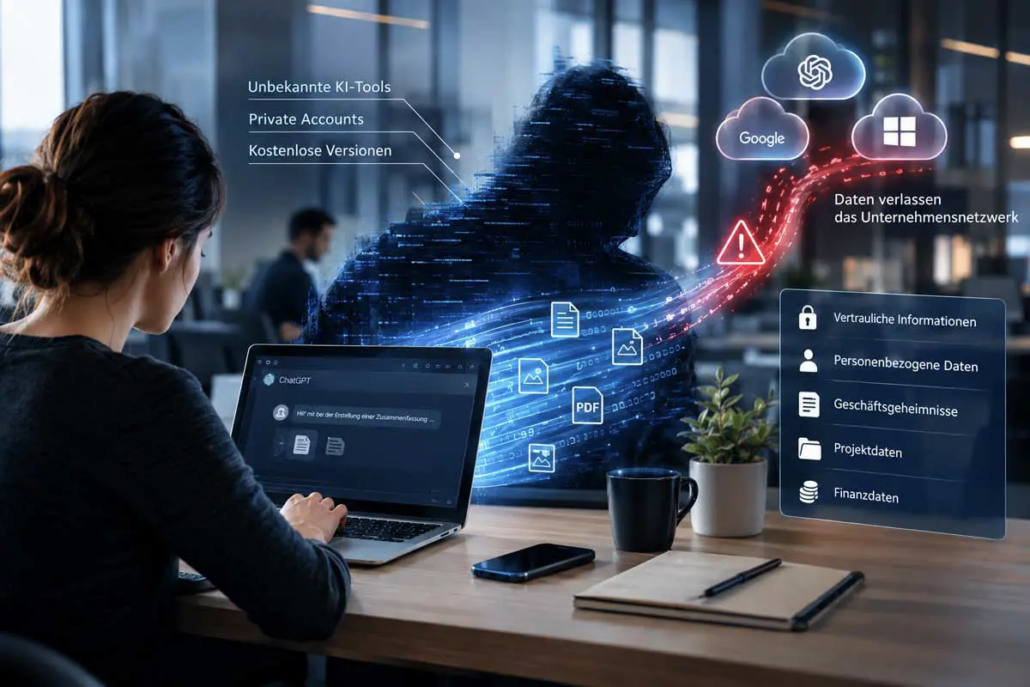
Sie haben in Informationssicherheit investiert – Firewalls, Data Loss Prevention (DLP), Schulungen für alle Beteiligten. Sie erfüllen NIS2, IT-SiG 2.0 und/oder ISO- und BSI-Standards. Dennoch verlassen täglich vertrauliche Daten Ihr Unternehmen über einen Kanal, den Security-Tools oft nicht erfassen: Schatten-KI.
Laut IBM Cost of a Data Breach Report 2026 waren Schatten-KI-Inzidenzen in 43% aller Sicherheitsvorfälle beteiligt – eine Verdopplung gegenüber dem Vorjahr.
Mitarbeitende kopieren Kundendaten in ChatGPT, lassen sich Vertragsentwürfe von Claude prüfen oder nutzen KI zur Code-Generierung – ohne Freigabe, Aufsicht oder Sicherheitskontrollen.
Die Risiken: Warum Schatten-KI für KRITIS und NIS2 existenziell ist
“Datenabfluss und Vertraulichkeitsverlust”
Vertrauliche Daten gelangen in externe KI-Systeme ohne Ihre Kontrolle.
- Keine vertragliche Absicherung: Bei privaten Accounts fehlen Auftragsverarbeitungsverträge (AVV) und Standardvertragsklauseln (SCCs) – ein klarer DSGVO-Verstoß.
- Training mit Ihren Daten: Kostenlose KI-Dienste nutzen Eingaben zum Training.
- Downstream-Verstöße: KI-Systeme geben sensible Daten zurück. Laut Netskope AI Report 2026 haben sich solche Vorfälle binnen eines Jahres mehr als verdoppelt.
“Compliance-Verstöße mit weitreichenden Folgen”
DSGVO-Verstöße
- Privacy by Design / by Default ist unmöglich bei “heimlicher” Datenverarbeitung
- Datenschutz-Folgenabschätzungen können nicht oder nur unzureichend durchgeführt werden
- Betroffenenrechte (Auskunft, Löschung) lassen sich nicht gewährleisten
AI Act – Transparenzpflichten seit August 2026
- Fehlende Kennzeichnung: KI-generierte Inhalte könnten ohne Wissen des Unternehmens veröffentlicht werden
- Keine Dokumentation: Ohne KI-Inventar kein Nachweis bei behördlichen Prüfungen
Laut der genannten Studie von IBM hatten 68% der von Sicherheitsvorfällen betroffenen Unternehmen keine KI-Governance-Richtlinie.
NIS2 und KRITIS-Anforderungen
- Schatten-KI untergräbt Investitionen in Cybersicherheit
- Incident-Erkennung scheitert bei nicht erfasster KI-Nutzung
- Externe KI-Anbieter werden zu Lieferanten ohne Due Diligence
In etwa jedem fünften Fall zahlte das betroffene Unternehmen zusätzlich eine regulatorische Geldstrafe.
“Haftungs- und Reputationsrisiken”
- Zivilrechtliche Haftung bei Datenlecks
- Verlust von Geschäftsgeheimnissen durch fehlende Nachweisbarkeit
- Reputationsschäden durch Schlagzeilen über Compliance-Verstöße
Warum Verbote scheitern – und was stattdessen funktioniert
Die naheliegende Reaktion: KI-Nutzung verbieten. Doch diese Strategie ist zum Scheitern verurteilt.
Die Realität: Verbote werden umgangen
- Produktivitätsdruck: Mitarbeitende erleben KI als Werkzeug, das ihre Arbeit erleichtert. Ein Verbot wird als Innovationsbremse wahrgenommen und stillschweigend ignoriert
- Private Accounts: Laut UpGuard State of Shadow AI Survey (November 2025) berichteten 81% der Mitarbeitenden und 88% der Sicherheitsverantwortlichen von der Nutzung nicht genehmigter KI-Tools.
- Kultur des Wegschauens: Führungskräfte dulden die Nutzung, solange „die Arbeit erledigt wird”
Der bessere Weg: Drei Säulen Strategie
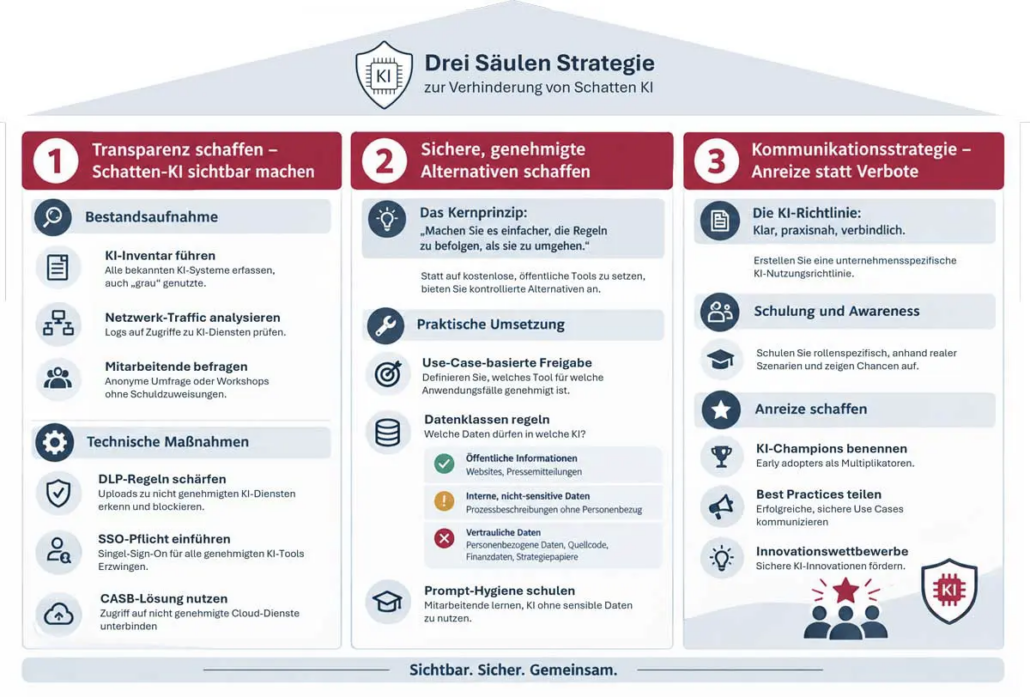
Drei Säulen Strategie zur Verhinderung von Schatten KI
Fazit: Schatten-KI ist ein Führungsproblem
Schatten-KI lässt sich nicht wegpatchen. Sie ist die logische Konsequenz aus Innovationsdruck, Produktivitätserwartungen und unklaren Regeln.
Für KRITIS- und NIS2-Unternehmen gilt: Wer Schatten-KI ignoriert, riskiert nicht nur Datenschutzverstöße, sondern untergräbt die gesamte Compliance-Architektur. Die Aufsichtsbehörden werden dies bei Prüfungen zunehmend thematisieren – spätestens seit den AI-Act-Transparenzpflichten im August 2026.
Die Zahlen sprechen eine deutliche Sprache: Schatten-KI-Inzidenzen haben sich innerhalb eines Jahres mehr als verdoppelt.
Der erfolgreiche Weg führt nicht über Verbote, sondern über Transparenz, sichere Alternativen und eine Kultur der verantwortungsvollen Nutzung. Unternehmen, die dies verstehen und umsetzen, minimieren Risiken und machen KI zu einem echten Wettbewerbsvorteil.
Umsetzung: Ein pragmatischer Fahrplan für KRITIS-Unternehmen
Aus unserer Beratungserfahrung hat sich folgender Fahrplan bewährt:
Schritt 1: Transparenz und Mindestkontrollen
- KI-Inventar anlegen (bekannte Tools erfassen)
- Netzwerk-Logs auf KI-Zugriffe prüfen
- DLP-Regeln für bekannte KI-Dienste schärfen
- Erste KI-Richtlinie entwerfen (Muster nutzen)
- Führungskräfte informieren und einbinden
Schritt 2: Sichere Alternativen bereitstellen
- Mindestens ein genehmigtes Enterprise-KI-Tool einführen
- Single Sign On-Pflicht für alle genehmigten Tools durchsetzen
- Datenklassen und Use-Case-Matrix definieren
- Erste Schulungswelle für kritische Bereiche (HR, Legal, IT, Marketing)
Schritt 3: Governance etablieren und skalieren
- KI-Richtlinie finalisieren und veröffentlichen
- Meldeprozess für KI-Incidents in bestehendes Incident-Management integrieren
- Regelmäßige Reviews etablieren (vierteljährliche Prüfung des KI-Inventars)
- Awareness-Kampagne starten (Newsletter, Intranet,…)
Was Sie auch interessieren könnte:
Seminar:
“KI im Unternehmen – Rechtliche Anforderungen und praktische Umsetzung”
Weitere Seminare finden Sie unter https://anmatho.de/seminare diese können Sie auch als individuelles Inhouse-Seminar buchen. Sprechen Sie uns gern an KONTAKT.
Podcast:
Unser Podcast “Security on Air” beschäftigt sich mit den Themen Informationssicherheit und Datenschutz. In lockerer, informativer Form werden Sie zu allen Teilbereichen und gesetzlichen Neuerungen informiert. Sie finden uns auf “Apple Podcast”, “Spotify” und “YouTube“ sowie natürlich auf unserer Website.
Hören Sie rein!