Der Mensch: Einfallstor oder stärkste Verteidigung
Social Engineering bezeichnet die gezielte Manipulation von Menschen, um an sensible Informationen zu gelangen, Sicherheitsmaßnahmen zu umgehen oder unbefugten Zugang zu Systemen und Gebäuden zu erhalten. Anders als bei klassischen Cyberangriffen steht nicht die technische Schwachstelle im Fokus, sondern der Mensch als schwächstes Glied der Sicherheitskette. Über 90 Prozent aller erfolgreichen Cyberangriffe beginnen mit einer Form von Social Engineering – ob auf Reisen, am Telefon oder in sozialen Medien.
Für das Management ist das Thema aus zwei Gründen kritisch: Erstens besteht seit Dezember 2025 eine gesetzliche Pflicht nach § 30 BSIG, regelmäßige Security-Awareness-Schulungen durchzuführen und nachweisbar zu dokumentieren. Zweitens zeigt der BSI Cybersicherheitsmonitor 2026, dass nur 14 Prozent der Beschäftigten sich regelmäßig über Cybersicherheit informieren – ein erhebliches Risiko für die Compliance.
Schwachstellen aktiv aufdecken
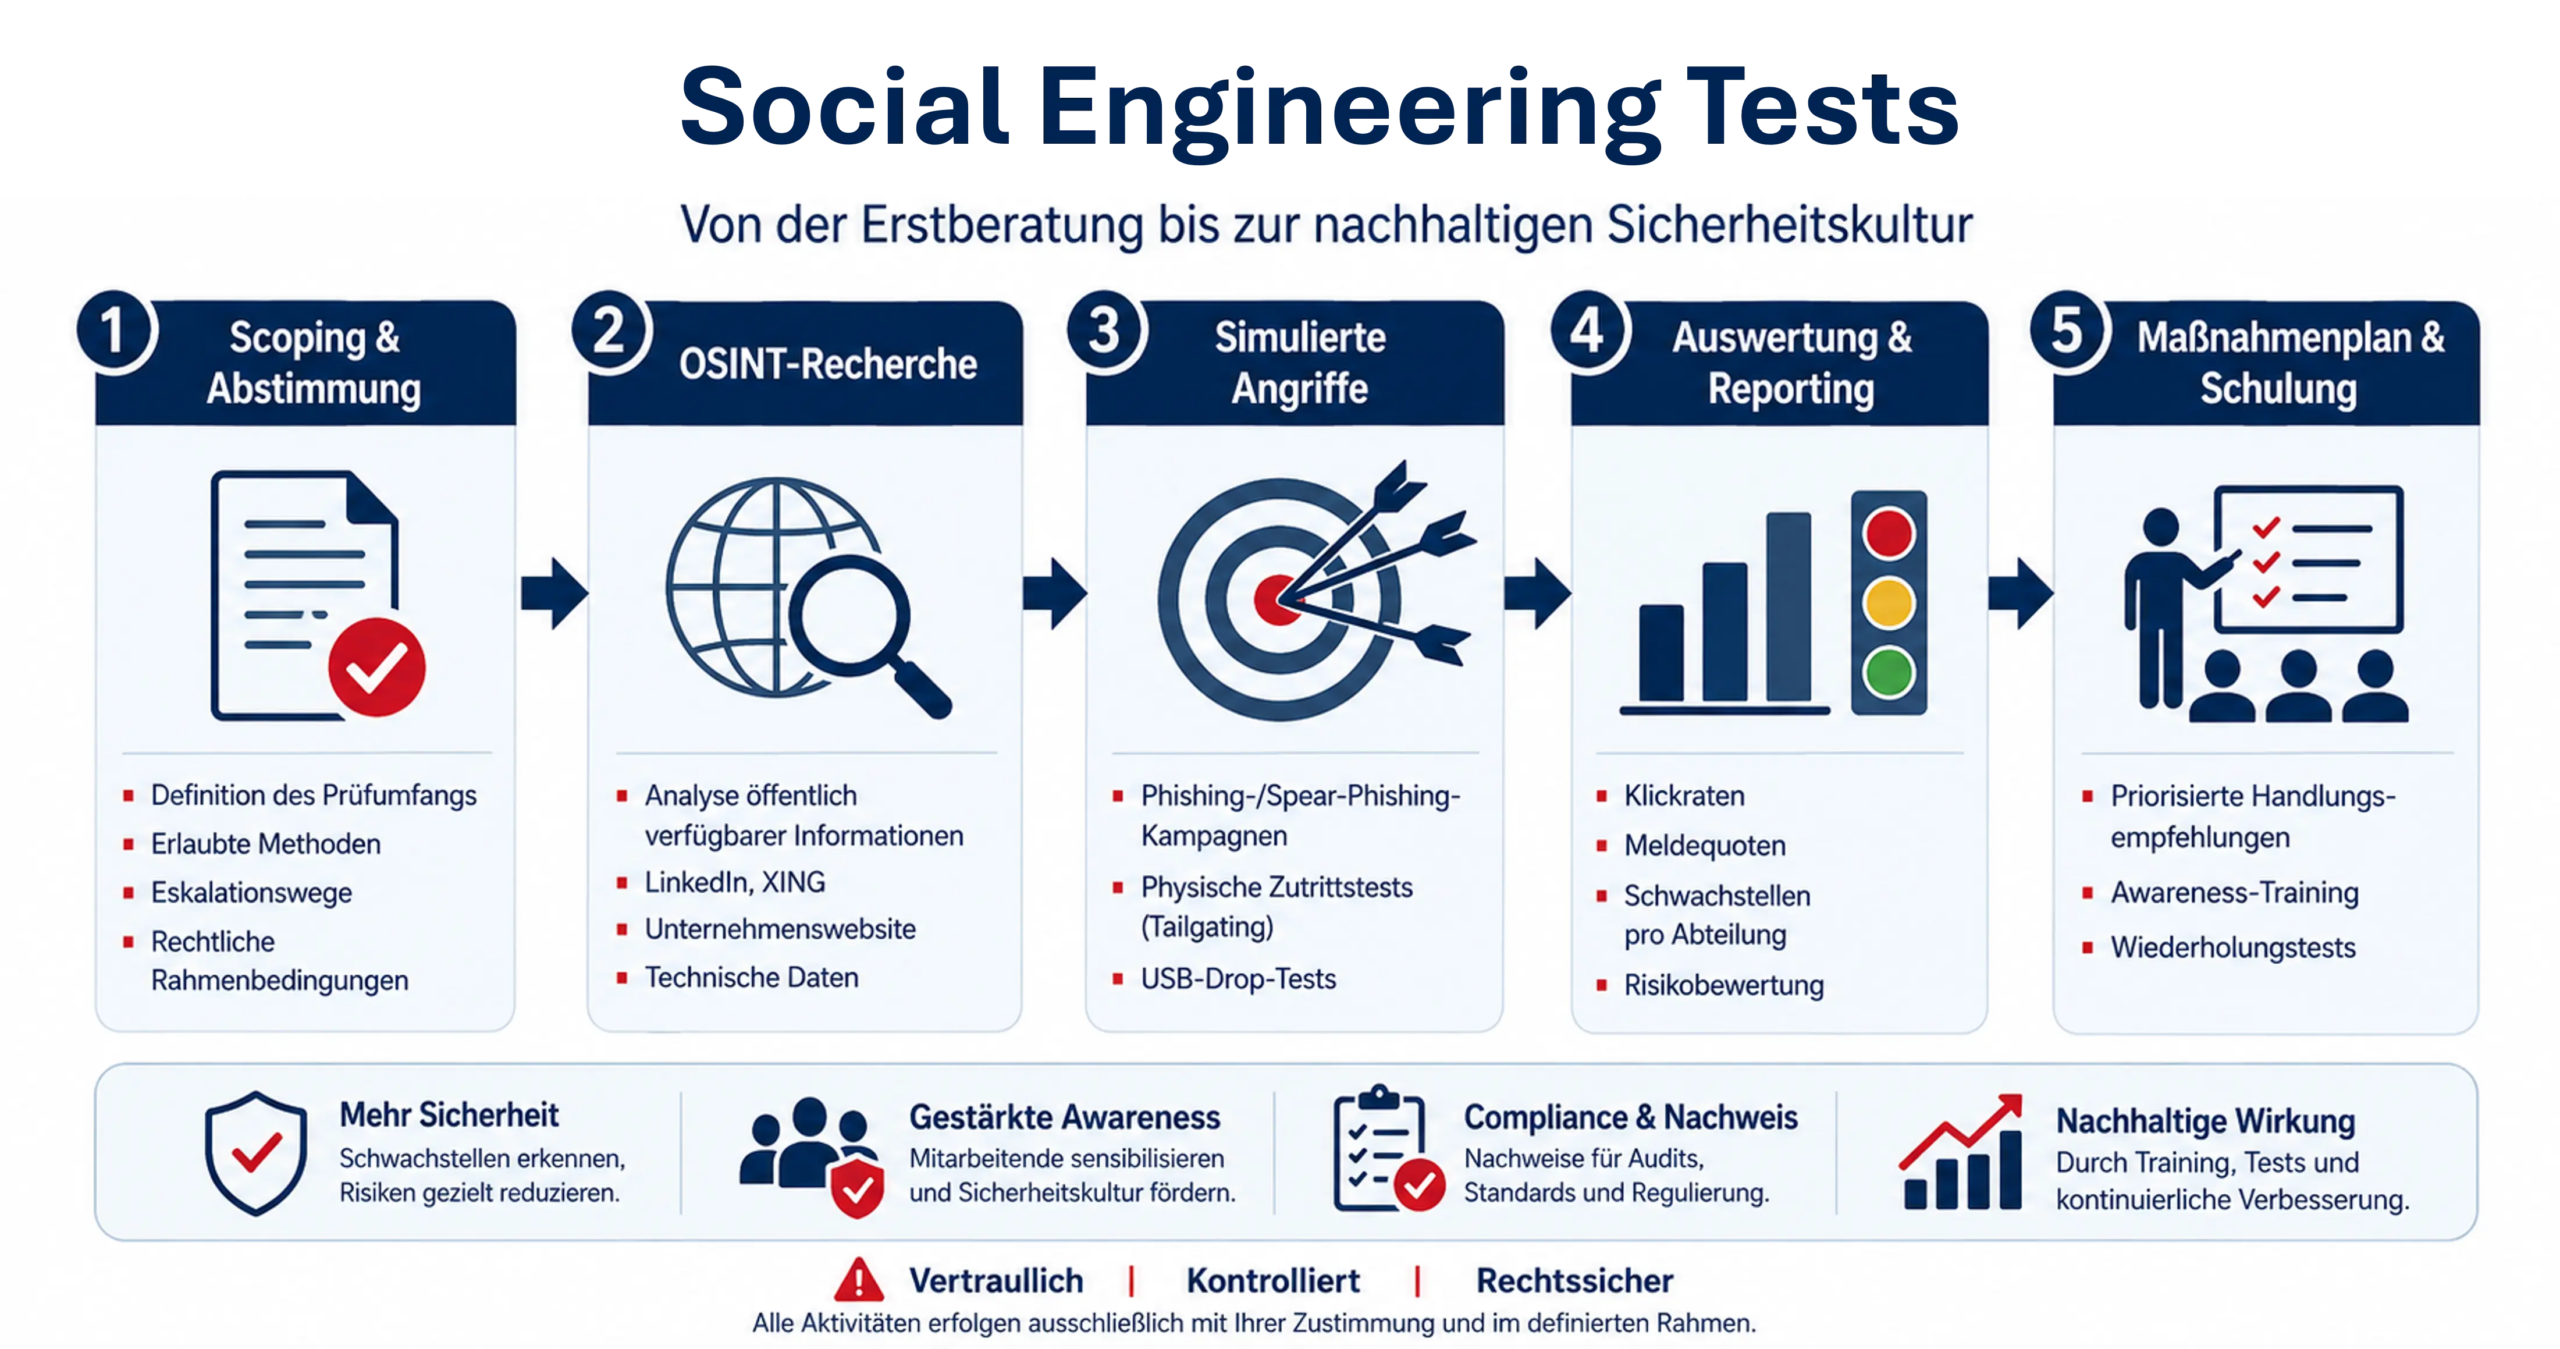
Unsere Dienstleistungen zu Social Engineering
Social-Engineering-Assessment
Realistische Simulationen (Phishing, physische Zutrittstests) decken menschliche und prozessuale Schwachstellen auf und messen Ihr aktuelles Awareness-Niveau.
OSINT-Analyse
Wir ermitteln öffentlich verfügbare Informationen über Ihr Unternehmen, die Angreifer für die Vorbereitung von Social-Engineering-Angriffen nutzen könnten, und leiten konkrete Gegenmaßnahmen ab.
Security-Awareness-Trainings
Maßgeschneiderte Schulungen zu Phishing, Social Engineering, Passwort-Hygiene und Incident-Reporting – gemäß § 30 BSIG mit dokumentierbaren Teilnahme- und Kompetenznachweisen.
Ihr nächster Schritt:
Sind Sie bereit herauszufinden, wie widerstandsfähig Ihre Mitarbeiter wirklich gegen Social-Engineering-Angriffe sind?
Kontaktieren Sie uns für ein unverbindliches Erstgespräch – wir analysieren gemeinsam Ihr Risikoprofil und entwickeln einen maßgeschneiderten Prüfplan.

Banner: Adobe Stock | #526499704 |tippapatt und #158417458 | Kurhan